 DE
 EN
 FR
 IT
 PT
 ES


Windows 365 oder Azure Virtual Desktop
Eine falsche Entscheidung für virtuelle Desktops scheitert selten am ersten Tag. Die Probleme zeigen sich Monate später: Ein überschaubares Pilotprojekt wird zu einem teuren Betriebsmodell, der Profilspeicher bremst die Anmeldungen am Montagmorgen oder für eine scheinbar einfache Cloud-PC-Umgebung fehlt ein geregelter Anwendungslebenszyklus. Entscheidend ist deshalb nicht, welcher Microsoft-Dienst „besser“ ist, sondern welche Aufgabenverteilung zu Nutzern, Anwendungen, Sicherheitskontrollen und IT-Team passt.
Windows 365 Cloud PC stellt einen persönlichen Windows-Desktop als SaaS-Dienst bereit. Die monatliche Lizenz pro Nutzer ist gut planbar, die Verwaltung vergleichsweise einfach. Azure Virtual Desktop beziehungsweise AVD ist eine Azure-Plattform für Desktop- und Anwendungsvirtualisierung. Sie unterstützt persönliche und gepoolte Desktops, Windows Multi-Session und RemoteApp, verlangt vom Kunden aber mehr Architektur- und Betriebsarbeit. Dieser Leitfaden übersetzt den Unterschied in praktische Entscheidungskriterien.
- Windows 365 ist meist der bessere Ausgangspunkt für dauerhaft zugewiesene, persönliche Desktops mit planbaren Monatskosten.
- Azure Virtual Desktop spielt seine Stärken aus, wenn Sie Sitzungen poolen, einzelne Anwendungen veröffentlichen oder Netzwerk und Infrastruktur gezielt gestalten müssen.
- Ein Mischmodell ist kein Kompromiss, sondern oft die sauberste Lösung für unterschiedliche Nutzergruppen.
Die entscheidende Frage lautet nicht: „Welche Plattform bietet mehr Funktionen?“ Fragen Sie stattdessen: „Welche Plattform erfüllt diesen konkreten Arbeitsauftrag mit vertretbarem Risiko und einem Betriebsmodell, das unser Team dauerhaft beherrscht?“ Genau daran orientiert sich der folgende Vergleich.
Beide Dienste im direkten Vergleich
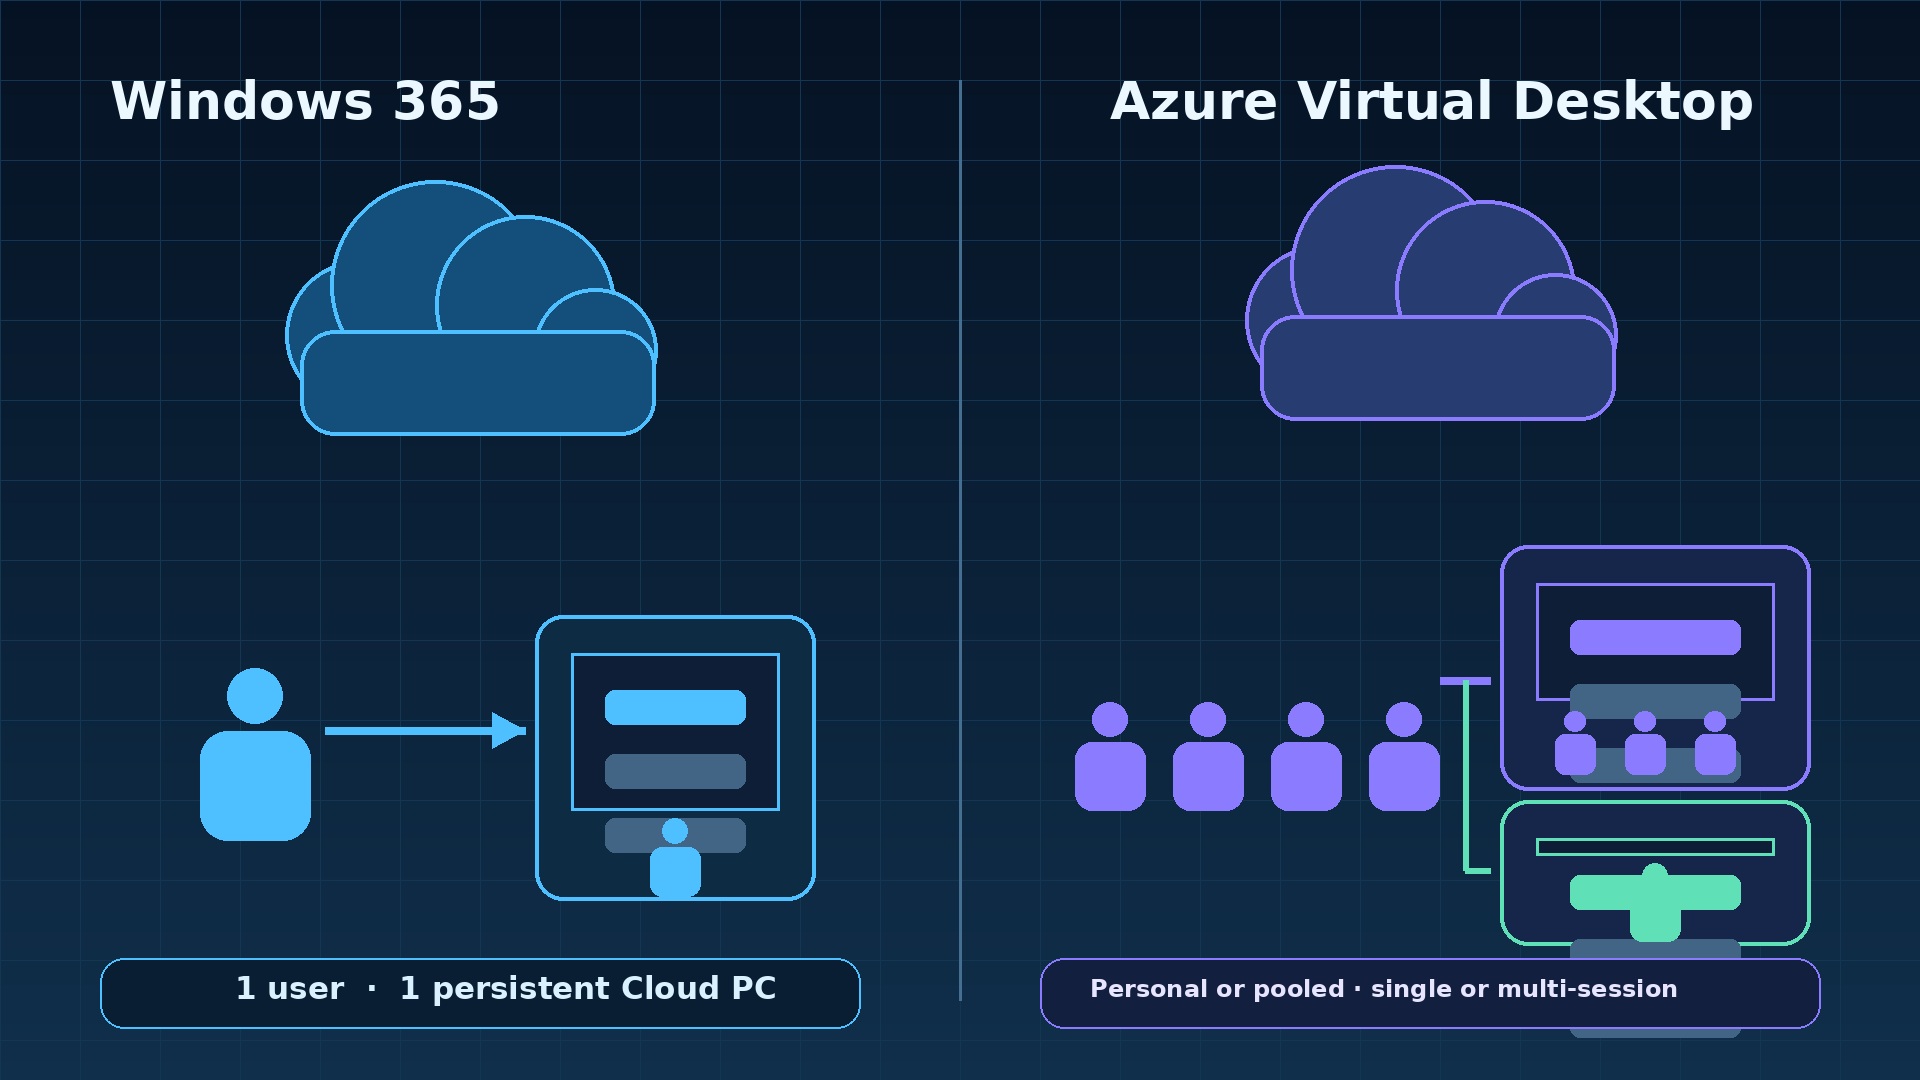
Windows 365 stellt einem primären Nutzer einen persistenten Cloud-PC bereit. Anwendungen, Richtlinien und Benutzerzustand bleiben zwischen Sitzungen erhalten. Microsoft betreibt den Dienst und bündelt die gehosteten Cloud-PC-Ressourcen in der Lizenz. Administratoren bleiben für Identität, Zugriff, Endpunktkonfiguration, Anwendungen, Datenverwaltung und Support verantwortlich, müssen jedoch keine klassische VDI-Steuerungsebene aufbauen oder einen Hostpool dimensionieren.
Azure Virtual Desktop ist ein Azure-Dienst mit einer von Microsoft betriebenen Steuerungsebene. Das Unternehmen stellt das Azure-Abonnement bereit und entwirft Hostpools, Sitzungshosts, Images, Identität, Netzwerk, Profilspeicher, Skalierung, Monitoring und Resilienz. Ein persönlicher Hostpool kann einen Sitzungshost fest einem Nutzer zuweisen; ein gepoolter Hostpool teilt Kapazität. Bereitgestellt werden entweder ein vollständiger Desktop oder einzelne Anwendungen über RemoteApp.
| Entscheidungsbereich | Windows 365 | Azure Virtual Desktop |
|---|---|---|
| Servicemodell | Cloud-PC als SaaS-Dienst | Azure-Plattform plus kundenseitig betriebene Ressourcen |
| Standarderfahrung | Persönlicher persistenter Desktop mit 1:1-Zuordnung | Persönlicher oder gepoolter Desktop, mit einer oder mehreren Sitzungen |
| Kostenmodell | Feste monatliche Lizenz pro Nutzer | Geeignete Zugriffsrechte plus Verbrauch der Azure-Infrastruktur |
| Kontrolle | Vorgegebener und standardisierter Dienst | Detaillierte Kontrolle über Architektur und Bereitstellung |
| Betrieb | Geringerer Plattformaufwand | Mehr Engineering für Kapazität, Images, Speicher und Resilienz |
| Bereitstellung | Vollständiger persönlicher Desktop | Vollständiger Desktop oder RemoteApp |
Windows 365 stellt persönliche Cloud-PCs bereit
Die 1:1-Zuordnung ist der Kern von Windows 365. Ein Nutzer erhält einen eigenen Cloud-PC statt eines Platzes auf einem gemeinsam verwendeten Sitzungshost. Das vereinfacht die Erklärung des Dienstes, bewahrt den persönlichen Zustand und reduziert Dichteberechnungen einer gepoolten VDI. Eine einem inaktiven Nutzer zugewiesene Lizenz verursacht allerdings weiterhin Kosten, bis sie zurückgenommen oder angepasst wird. Einfachheit verändert die Betriebsaufgaben, beseitigt aber nicht die Governance.
Windows 365 Enterprise passt zu Organisationen, die bereits Microsoft Intune und zentrale Identitätskontrollen einsetzen. Es unterstützt richtlinienbasierte Bereitstellung und eine umfassendere administrative Integration. Windows 365 Business bietet kleineren Organisationen einen einfacheren Einstieg und ist auf 300 Nutzer begrenzt. Business sollte nicht nur wegen eines kleinen Pilotprojekts gewählt werden: Zielbetrieb, Netzwerkintegration, Sicherheitsanforderungen und erwartete Größe sind für die Edition entscheidend.
In der Woche vom 4. Mai 2026 benannte Microsoft Windows 365 Frontline in Windows 365 Flex um; Produkt, Lizenzierung und Funktionen änderten sich durch die neue Bezeichnung nicht. Flex bietet zwei bestätigte Modi. Im Dedicated Mode kann eine Lizenz bis zu drei persönliche Cloud-PCs für namentlich zugewiesene Nutzer bereitstellen, bei einer gleichzeitigen Sitzung. Im Shared Mode stellt eine Lizenz einen nicht persistenten Cloud-PC bereit, den eine Gruppe nacheinander mit einer gleichzeitigen Sitzung nutzt. Prüfen Sie aktuelle Verfügbarkeit und Bedingungen.
AVD ist eine Plattform für flexible Desktopbereitstellung
AVD ist besonders interessant, wenn Pooling oder die Veröffentlichung einzelner Anwendungen wichtig ist. Windows Enterprise Multi-Session lässt mehrere Nutzer einen Sitzungshost teilen; der Hostpool kann mit der Nachfrage wachsen oder schrumpfen. RemoteApp stellt eine Fachanwendung bereit, ohne einen vollständigen verwalteten Desktop zu zeigen. Persönliche Hostpools bleiben für Workloads mit dedizierten Ressourcen möglich. AVD ist daher nicht gleichbedeutend mit nicht persistenten Multi-Session-Desktops.
Diese Flexibilität erzeugt viele Designentscheidungen: Azure-Regionen, VM-Familien und -Größen, geeignete Verfügbarkeitszonen oder -gruppen, Speicher, Imagequellen, Join-Typ, Routing, Skalierungspläne und Wartungsringe. Außerdem muss die Wiederherstellung geplant werden, falls Profilspeicher, Imagepipeline, Identitätsdienst oder ein regionaler Anwendungspfad ausfallen. Microsoft betreibt die AVD-Dienstkomponenten, nicht den vollständigen Desktopdienst des Kunden.
Die offizielle Übersicht zu Azure Virtual Desktop trennt den verwalteten Dienst klar von den Azure-Ressourcen im Kundenabonnement. Diese Grenze gehört in Architekturdiagramme und Verantwortlichkeitsmatrizen. Andernfalls unterschätzen Teams Aufwand für Patches, Kapazität, Überwachung und Support.
Nach Nutzerprofilen statt nach Produktfunktionen entscheiden
Beginnen Sie mit Nutzergruppen. Ein Entwickler mit lokalen Administratorausnahmen, zwei großen Bildschirmen und einer persistenten Toolchain hat eine andere Arbeitslast als ein Sachbearbeiter, der während einer Schicht drei veröffentlichte Anwendungen öffnet. Finanznutzer benötigen eventuell eine niedrige Latenz zur Azure-Datenbank, Auftragnehmer strikte Datenisolation und schnelles Offboarding, Führungskräfte eine verlässliche Wiederverbindung von verschiedenen Geräten.
Erfassen Sie für jedes Profil Gleichzeitigkeit, Arbeitszeiten, Regionen, Anwendungen, Datenstandorte, CPU- und Speicherspitzen, Storage-I/O, Peripherie, Multimedia, Offline-Anforderungen, privilegierten Zugriff und Wiederherstellungstoleranz. Ergänzen Sie vertragliche und regulatorische Vorgaben. Fragen Sie anschließend, ob die Umgebung persönlich sein muss, ein vollständiger Desktop benötigt wird und Kapazität sicher geteilt werden kann. Diese Antworten beseitigen einen großen Teil der Marketing-Unschärfe.
- Windows 365 bevorzugen, wenn jeder Nutzer einen dauerhaften persönlichen Desktop benötigt, monatliche Planbarkeit wichtig ist und das Team die VDI-Architektur begrenzen möchte.
- AVD bevorzugen, wenn Pooling, RemoteApp, individuelle Azure-Netze, spezialisierte Images, flexible Skalierung oder detaillierte Infrastrukturkontrolle ausschlaggebend sind.
- Beide kombinieren, wenn feste Wissensarbeiter zu Cloud-PCs passen, saisonale, reine Anwendungs- oder besonders kontrollierte Gruppen dagegen zu AVD.
Ein nutzungsnahes Kostenmodell aufbauen
Windows 365 lässt sich leichter prognostizieren, weil jede zugewiesene Lizenz für die gewählte Cloud-PC-Konfiguration feste Abonnementkosten erzeugt. Planbarkeit ist jedoch keine Optimierung. Beobachten Sie Zuweisung, tatsächliche Nutzung, Ressourcenengpässe, Mitarbeiterlebenszyklus und passende Dimensionierung. Wer dauerhaft an die Speichergrenze stößt, braucht eine größere Konfiguration; ausgeschiedene Nutzer müssen zügig deprovisioniert werden; gelegentliche Nutzer können bei passenden Bedingungen für ein aktuelles Flex-Modell infrage kommen.
Bei AVD beginnen die Kosten mit geeigneten Zugriffsrechten und umfassen anschließend den Azure-Verbrauch: Rechenleistung der Sitzungshosts, Datenträger, FSLogix-Profile, Sicherung, Netzwerk, Monitoring, Sicherheitsdienste, Imageerstellung, Notfallvorsorge und Supportarbeit. Für externe Nutzer gibt es in passenden Szenarien ein Pro-Nutzer-Zugriffsmodell. Es ersetzt jedoch keine Infrastrukturkosten. Die Eignung muss anhand der aktuellen Microsoft-Lizenzdokumentation bestätigt werden.
Vergleichen Sie nicht den Listenpreis einer Windows-365-Lizenz mit der Schätzung für eine einzelne virtuelle Maschine. Die Wirtschaftlichkeit von AVD hängt von maximaler und durchschnittlicher Gleichzeitigkeit, Betriebszeiten, Sitzungsdichte und Skalierungsverhalten ab. Modellieren Sie einen ruhigen Monat, die normale Spitze, ein Geschäftsereignis und einen Störungsfall. Planen Sie Reserven für Wartung und Fehler ein. Eine Umgebung, die nur mit vollständig belegten Hosts wirtschaftlich erscheint, kann keinen Host gefahrlos in den Drain Mode versetzen.
Zum TCO gehört auch Engineering: Imagepflege, Anwendungstests, Profilstörungen, Überprüfung der Skalierung, Sicherheitsnachweise, Monitoring und Rufbereitschaft. Windows 365 kann für ein Profil teurer oder günstiger sein; sein wirtschaftlicher Wert liegt häufig in weniger Varianz und Architekturarbeit. AVD kann bei gut poolbaren Lasten und reifer Automatisierung sehr effizient sein. Schlechte Governance verwandelt dagegen verborgene Arbeit lediglich in eine Azure-Rechnung.
Ein Rechenbeispiel richtig lesen
Angenommen, 300 Mitarbeitende benötigen einen Desktop, aber höchstens 120 arbeiten gleichzeitig. Ein AVD-Pool kann die gemeinsame Kapazität grundsätzlich effizienter nutzen als 300 dauerhaft lizenzierte persönliche Cloud-PCs. Die Rechnung kippt jedoch, wenn lange Betriebszeiten, hohe Leistungsreserven, teurer Profilspeicher oder mehrere Regionen nötig sind. Auch Spezialanwendungen können die mögliche Sitzungsdichte deutlich senken.
Bei 300 täglich aktiven Wissensarbeitern mit persönlicher Toolchain und konstantem Ressourcenbedarf bietet Pooling dagegen weniger Vorteil. Dann kann Windows 365 trotz höher wirkender Stückkosten wirtschaftlicher sein, weil Dimensionierung, Hostwechsel und Profilportabilität einfacher werden. Nutzen Sie solche Beispiele nur als Hypothese. Messen Sie CPU, Arbeitsspeicher, I/O, Gleichzeitigkeit und Anmeldeverhalten im Pilot, bevor Sie den Business Case freigeben.
Berechnen Sie außerdem zwei Kennzahlen: die monatlichen Gesamtkosten je berechtigtem Nutzer und je tatsächlich aktivem Nutzer. Die Differenz macht ungenutzte Zuweisungen sichtbar. Für AVD sollten Sie zusätzlich die Kosten je produktiver Sitzungsstunde beobachten. So erkennen Sie, ob Autoscale wirklich spart oder lediglich Lastspitzen mit zu viel Grundkapazität absichert.
Lizenzierung: Zugriffsrechte und Infrastruktur trennen
Windows 365 ist ein eigenes Abonnement. Microsoft 365 oder Office 365 erzeugt nicht automatisch einen Cloud-PC. Je nach Edition gelten Voraussetzungen und Nutzerrechte, deshalb müssen vor dem Kauf die aktuellen Produkt- und Anforderungsseiten geprüft werden. Windows 365 ist keine unbefristete oder gebrauchte Lizenz, sondern ein fortlaufendes Dienstrecht für die gewählte Cloud-PC- oder Flex-Konfiguration.
AVD besteht lizenzseitig aus zwei Ebenen. Interne Nutzer benötigen nach den aktuellen Regeln geeignete Microsoft-365- oder Windows-Zugriffsrechte. Unabhängig davon bezahlt das Azure-Abonnement Sitzungshosts, Datenträger, Profile, Netzwerk und unterstützende Dienste. Der Microsoft-Leitfaden zur AVD-Lizenzierung muss für Nutzergruppe, Betriebssystem und Vertragsprogramm geprüft werden. Ein Office-Anwendungsabonnement deckt nicht automatisch sämtliche Desktopvirtualisierungsrechte ab.
In der Office 365 Lizenzen bei Licendi können Einkaufsteams benachbarte Produktivitätsabonnements prüfen. Diese Beschaffung ist von Windows-365- und AVD-Rechten zu trennen. Licendi bietet außerdem legitime unbefristete Microsoft-Software aus dem Sekundärmarkt für geeignete Anforderungen. Sie kann bei der Anwendungsstandardisierung relevant sein, ersetzt aber weder ein Windows-365-Abonnement noch AVD-Zugriffsrechte und Azure-Verbrauch.
Identität und Sicherheit sind gemeinsame Verantwortung
Beginnen Sie mit Microsoft Entra ID, Multifaktor-Authentifizierung und Conditional Access. Legen Sie fest, ob ein konformes verwaltetes Gerät erforderlich ist, Browserzugriff erlaubt wird, welche Standorte oder Risikosignale stärkere Kontrollen auslösen und wie Notfalladministratoren geschützt werden. Trennen Sie Rollen für Desktopverwaltung, Images, Anwendungsveröffentlichung, Support und Sicherheitsauswertung. Die umfassende Rolle eines Abonnementbesitzers ist keine angemessene tägliche Helpdesk-Berechtigung.
Windows 365 kann Intune-Sicherheitsbaselines, Konfigurationsprofile, Updateringe, Endpunktsicherheitsrichtlinien und Anwendungszuweisungen auf Cloud-PCs anwenden. AVD-Sitzungshosts lassen sich in unterstützten Microsoft-Entra- oder hybriden Szenarien ebenfalls mit Intune verwalten, auch bei unterstützten Multi-Session-Konfigurationen. Testen Sie die tatsächliche Richtlinienwirkung: Einstellungen für ein persönliches Endgerät können sich auf einem gemeinsam genutzten Host anders verhalten.
Schützen Sie neben der Anmeldung auch die Datenpfade. Regeln Sie Zwischenablage, Laufwerke, Drucker, USB und Bildschirmaufnahmen nach dem Risiko des jeweiligen Nutzerprofils statt mit einer universellen Vorgabe. Setzen Sie Defender und eine zur Lizenz und Architektur passende Sicherheitsüberwachung ein. Lokale Administratorrechte sollten Ausnahme und zeitlich begrenzt sein. Dokumentieren Sie Notfallzugänge, denn ein Identitätsausfall kann Administratoren sowohl vom Desktop als auch von dessen Verwaltungsebene aussperren.
Das Netzwerk bestimmt die wahrgenommene Leistung
Die wahrgenommene Reaktionsgeschwindigkeit hängt vom gesamten Pfad ab: vom Endgerät zum Dienst und vom Desktop zur Anwendung. Messen Sie Roundtrip-Latenz, Jitter und Paketverlust an den relevanten Nutzerstandorten. Eine schnelle Verbindung zu einem regionalen Desktop fühlt sich trotzdem langsam an, wenn die Anwendungsdatenbank auf einem anderen Kontinent liegt oder der gesamte Verkehr einen zentralen Prüfpunkt durchläuft. Platzieren Sie Rechenleistung nahe bei den Daten und planen Sie die Inspektion bewusst.
Windows 365 bietet je nach Modell ein von Microsoft gehostetes Netzwerk oder die Integration in das Unternehmensnetz. AVD ermöglicht detailliertere Kontrolle über virtuelle Netzwerke, DNS, private Endpunkte, Firewalls, Routentabellen und hybride Verbindungen. Dieser Spielraum ist nur wertvoll, wenn Zuständigkeiten und Diagnosewege eindeutig sind. Dokumentieren Sie Namensauflösung, Proxyverhalten, Zertifikatsprüfung, erforderliche Endpunkte und Ausweichpfade.
RDP Shortpath kann AVD in unterstützten Konfigurationen einen direkteren UDP-Transport bereitstellen. Es ist kein Wunderschalter: Firewalls, NAT, Dienstgüte und Clientunterstützung beeinflussen das Ergebnis weiterhin. Prüfen Sie den Pfad mit echten Nutzern über private Breitbandanschlüsse, Niederlassungen und verwaltete Mobilfunkverbindungen. Überwachen Sie die Verbindungsphasen, damit das Team Verzögerungen bei Authentifizierung, Vermittlung, Profilanbindung und Sitzung unterscheiden kann.
Anwendungen und Images brauchen einen geregelten Releaseprozess
Ein persistenter Cloud-PC verleitet dazu, Anwendungen von Nutzer zu Nutzer auseinanderlaufen zu lassen. Vermeiden Sie das. Definieren Sie ein Basisimage oder eine Bereitstellungskonfiguration, Anwendungsverantwortliche, Paketierungsstandards, Updateringe und Rollback. Verwenden Sie Intune oder einen anderen kontrollierten Verteilmechanismus statt manueller Installationstickets. Legen Sie fest, welche Anwendungen dem Nutzer folgen, zum Basisbestand gehören oder eine spezialisierte Desktopkonfiguration benötigen.
AVD bringt zusätzliche Imageentwicklung mit sich. Pflegen Sie ein Quellimage, automatisieren und prüfen Sie Builds, testen Sie Fachanwendungen, veröffentlichen Sie Versionen und rollen Sie diese zunächst in Canary-Hostpools aus. Versetzen Sie Hosts vor dem Austausch in den Drain Mode und halten Sie ein Rollback-Image bereit. Aktualisieren Sie nicht wahllos einzelne Hosts im laufenden Pool. Auch RemoteApp-Pakete benötigen vollständige Abhängigkeits- und Regressionstests.
Die Anwendungslizenzierung verdient eine eigene Prüfung. Manche Produkte beschränken die Aktivierung auf gemeinsam genutzten Computern, den Serviceprovider-Einsatz, die Virtualisierung oder gleichzeitige Zugriffe. Prüfen Sie die Herstellerbedingungen, nicht nur die technisch erfolgreiche Installation. Erfassen Sie Plug-ins, Schriftarten, Treiber, Browsererweiterungen, Zertifikate und geplante Aufgaben. Solche übersehenen Abhängigkeiten verursachen häufig mehr Reibung als der Windows-Desktop selbst.
Profile: Persistenz versus Portabilität
Dank der persönlichen Persistenz von Windows 365 kehrt ein Nutzer normalerweise zum selben Cloud-PC zurück. Ein vollständiges Windows-Profil muss daher seltener zwischen Hosts verschoben werden. OneDrive und die zentrale Zustandsverwaltung bleiben für Datenschutz und Ersatzszenarien wichtig. Ein persistenter Desktop ist keine Sicherung: Beschädigte Einstellungen, Ransomware oder versehentlich gelöschte Daten können ebenfalls dauerhaft bestehen bleiben.
In gepoolten AVD-Umgebungen speichern FSLogix-Profilcontainer das Benutzerprofil üblicherweise als VHD- oder VHDX-Datei auf SMB-Speicher und binden es bei der Anmeldung ein. Nutzer behalten ihr vertrautes Profil, während Hosts austauschbar bleiben. Latenz, Durchsatz, Kapazität, Sperren, Antivirenausschlüsse, Berechtigungen und regionale Platzierung beeinflussen direkt die Erfahrung. Eine kleine Verzögerung der Profilfreigabe vervielfacht sich bei Hunderten gleichzeitigen Morgenanmeldungen.
Planen Sie die Profilwiederherstellung. Definieren Sie passende Sicherungen oder Snapshots, Aufbewahrung, Wiederherstellungsverantwortung und die Grenze zwischen Profil- und umgeleiteten Nutzerdaten. Testen Sie verwaiste Sperren, Containerwachstum, eine volle Freigabe, den Ausfall einer Region und ein beschädigtes Profil. Halten Sie Ausschlüsse eng und dokumentiert. Die Microsoft-Dokumentation zu FSLogix-Profilcontainern erklärt den Mechanismus; Lasttests bestimmen das richtige Speicherdesign.
Skalierung, Kapazität und laufender Betrieb
Bei Windows 365 besteht Kapazitätsmanagement vor allem aus Lizenz- und Konfigurationsverwaltung. Nutzen Sie Dienstberichte und Endpunkttelemetrie, um zu kleine oder überdimensionierte Cloud-PCs zu erkennen. Automatisieren Sie Eintritte, Rollenwechsel und Austritte, definieren Sie Fristen zur Datenwiederherstellung und einen kontrollierten Größenwechsel. Überprüfen Sie Lizenzen regelmäßig: Festpreise belohnen eine präzise Zuweisung, nicht ungenutzten Bestand.
AVD erfordert ein Kapazitätsmodell. Definieren Sie die minimale Zahl verfügbarer Hosts, Hochlaufzeiten, Spitzensitzungen pro Host, Sitzungsobergrenzen, Drain-Verhalten und Abschaltschutz. AVD Autoscale kann Sitzungshosts nach einem Skalierungsplan starten und stoppen; „Start VM on Connect“ unterstützt ausgewählte Muster. Testen Sie den Plan bei Anmeldestürmen und Wartung, nicht nur mit einer langsam steigenden Laborlast.
Betriebshandbücher sollten fehlgeschlagene Registrierung, nicht verfügbare Hosts, Fehler bei der Profilanbindung, Image-Rollback, Zertifikatsablauf, Skalierungsfehler, Netzwerkstörungen und Anwendungsausfälle abdecken. Geben Sie dem Support genügend Beobachtbarkeit, um die fehlerhafte Schicht zu erkennen. Wenn jeder Vorfall an den Cloudarchitekten eskaliert werden muss, ist die Architektur noch kein betriebsfähiger Dienst.
Resilienz ist mehr als ein Microsoft-SLA
Microsoft legt die Dienstschichten von Windows 365 und AVD resilient aus, doch Ihr Gesamtdienst enthält weitere Abhängigkeiten. Identität, DNS, Anwendungen, Dateidienste, Profilspeicher, virtuelle Netze, Sicherheitskomponenten und Endpunktverbindungen können weiterhin ausfallen. Definieren Sie durchgängige Wiederherstellungszeit- und Wiederherstellungspunktziele, selbst wenn der Desktop nur wenige Geschäftsdaten enthält.
Verteilen Sie bei AVD Sitzungskapazität auf sinnvolle Fehlerdomänen und erwägen Sie eine zweite Region, wenn die geschäftlichen Auswirkungen die Komplexität rechtfertigen. Replizieren oder rekonstruieren Sie Images, planen Sie die Wiederherstellung von Profilen und Anwendungsdaten und beschreiben Sie den Hostpool-Failover ausdrücklich. Untätige VM-Duplikate sind kein vollständiger Notfallplan. Testen Sie Namensauflösung, Benutzerfeeds, Authentifizierung und Anwendungsabhängigkeiten vom Wiederherstellungsstandort aus.
Dokumentieren Sie für Windows 365, was der Dienst übernimmt und was Ihr Team wiederherstellen muss: Nutzerdaten, Anwendungskonfiguration, Identitätszugriff, Richtlinien und Supportkommunikation. Testen Sie alternative Endgeräte und Netze. Versprechen Sie keine ausfallfreie Verfügbarkeit. Ein glaubwürdiger Plan beschreibt Erkennung, Kommunikation, eingeschränkten Betrieb, Prioritäten und den Nachweis, dass der wiederhergestellte Desktop die Geschäftsaufgabe tatsächlich erfüllt.
Die gesamte User Journey überwachen
Überwachen Sie erfolgreiche Anmeldungen, Verbindungsdauer, Roundtrip-Latenz, Sitzungsabbrüche, Ressourcendruck am Gerät und Anwendungszustand. Ergänzen Sie bei AVD Hostverfügbarkeit, Registrierung, Sitzungsdichte, Skalierungsaktionen, Dauer der Profilanbindung, Speicherleistung und Imageversion. Azure Virtual Desktop Insights kann Telemetrie bündeln; Dashboards benötigen dennoch Verantwortliche, Schwellenwerte und eine Aufbewahrungsdauer.
Setzen Sie Änderungen und Symptome in Beziehung. Eine langsame Anmeldung nach einer Profilrichtlinie verlangt eine andere Reaktion als ein träger Datenbankaufruf oder ein überlastetes Heimnetz. Synchronisieren Sie Zeitstempel und kennzeichnen Sie Imageversionen, Richtlinienringe und Anwendungsreleases. Nutzen Sie nach Möglichkeit synthetische Prüfungen für kritische veröffentlichte Anwendungen. Auch Nutzerfeedback ist ein Messwert: Eine verbundene Sitzung, die ein benötigtes Dokument nicht drucken kann, ist ein ausgefallener Dienst.
Benutzererfahrung muss getestet, nicht vorausgesetzt werden
Testen Sie Teams- und Multimediaoptimierung, Webcams, Mikrofone, Drucker, Scanner, Smartcards, mehrere Monitore, hochauflösende Displays, Spracheingaben und Barrierefreiheitswerkzeuge. Beziehen Sie das schwächste erwartete Endgerät und Netz ein, nicht nur einen gut angebundenen Firmenlaptop. Messen Sie Erstanmeldung, normale Anmeldung, Anwendungsstart, Wiederverbindung und Verhalten zur Spitzenzeit.
Definieren Sie Erwartungen an Offlinearbeit. Ein Cloud-Desktop ist von Konnektivität abhängig, auch wenn Nutzerdaten andernorts synchronisiert werden. Legen Sie fest, was bei einem Internetausfall geschieht, welche Anwendungen lokal verfügbar bleiben und wie Daten später abgeglichen werden. Testen Sie bei Schichtarbeit Übergaben und Gleichzeitigkeit; bei persönlichen Cloud-PCs Gerätewechsel und schnellen Wiederzugriff, ohne Conditional Access zu schwächen.
Ein Entscheidungsrahmen, den Sie verteidigen können
Bewerten Sie jedes Nutzerprofil von eins bis fünf nach Persistenz, Poolingpotenzial, RemoteApp-Bedarf, Kostenplanbarkeit, Azure-Kontrolle, Anwendungsspezialisierung, Skalierungsvariabilität, Sicherheitsisolierung und Betriebsreife. Gewichten Sie die Kriterien, bevor Sie ein Produkt bevorzugen. Halten Sie Belege und Unsicherheiten fest. Eine gewichtete Matrix entscheidet nicht für Sie, zeigt aber, wo eine Schlussfolgerung auf einer ungeprüften Annahme beruht.
| Szenario | Wahrscheinlicher Ausgangspunkt | Begründung |
|---|---|---|
| Hybride Wissensarbeiter mit stabilem Bedarf | Windows 365 | Persönliche Persistenz und planbarer Betrieb |
| Saisonales Contact Center | Gepooltes AVD | Gleichzeitigkeit und Skalierung können die Auslastung verbessern |
| Regulierte Fachanwendung | AVD RemoteApp | Anwendung ohne vollständigen Desktop veröffentlichen |
| Entwickler mit dauerhaft leistungsstarken Umgebungen | Beide pilotieren | Persistenz spricht für Cloud-PCs; spezialisierte Azure-Kontrolle kann AVD begünstigen |
| Schichtarbeiter mit persönlichem Zustand | Windows 365 Flex Dedicated Mode | Persönliche Cloud-PCs für namentlich zugewiesene Nutzer mit einer gleichzeitigen Sitzung pro Lizenz, vorbehaltlich aktueller Bedingungen |
| Unternehmen mit gemischten Profilen | Hybrider Servicekatalog | Unterschiedliche Nutzerprofile rechtfertigen unterschiedliche Bereitstellungsmodelle |
Einen Migrationspiloten mit Abnahmekriterien durchführen
Inventarisieren Sie Nutzer, Geräte, Anwendungen, Abhängigkeiten, Profile, Daten, Peripherie, Netzwerkpfade und aktuelle Supportfälle. Wählen Sie eine repräsentative Gruppe statt freiwilliger IT-Mitarbeiter. Zwanzig bis fünfzig Nutzer können in einer mittleren Umgebung sinnvoll sein; Repräsentativität ist wichtiger als die Zahl. Berücksichtigen Sie schwierige Standorte, Barrierefreiheit, Nutzer der Spitzenzeit und mindestens einen kritischen Geschäftsprozess.
Definieren Sie messbare Erfolgswerte: Anmelde- und Anwendungsstartzeit, Latenz, Absturzrate, Supportkontakte, Aufgabenerfüllung, Sicherheitskontrollen und monatlicher Kostenrahmen. Ermitteln Sie vor der Migration einen Ausgangswert. Betreiben Sie die Zielumgebung lange genug für Patches, eine Spitzenphase und ein Ereignis im Nutzerlebenszyklus. Halten Sie eine klare Rollback-Grenze fest und bestimmen Sie, wann doppelte Umgebungen entfallen können.
- Nutzerprofile, Anwendungen, Lizenzen und Abhängigkeiten erfassen.
- Kontrollen für Identität, Netzwerk, Images, Profile und Wiederherstellung entwerfen.
- Eine kleine produktionsnahe Landing Zone oder Cloud-PC-Richtlinie aufbauen.
- Mit repräsentativen Nutzern und messbaren Erfolgskriterien pilotieren.
- Lücken bei Anwendungen, Kapazität und Support beheben.
- In Wellen mit einem besetzten Supportfenster ausrollen.
- Kosten und Erfahrung nach 30, 60 und 90 Tagen überprüfen.
Häufige Fehler vermeiden
- Eine Windows-365-Lizenz nur mit dem Preis einer AVD-VM vergleichen.
- Annehmen, dass geeignete Microsoft-365-Lizenzen den Azure-Verbrauch einschließen.
- Gepooltes AVD für die Durchschnittslast ohne Reserve für Ausfall oder Wartung auslegen.
- Persistente Cloud-PCs wie unverwaltete persönliche Computer behandeln.
- Leistung und Wiederherstellung des FSLogix-Speichers ignorieren.
- Ein nicht versioniertes Image verwenden und Hosts uneinheitlich patchen.
- Intune-Annahmen für Einzelnutzer ohne Test auf Multi-Session-Hosts anwenden.
- Universelle Peripherieunterstützung oder ausfallfreien Betrieb versprechen.
- Eine Edition für einen kleinen Pilot wählen, ohne die Zielgröße zu berücksichtigen.
- Beim Offboarding Lizenzen nicht zurücknehmen, Zugriffe nicht entfernen oder erforderliche Daten nicht aufbewahren.
Die Entscheidung sollte nach dem Pilot nicht unangreifbar werden. Neue Anwendungen, veränderte Schichtmodelle, Fusionen, andere Azure-Regionen oder neue Lizenzbedingungen können die Gewichtung verändern. Ein jährlicher Service-Review und eine erneute Betrachtung bei wesentlichen Veränderungen halten die Zuordnung der Nutzerprofile zu Windows 365, AVD oder einem Mischmodell sachlich und wirtschaftlich nachvollziehbar.
Jede Ausnahme benötigt einen Eigentümer, eine dokumentierte Risikobewertung und ein Ablaufdatum. Halten Sie außerdem fest, welche Kennzahlen in den ersten 30, 60 und 90 Tagen überprüft werden: aktive Zuweisungen, Kosten pro Persona, Anmeldezeit, Latenz, Supportvolumen, Ressourcenengpässe und fehlgeschlagene Änderungen. So wird aus einem technisch gelungenen Pilotprojekt ein steuerbarer Dienst und nicht nur eine größere Testumgebung.
Prüfen Sie die Notfallkonten, den Empfang kritischer Warnungen, die Rückkehr auf eine vorherige Image-Version und die Wiederherstellung eines beschädigten Profils. Für AVD gehören auch ein Anmeldesturm, Drain Mode, Autoscale-Ausnahmen, ein voller Profilshare und die Abhängigkeiten in einer zweiten Region in den Testkatalog. Für Windows 365 sollten Zuweisung, Größenänderung, Gerätewechsel, Wiederzugriff, Lizenzrückgewinnung und Datenbehandlung beim Austritt eines Mitarbeiters praktisch durchgespielt werden.
Vor dem breiten Rollout sollten benannte Verantwortliche die Bereiche Identität, Netzwerk, Anwendungen, Images, Profile, Kapazität, Wiederherstellung, Monitoring, Support und Lizenznachweise freigeben. Die Freigabe darf nicht nur bestätigen, dass sich ein Benutzer anmelden kann. Sie muss belegen, dass Kosten gemessen wurden, ein ausgefallener Host beherrscht wird, ein schlechter Benutzerstandort getestet wurde und der Support die fehlerhafte Schicht ohne ständige Hilfe des Cloud-Architekten findet.
Mit einem Produktions-Gate die Betriebsreife nachweisen
Ein sauberer Abschluss umfasst auch die Übergabe an den Regelbetrieb: Schulungsmaterial für Nutzer, bekannte Einschränkungen, Supportwege, Wartungsfenster, Zuständigkeiten für Images und Anwendungen sowie einen Termin für die erste Optimierungsrunde. Erst wenn diese Punkte praktisch nutzbar sind, ist die Plattform bereit für eine größere Nutzerzahl.
Ergänzen Sie die technische Abnahme um eine klare Kommunikationsprobe. Service Desk, Informationssicherheit, Personalabteilung und Anwendungsverantwortliche müssen wissen, wer bei einer Störung entscheidet, welche Nutzergruppen zuerst wiederhergestellt werden und über welchen Kanal Statusmeldungen erfolgen. Prüfen Sie außerdem, ob Dokumentation, Architekturdiagramme, Lizenzannahmen und Kostenmodell denselben Versionsstand besitzen. Widersprüchliche Unterlagen führen im Ernstfall zu unnötigen Eskalationen.
Eine abschließende Managementfreigabe sollte Nutzen, Restrisiken, Budget, Messgrößen und den verantwortlichen Service Owner ausdrücklich benennen. Damit bleibt die Entscheidung auch nach personellen oder organisatorischen Veränderungen nachvollziehbar.
Die dokumentierte Freigabe bildet zugleich die Ausgangsbasis für spätere Kosten-, Sicherheits- und Kapazitätsprüfungen.
Was eine belastbare Entscheidungsvorlage enthält
Fassen Sie das Ergebnis auf einer Seite zusammen. Nennen Sie die betroffenen Nutzerprofile, die bevorzugte Plattform pro Profil, die geprüften Alternativen und die drei Annahmen mit dem größten Kosten- oder Betriebsrisiko. Ergänzen Sie den TCO-Korridor statt nur eines Einzelwerts: Normalbetrieb, Lastspitze und Störung gehören getrennt ausgewiesen.
Daneben braucht die Vorlage klare Bedingungen. Beispiel: AVD bleibt erste Wahl für das Contact Center, solange die gemessene Gleichzeitigkeit unter dem festgelegten Schwellenwert liegt und die Profilanmeldung das Serviceziel erfüllt. Windows 365 bleibt erste Wahl für Entwickler, solange die persönliche Konfiguration den Supportaufwand tatsächlich reduziert. Werden diese Bedingungen verletzt, startet keine Grundsatzdebatte, sondern eine vorher vereinbarte Neubewertung.
Diese Form schützt vor Scheingenauigkeit. Sie macht sichtbar, was gemessen wurde, was noch unsicher ist und wer auf Veränderungen reagieren muss. Vor allem verhindert sie, dass eine einmalige Produktentscheidung zum dauerhaften Dogma wird.
Fazit
Windows 365 gewinnt, wenn ein persönlicher, persistenter Desktop und ein vorhersehbares Betriebsmodell mehr zählen als feinkörnige Infrastruktursteuerung. AVD gewinnt, wenn Pooling, RemoteApp, Multi-Session-Effizienz, eine maßgeschneiderte Azure-Architektur oder variable Nachfrage genug Wert schaffen, um das zusätzliche Engineering zu rechtfertigen. Prüfen Sie die Zuordnung regelmäßig anhand neuer Messwerte. So bleibt der gewählte Dienst auch bei veränderten Nutzergruppen, Anwendungen und Betriebszeiten wirtschaftlich und sicher.
Treffen Sie die Wahl mit gemessenen Workload-Daten, einem kompletten TCO-Modell und einem produktionsähnlichen Pilot. Halten Sie Lizenzschichten getrennt, entwerfen Sie Identität und Wiederherstellung Ende zu Ende, und geben Sie den Operationen die Werkzeuge, um die Benutzerreise zu diagnostizieren. Die daraus resultierende Entscheidung wird haltbarer als eine Feature-Checkliste sein – und einfacher zu erklären, wenn sich Kosten, Sicherheit oder Geschäftsanforderungen ändern.
Häufig gestellte Fragen
Ist Windows 365 dasselbe wie Azure Virtual Desktop?
Nein. Windows 365 ist ein SaaS-Cloud-PC-Dienst für persönliche persistente Desktops mit festen Abonnementkonfigurationen. AVD ist eine Azure-Plattform für persönliche oder gepoolte Desktops und RemoteApp, deren Azure-Infrastruktur der Kunde betreibt.
Welche Option ist günstiger?
Keine Option ist grundsätzlich günstiger. Vergleichen Sie zugewiesene Windows-365-Lizenzen mit AVD-Zugriffsrechten, Azure-Rechenleistung, Speicher, Netzwerk, Monitoring, Resilienz und Betriebsarbeit anhand tatsächlicher Gleichzeitigkeit und Nutzung.
Kann AVD einen persönlichen Desktop bereitstellen?
Ja. Ein persönlicher Hostpool kann einem Nutzer einen Sitzungshost zuweisen. AVD unterstützt außerdem gepoolte Hostpools und Multi-Session-Desktops; darin unterscheidet es sich wesentlich vom Standardmodell von Windows 365.
Enthält Microsoft 365 Windows 365?
Nein. Windows 365 ist ein separates Abonnement. Bestimmte Microsoft-365- oder Windows-Lizenzen können AVD-Zugriffsrechte bieten, die Azure-Infrastruktur wird jedoch getrennt abgerechnet.
Was ist aus Windows 365 Frontline geworden?
Microsoft benannte den Dienst in der Woche vom 4. Mai 2026 in Windows 365 Flex um. Die Umbenennung änderte Produkt, Lizenzierung und Funktionen nicht. Flex bietet den Dedicated Mode für namentlich zugewiesene Nutzer mit persönlichen persistenten Cloud-PCs und den Shared Mode für die nicht gleichzeitige Gruppennutzung eines nicht persistenten Cloud-PCs.
Benötigt AVD FSLogix?
Nicht in jeder Architektur. FSLogix-Profilcontainer werden jedoch häufig eingesetzt, wenn Profile Nutzern über gepoolte oder austauschbare Sitzungshosts folgen sollen. Speicherleistung und Wiederherstellung müssen sorgfältig geplant werden.
Kann Intune beide Dienste verwalten?
Ja, in unterstützten Konfigurationen. Windows 365 Enterprise verwendet Intune; kompatible AVD-Hosts mit einer oder mehreren Sitzungen können ebenfalls registriert und verwaltet werden. Testen Sie Richtlinien auf gemeinsam genutzten Hosts.
Kann eine Organisation beide Dienste einsetzen?
Ja. Ein hybrider Dienstkatalog passt häufig am besten: Windows 365 für stabile persönliche Desktops und AVD für gepoolte, saisonale, per RemoteApp bereitgestellte oder stark angepasste Workloads.




