 DE
 EN
 FR
 IT
 PT
 ES


Die 3-2-1-Backup-Regel: So setzen kleine Unternehmen sie mit echter Software um
Viele Probleme mit Datensicherungen zeigen sich erst dann, wenn jemand etwas wiederherstellen muss. Die Dokumente waren enthalten, die Datenbank jedoch nicht. Die externe Festplatte funktionierte, blieb während des Angriffs aber angeschlossen. In der Cloud lagen die Dateien, doch die einzigen Zugangsdaten waren auf dem ausgefallenen Rechner gespeichert. Doppelte Dateien zu besitzen und den Betrieb wieder aufnehmen zu können, sind unterschiedliche Ergebnisse.
Die 3-2-1-Regel bringt Ordnung in diese Aufgabe, ohne dass ein kleines Unternehmen ein eigenes Rechenzentrum aufbauen muss. Sie schreibt weder eine bestimmte Marke noch drei neue Server vor. Entscheidend ist, wo jedes Exemplar liegt, wodurch es verloren gehen könnte und wie eine brauchbare Version zurückkommt. Erst danach wählen Sie Software und Speicher aus.
Wir betrachten einen praktischen Entwurf mit Veeam, Synology, restic und einer Desktoplösung wie Ashampoo Backup Pro. Das sind alternative Wege, keine gemeinsame Einkaufsliste. Das Beispiel ist eine Planungshilfe: Es enthält keine erfundenen Labormessungen und verspricht nicht, dass eine Konfiguration in jedem Unternehmen funktioniert.
1. Was die 3-2-1-Regel tatsächlich verlangt
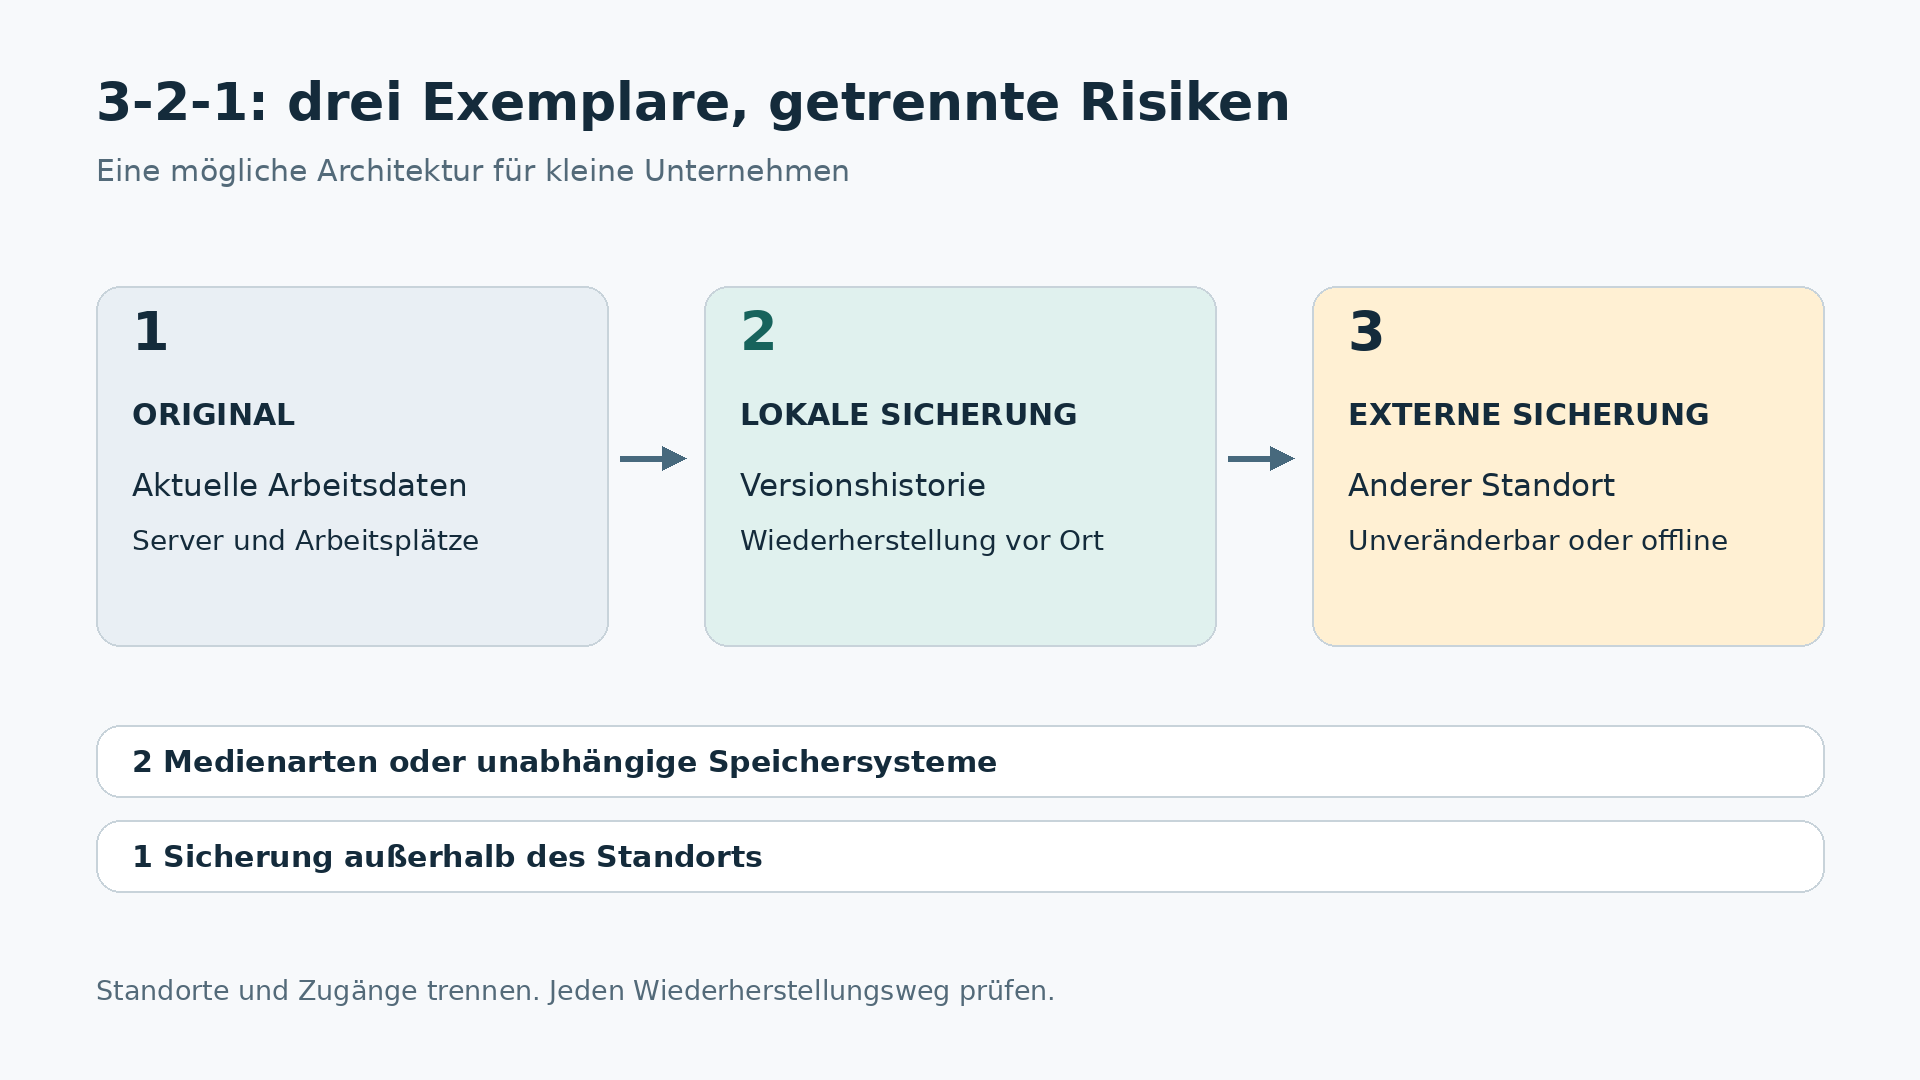
Drei steht für drei Exemplare der Daten: das Arbeitsoriginal und zwei Sicherungen. Zwei verlangt zwei unterschiedliche Arten von Medien oder Speichersystemen mit ausreichend unabhängigen Ausfallrisiken. Eins bedeutet, dass mindestens eine Sicherung außerhalb des Hauptstandorts liegt. Drei zusätzliche Backups neben dem Original sind für die Grundregel also nicht erforderlich, können je nach Bedarf aber sinnvoll sein.
Stellen Sie sich Dokumente auf einem Server, eine versionierte Sicherung in einem getrennten lokalen Repository und ein weiteres Exemplar an einem externen Ziel vor. Fällt der Server aus, hilft der nahe Speicher bei der schnellen Rückkehr. Zerstört ein Brand das Büro, bleibt die externe Sicherung. Dieser zweite Weg wird wahrscheinlich länger dauern. Deshalb ist es sinnvoll, beide Wege vorzuhalten.
Zwei Ordner auf derselben Festplatte schaffen keine Trennung. Zwei Festplatten im selben Gehäuse lösen das Problem eines gestohlenen Gehäuses nicht. Selbst zwei Anbieter können eine gemeinsame Schwachstelle haben, wenn ein Administratorkonto alles löschen darf. Zählen Sie deshalb nicht nur Datenträger, sondern auch Standorte und Identitäten. Fragen Sie anschließend, was beim Verlust jeder einzelnen Abhängigkeit übrig bliebe.
Gegen absichtliche Löschungen beschreibt Veeam die Erweiterung 3-2-1-1-0: ein offline, isoliert oder unveränderbar gespeichertes Exemplar sowie Prüfungen ohne offene Fehler. Die Null ist ein Betriebsziel. Sie ist keine Werbegarantie, nach der der Kauf eines Produkts sämtliche künftigen Wiederherstellungen automatisch fehlerfrei macht.
2. Was nicht als unabhängige Sicherung zählt
RAID kann ein Speichersystem bei bestimmten Festplattenausfällen verfügbar halten. Es bewahrt allein jedoch keine frühere Version, wenn jemand einen Ordner löscht, eine Anwendung Daten beschädigt oder Ransomware Dokumente verschlüsselt. Ein NAS mit redundanten Laufwerken kann ein guter Sicherungsspeicher sein. Seine interne Redundanz ersetzt aber nicht die Sicherung der darauf gespeicherten Informationen an einem weiteren Ort.
Synchronisation hat einen anderen Zweck: Sie hält mehrere Speicherorte aktuell. Werden Löschungen oder Verschlüsselungen übertragen, können beide Seiten denselben beschädigten Zustand erreichen. Manche Dienste ergänzen Papierkorb, Versionshistorie oder Wiederherstellung. Prüfen Sie deren tatsächliche Grenzen. Diese Funktionen können helfen, sind aber nicht automatisch ein unabhängiges Backup mit genau der Aufbewahrungsdauer, die Ihr Unternehmen benötigt.
Snapshots ermöglichen eine schnelle Rückkehr zu einem früheren Zustand. Liegen sie auf demselben Gerät, im selben Speicherverbund und unter derselben Administration, teilen sie Risiken mit dem Original. Sie sind eine nützliche Ergänzung. Für eine Wiederherstellung außerhalb des Standorts brauchen Sie trotzdem ein anderes Ziel sowie passende Regeln für Zugriff und Aufbewahrung.
Ein einfacher schriftlicher Test deckt viele Lücken auf: Notieren Sie zu jedem Exemplar den Standort, die löschberechtigten Personen und den ältesten wiederherstellbaren Zeitpunkt. Beschreiben zwei Zeilen praktisch dieselben Abhängigkeiten, ist die gezeichnete Unabhängigkeit größer als die reale. Entscheidend ist nicht die Anzahl der Festplattensymbole, sondern welche konkreten Vorfälle die gesamte Konstruktion übersteht.
3. Beginnen Sie mit der Arbeit, die nicht verloren gehen darf
Holen Sie vor der Installation jemanden aus Verwaltung, Betrieb und technischer Betreuung an einen Tisch. Welche fehlenden Informationen würden Rechnungen, Lieferungen oder Kundenservice verhindern? Häufig gehören gemeinsame Dokumente, die Datenbank der Warenwirtschaft, lokale Dateien einzelner Rechner, E-Mail, gehostete Anwendungen und Netzwerkkonfigurationen dazu. Benennen Sie für jeden Dienst einen fachlichen Verantwortlichen und nicht nur einen Techniker.
Trennen Sie Daten von den Werkzeugen, die zum Öffnen nötig sind. Ein wiederhergestellter Buchhaltungsordner hilft wenig ohne passende Anwendung, Konfiguration und Anleitung für die Datenbank. Bewahren Sie autorisierte Installationsdateien, Versionsangaben, Anleitungen und Supportkontakte auf. Passwörter und Schlüssel gehören in einen unabhängigen sicheren Tresor, nicht in eine Notiz innerhalb der einzigen verschlüsselten Sicherung, die ohne diese Notiz unzugänglich bleibt.
Prüfen Sie auch eingekaufte Dienste. Microsoft 365, Google Workspace oder eine Warenwirtschaft in der Cloud beantworten nicht automatisch, wie weit die Historie reicht, wie ein Export funktioniert oder was beim Verlust des Kontozugangs geschieht. Untersuchen Sie die jeweilige Wiederherstellung und ergänzen Sie kompatible Sicherungslösungen, wenn das Angebot die betrieblichen Anforderungen nicht ausreichend abdeckt.
Schließen Sie das Inventar mit einer klaren Entscheidung ab: Was wird geschützt, was ausgeschlossen und warum? Ein vergessener Ordner ist keine Speicheroptimierung. Lassen Sie die Liste fachlich bestätigen; der Techniker weiß möglicherweise nicht, wo der Vertrieb Angebote tatsächlich ablegt. Dokumentieren Sie außerdem Abhängigkeiten. Die Oberfläche einer Anwendung vor Datenbank und Anmeldung wiederherzustellen, bringt den Dienst noch nicht zurück.
4. RPO und RTO ohne Beratersprache verstehen
Das RPO beschreibt, wie viel jüngste Arbeit verloren gehen darf. Beträgt die Grenze vier Stunden, brauchen Sie nutzbare Wiederherstellungspunkte in diesem Abstand oder häufiger. Ein nächtliches Backup erfüllt dieses Ziel nicht während des gesamten Arbeitstags. Messen Sie das Alter abgeschlossener, tatsächlich lesbarer Sicherungen. Der Zeitpunkt, zu dem ein Auftrag hätte starten sollen, ist dafür kein ausreichender Nachweis.
Das RTO beschreibt, wie lange ein Dienst fehlen darf. Dazu zählen Erkennung, Entscheidung, Beschaffung von Ersatzgeräten, Download, Wiederherstellung und fachliche Prüfung. Ein Programm, das einzelne Dateien schnell zurückholt, beweist noch nicht, dass das Unternehmen innerhalb von zwei Stunden wieder Rechnungen schreiben kann. Die gesamte Kette muss funktionieren, einschließlich der Menschen, die den Vorgang freigeben und ausführen.
Für unser Beispiel setzen wir ein RPO von vier Stunden für Dokumente und ein RTO von acht Stunden für die wichtigsten Arbeiten an. Das sind hypothetische Geschäftsentscheidungen, keine allgemeingültigen Empfehlungen. Eine Praxis, ein Produktionsbetrieb oder ein dauerhaft geöffneter Laden kann andere Ziele brauchen. Die Datenbank erhält zusätzlich eine mit ihrer Anwendung abgestimmte Sicherungsstrategie und einen geeigneten Zeitplan.
Unterscheiden Sie zwischen einem kleinen Ausfall und dem Verlust des Standorts. Wird das externe Exemplar nur nachts aktualisiert, ist sein RPO schlechter als das lokale. Schreiben Sie diesen Unterschied auf, statt ihn hinter einer gemeinsamen grünen Anzeige zu verstecken. Die Geschäftsleitung muss wissen, wie viel Arbeit in beiden Fällen verloren gehen könnte, bevor sie Kosten und Konzept akzeptiert.
5. Ein vollständiges Beispiel für einen kleinen Betrieb
Wir betrachten einen Händler mit zwölf Beschäftigten, acht Windows-Arbeitsplätzen, einem Dateiserver und einer Warenwirtschaft. Zu schützen sind 1 TB Daten; täglich ändern sich ungefähr 20 GB. Diese Werte dienen der Planung. Der wirkliche Speicherbedarf hängt unter anderem von Versionen, Kompression, Verschlüsselung, offenen Dateien, dem Verhalten der Anwendung und dem künftigen Wachstum ab.
Die Originale bleiben auf den Produktivsystemen. Ein eigenes lokales Repository nimmt Sicherungen für schnelle alltägliche Wiederherstellungen auf. Ein weiteres Exemplar geht an einen anderen Standort oder einen kompatiblen externen Speicherdienst. Dort schützt eine geprüfte unveränderbare Ablage vor dem Löschen. Alternativ kommt eine Rotation verschlüsselter Datenträger infrage, die zwischen den Einsätzen physisch vom System getrennt werden.
Nicht jeder Arbeitsplatz benötigt alle vier Stunden ein vollständiges Systemabbild. Sie können zentrale Dokumente priorisieren und schwer neu aufzubauende Rechner seltener als Image sichern. Das Inventar bestimmt die Auswahl. Enthält ein Notebook einzigartige Daten und bleibt mehrere Tage unterwegs, müssen Verbindung, Nachholen der Sicherung und Kontrolle des Abschlusses ausdrücklich Teil des Plans sein.
Jeden Morgen prüft der Verantwortliche den letzten lokalen Lauf, den letzten externen Lauf und offene Störungen. Eine zweite Person kennt den Wiederherstellungsablauf. So hängt der Betrieb nicht von einem ständig verfügbaren Mitarbeiter ab. Die Speicherarchitektur schafft technische Unabhängigkeit; verteilte Zuständigkeiten und dokumentiertes Wissen ermöglichen Kontinuität, wenn der übliche Administrator Urlaub hat oder der Dienstleister nicht sofort erreichbar ist.
6. Der Veeam-Weg für Server und virtuelle Maschinen
Veeam Backup & Replication ist ein Kandidat, wenn Server oder virtuelle Maschinen zentral geschützt werden sollen. Prüfen Sie zuerst die Dokumentation für die konkrete Version, Edition und die jeweiligen Workloads. Agenten, Anwendungen, Hypervisoren und Repositories haben unterschiedliche Anforderungen. Eine irgendwo innerhalb der Produktfamilie verfügbare Funktion gehört nicht automatisch zu jeder Lizenz oder zu jeder denkbaren Kombination von Komponenten.
Ein grundlegender Aufbau trennt den Auftrag für die erste Sicherung vom Mechanismus für das zusätzliche Exemplar. Die Dokumentation zu Backup Copy erläutert diese zweite Aufgabe. Legen Sie Quelle, Ziel, Aufbewahrung und Zeitplan fest. Kontrollieren Sie anschließend, ob am externen Ziel wirklich wiederherstellbare Punkte entstehen. Einige Dateien einer Sicherungskette manuell zu kopieren, ersetzt keinen unterstützten Kopierauftrag.
Für ein Testlabor oder eine kleine Umgebung lässt sich die Community Edition prüfen, die für bis zu zehn Workloads angeboten wird. Das bedeutet nicht zehn Mitarbeiter oder beliebige kostenlose Dienste. Klären Sie Zählweise und Einschränkungen hinsichtlich Funktionen, Betreuung, Automatisierung und Einsatz durch Dienstleister. Eine Zahl auf der Produktseite ist kein vollständiges Lizenz- oder Betriebskonzept.
Wenn Unveränderbarkeit benötigt wird, wählen Sie ein unterstütztes Repository und erfüllen Sie dessen Voraussetzungen. Eine Freigabe mit dem Namen „sicher“ erhält dadurch keinen Löschschutz. Stellen Sie Backup-Speicher nicht als Abkürzung direkt ins öffentliche Internet. Planen Sie Zugriffe mit Ihrer technischen Betreuung und beschränken Sie administrative Konten. Die Einrichtung muss auch ohne das Gedächtnis des ursprünglichen Installateurs nachvollziehbar bleiben.
7. Der Synology-Weg mit einem passenden NAS
Ist bereits ein geeignetes Synology-Gerät vorhanden, lohnt sich eine Bewertung von Active Backup for Business. Damit lassen sich Schutzaufgaben für unterstützte Umgebungen zentralisieren. Prüfen Sie Modell, DSM, Dateisystem und Anforderungen der zu sichernden Geräte. Ein Synology-Logo bedeutet nicht, dass sämtliche Pakete und Schutzfunktionen der gesamten Produktpalette auf diesem Gerät verfügbar sind.
Trennen Sie zwei Aufgaben: Computer auf das NAS sichern und die Informationen des NAS an einem weiteren Ort schützen. Für kompatible Ordner und Daten bietet Hyper Backup externe Sicherungsziele. Ein Active-Backup-Repository benötigt jedoch ein dafür unterstütztes Verfahren. Ein beliebiger Auftrag auf irgendeinen Repository-Ordner erzeugt nicht automatisch ein zweites, vollständig wiederherstellbares Exemplar.
Lassen Sie vor einem Kauf den gesamten Rückweg zeigen: vom zweiten Ziel auf ein Ersatz-NAS oder eine passende Umgebung und von dort zur endgültigen Datei oder Maschine. Diese Übung deckt Anforderungen auf, die kurze Funktionslisten leicht übersehen. Dazu gehören Zielkapazität, Paketversionen und die Schritte, mit denen vorhandene Sicherungsaufgaben nach einem Austausch wieder zugeordnet werden.
Auch unveränderbare Sicherungen hängen von konkreten Modellen und Einstellungen ab. Synologys Erklärung zu Immutable Backup hilft, die Schutzebenen auseinanderzuhalten. Sie macht sie aber nicht auf jedem NAS verfügbar. Unterstützt das vorgeschlagene Gerät den erforderlichen Schutz nicht, ändern Sie die Architektur und nicht stillschweigend die Bedeutung des Wortes „unveränderbar“.
8. Der restic-Weg verlangt echte Administration
restic ist eine Open-Source-Alternative für Personen, die Dateisicherungen auf lokale oder entfernte Repositories administrieren können. Die BSD-Lizenz mit zwei Klauseln erlaubt einen breiten Einsatz einschließlich geschäftlicher Nutzung unter ihren Bedingungen. Kostenloses Hosting, ein Supportvertrag oder jemand, der Ihre Abläufe überwacht, gehören dadurch nicht automatisch dazu. Die Softwarelizenz ist nur ein Teil des gesamten Betriebsmodells.
restic verschlüsselt sein Repository und speichert Snapshots der gesicherten Dateien. Die Repository-Dokumentation beschreibt Ziele und Passwortverwaltung. Verwenden Sie ein eigenes Konto, getrennten Speicher und einen sicheren Weg, über den geplante Aufgaben ihre Geheimnisse beziehen. Zugangsdaten gehören weder in gemeinsam bearbeitete Dokumente noch in Befehlszeilen, die später in Protokollen, Verläufen oder weitergeleiteten Bildschirmfotos auftauchen.
Beginnen Sie klein: Repository initialisieren, einen Testordner sichern, Snapshots auflisten und eine Datei in einen anderen Ordner zurückholen. Erst danach folgen Zeitplanung, Meldungen und Aufbewahrung. Automatische Löschvorgänge sollten nicht der erste Erfolg sein. Beweisen Sie zuerst, dass die gespeicherten Informationen lesbar sind und dass Auswahl sowie Ausschlüsse tatsächlich zum vorgesehenen Schutzumfang passen.
Eine Dateisicherung ist nicht automatisch ein bootfähiges Systemabbild oder eine konsistente Kopie einer laufenden Datenbank. Dafür brauchen Sie passende Exporte oder unterstützte Anwendungsverfahren. Verschlüsselung ist ebenfalls keine Unveränderbarkeit: Mit Löschrechten kann ein Angreifer das Repository zerstören, ohne es zu entschlüsseln. Ein zweites Repository benötigt eigene Rechte, Aufbewahrung, Prüfung und Wiederherstellung. Eine blinde Synchronisation während laufender Änderungen belegt keine Konsistenz.
Planen Sie auch, wie das Verfahren auf einem Ersatzrechner wieder eingerichtet wird. Dokumentieren Sie Programmversion, Repository-Adresse, Ordnerauswahl und Aufruf der geplanten Aufgabe, ohne Geheimnisse offen abzulegen. Ein Kollege sollte damit ein kleines Testverzeichnis sichern und anschließend zurückholen können. Prüfen Sie außerdem, ob Fehlermeldungen wirklich eine zuständige Person erreichen. Solange nur der Entwickler eines eigenen Skripts versteht, was bei einem abgebrochenen Lauf geschieht, ist die Lösung technisch vorhanden, aber organisatorisch noch nicht ausreichend übergeben.
9. Ein Windows-Arbeitsplatz und Ashampoo Backup Pro
Für einen einzelnen Rechner kann eine einfachere Desktopanwendung sinnvoll sein. Das geprüfte Angebot für Ashampoo Backup Pro 27 bei Licendi betrifft Version 27 auf einem PC mit einmaliger Zahlung für diese Version. Verwechseln Sie es nicht mit einem Mehrgeräteabonnement, einer Serverlizenz oder einem automatischen Anspruch auf sämtliche künftigen Hauptversionen des Produkts.
Die offiziellen Angaben zu Backup Pro 27 nennen Datei- und Partitionssicherungen sowie ein Rettungsmedium. Prüfen Sie die genauen Voraussetzungen: Windows Server und ARM-Prozessoren sind ausgeschlossen, ebenso Partitionen oder Speichergeräte ab 8 TB. Das Wort „Backup“ im Namen macht eine Desktoplösung nicht zu einer geeigneten Sicherung für die gesamte betriebliche Infrastruktur.
Ein Cloudziel benötigt ein kompatibles Konto und ausreichend Speicher. Ein enthaltenes Speicherkontingent setzen wir hier nicht voraus. Lassen Sie bei geschäftlichem Einsatz die Rechte für Ihre konkrete Bereitstellung und die gelieferte Edition schriftlich bestätigen. Eine erfolgreiche Aktivierung weist allein weder die erlaubte Zahl von Installationen noch jede vertraglich zulässige Nutzung nach. Ähnliche Angebotsnamen können unterschiedliche Bedingungen verdecken.
Möglicherweise muss auch das Betriebssystem neu aufgebaut werden. Bewahren Sie die Bedingungen vorhandener Lizenzen auf und prüfen Sie deren Wiederverwendung, bevor Sie Ersatz kaufen. Die Seite zu Windows 11 Pro zeigt Optionen, falls ein Arbeitsplatz tatsächlich erneuert werden muss. Windows zu kaufen erzeugt kein Backup und garantiert nicht, dass eine frühere Lizenz auf beliebige andere Hardware übertragen werden darf.
10. Eine externe Kopie, die den Vorfall übersteht
Räumliche Entfernung schützt vor örtlichen Schäden, aber nicht unbedingt vor einem kompromittierten Administrator. Kann ein Konto Produktivdaten, lokales Repository und externen Speicher löschen, besitzt der Angreifer einen gemeinsamen Weg zu allen Exemplaren. Trennen Sie Identitäten, begrenzen Sie Rechte und aktivieren Sie verfügbare Mehrfaktorauthentifizierung. Der Notfallzugang muss außerhalb der Systeme liegen, die möglicherweise wiederhergestellt werden müssen.
Unveränderbarkeit bedeutet, dass bestimmte Daten für einen festgelegten Zeitraum nach dem jeweiligen Mechanismus weder geändert noch gelöscht werden können. Prüfen Sie genau den geschützten Umfang, mögliche Änderungen an Richtlinien, neue Versionen und Folgen einer Konto- oder Vertragsänderung. Sperren Sie Testdaten nicht langfristig, bevor Kosten und spätere Löschmöglichkeiten verstanden sind. Ein Schutzmechanismus kann auch betriebliche Bindungen erzeugen.
Eine Offlinealternative ist die Rotation verschlüsselter Festplatten. Ein Datenträger erhält die Sicherung, wird geprüft, korrekt ausgeworfen und an einem anderen freigegebenen Ort aufbewahrt. Ein weiterer übernimmt den nächsten Zyklus. Dafür braucht es Zuständige und einen Nachweis. Eine dauerhaft angeschlossene Festplatte ist nicht offline, selbst wenn sie in einer Schublade liegt oder selten verwendet wird.
CISA empfiehlt Offlinekopien und Wiederherstellungstests im Ransomware-Leitfaden. Verstehen Sie das als eine Schutzschicht und nicht als vollständige Sicherheitsstrategie. Backups verhindern keinen Datendiebstahl und ersetzen weder Aktualisierungen noch Zugriffsschutz oder Vorfallbearbeitung. Die erfolgreiche Wiederherstellung nach einem Angriff macht nicht jeden Schaden rückgängig, der zuvor bereits entstanden sein kann.
11. Häufigkeit, Aufbewahrung und Kapazität unterscheiden
Die Häufigkeit bestimmt, wann Wiederherstellungspunkte entstehen. Die Aufbewahrung bestimmt, wie lange sie verfügbar bleiben. Die Kapazität bestimmt, wie viele tatsächlich gespeichert werden können. Eine Sicherung alle vier Stunden mit nur einem Tag Historie hilft möglicherweise nicht bei einer zwei Wochen später bemerkten Löschung. Mehr erfolgreiche Läufe gleichen ein zu kurzes Zeitfenster nicht aus.
Als didaktischen Ausgangspunkt können Sie dreißig Tage tägliche Historie und zwölf monatliche Punkte untersuchen, angepasst an das Produkt. Das ist weder eine gesetzliche Aufbewahrungsfrist noch eine universelle Empfehlung. Der Betrieb muss Zeiten nach Nutzen, Vertraulichkeit, Verträgen und geltenden Anforderungen begründen. Alles unbegrenzt zu behalten, weil noch Platz vorhanden ist, ist keine bewusst entwickelte Aufbewahrungspolitik.
Bei 1 TB Ausgangsdaten und 20 GB täglichen Änderungen kommen über dreißig Tage ungefähr 600 GB hinzu, bevor Kompression, Deduplizierung und Produktverhalten berücksichtigt werden. Daraus folgt nicht, dass ein Laufwerk mit 1,6 TB genügt. Es fehlen Betriebsreserve, Wachstum, Metadaten, monatliche Punkte und mögliche zusätzliche Vollsicherungen. Messen Sie den tatsächlichen Verbrauch im Pilotbetrieb, statt die einfache Summe als Garantie zu behandeln.
Richten Sie Warnungen vor dem Erreichen der Kapazitätsgrenze ein und prüfen Sie die Bereinigung alter Versionen. Bei unveränderbarem Speicher muss sie gegebenenfalls das Ende einer Sperre abwarten. Widersprechen sich Zeitplan, Aufbewahrung und Sperrzeit, kann der Verbrauch weiter wachsen. Planen Sie anhand beobachteter Werte und halten Sie Mittel bereit, um die erste Dimensionierung ohne Schutzlücke korrigieren zu können.
12. Erster Upload und ein vollständiges Budget
Angenommen, für Sicherungen stehen 100 Mbps Upload zur Verfügung. Die Übertragung von 1 dezimalen TB dauert unter idealen Bedingungen etwa 22,2 Stunden: 8 × 10¹² Bit geteilt durch hundert Millionen Bit pro Sekunde. Das ist ein theoretischer Mindestwert, keine Messung. Geteilte Bandbreite, Protokolle, Anbietergrenzen und Wiederholungen verlängern die tatsächlich benötigte Zeit.
Legen Sie die Erstübertragung außerhalb kritischer Arbeitszeiten und prüfen Sie gegebenenfalls ein vom Anbieter unterstütztes physisches Seeding. Messen Sie anschließend, ob tägliche Änderungen innerhalb des vorgesehenen Fensters ankommen. Für eine vollständige Rückholung zählen außerdem Download, Schreibgeschwindigkeit des Wiederherstellungsziels und die Zeit zum Starten und Prüfen der Anwendungen. Dimensionieren Sie also nicht nur den Weg zum Sicherungsziel.
Trennen Sie im Budget Software, lokalen Speicher, externen Speicher, Cloudoperationen, Downloads, Support und Administrationsstunden. Berücksichtigen Sie Ersatzgeräte, wenn das RTO sie verlangt. Eine preiswerte Lizenz kann Teil eines guten Konzepts sein. Sie bezahlt aber weder den gesamten Speicher noch garantiert sie, dass sich während einer Unterbrechung jemand um eine eingehende Warnung kümmert.
Geben Sie allen Anbietern dasselbe Inventar, Volumen, Wachstum und dieselben Ziele. Verlangen Sie Gesamtkosten für einen bestimmten Zeitraum sowie eine enthaltene Wiederherstellungsübung. Ein Angebot ohne ausgehenden Cloudverkehr oder technische Hilfe ist nicht zwangsläufig günstiger. Es kann genau die Leistungen auslassen, die im Ernstfall benötigt werden, wenn kaum Zeit für einen Vergleich oder neue Verhandlungen bleibt.
13. Ein Wiederherstellungstest, der Vertrauen verdient
Beginnen Sie mit einer Datei, die ein fachlicher Nutzer auswählt, nicht nur der Techniker. Stellen Sie sie an einem anderen Ort wieder her, behalten Sie das Original und prüfen Sie Inhalt, Datum und Berechtigungen. Danach folgt ein Ordner mit mehreren Dateitypen. Überschreiben Sie keine Produktivdaten, nur um einen funktionierenden Knopf zu zeigen. Der Test soll Risiken verringern und keinen neuen Vorfall verursachen.
Die nächste Übung muss eine repräsentative Anwendung oder Maschine umfassen. Verwenden Sie eine isolierte Umgebung, ohne aktive Identitäten zu duplizieren oder wiederhergestellte Dienste versehentlich mit dem Produktivnetz zu verbinden. Prüfen Sie, ob die Datenbank öffnet, ein Nutzer sinnvoll arbeiten kann und die Informationen zum gewählten Zeitpunkt passen. Ein gestarteter Rechner ist noch kein fachlich validierter Dienst.
Simulieren Sie anschließend den Verlust des lokalen Repositories und beginnen Sie mit der externen Sicherung. Stoppen Sie die gesamte Zeit einschließlich Zugangssuche, Softwarebeschaffung, Download und fachlicher Prüfung. Notieren Sie Hindernisse und Verantwortliche für Korrekturen. Diese Messung ermöglicht ein realistisches RTO, statt dauerhaft eine optimistische Schätzung aus dem Einrichtungsgespräch zu übernehmen, die nie praktisch überprüft wurde.
Bei restic unterstützen check und dessen Leseoptionen die Integritätsprüfung, ersetzen aber keinen Funktionstest. Die Restore-Dokumentation erklärt die Rückholung. Führen Sie ein kurzes Protokoll mit Datum, gewähltem Punkt, Quelle, alternativem Ziel, Dauer, Ergebnis und Nutzerabnahme. Wiederholen Sie die Übung nach wesentlichen Änderungen. Technische Integrität, verfügbare Schlüssel und praktisch nutzbare Daten sind drei getrennte Prüffragen.
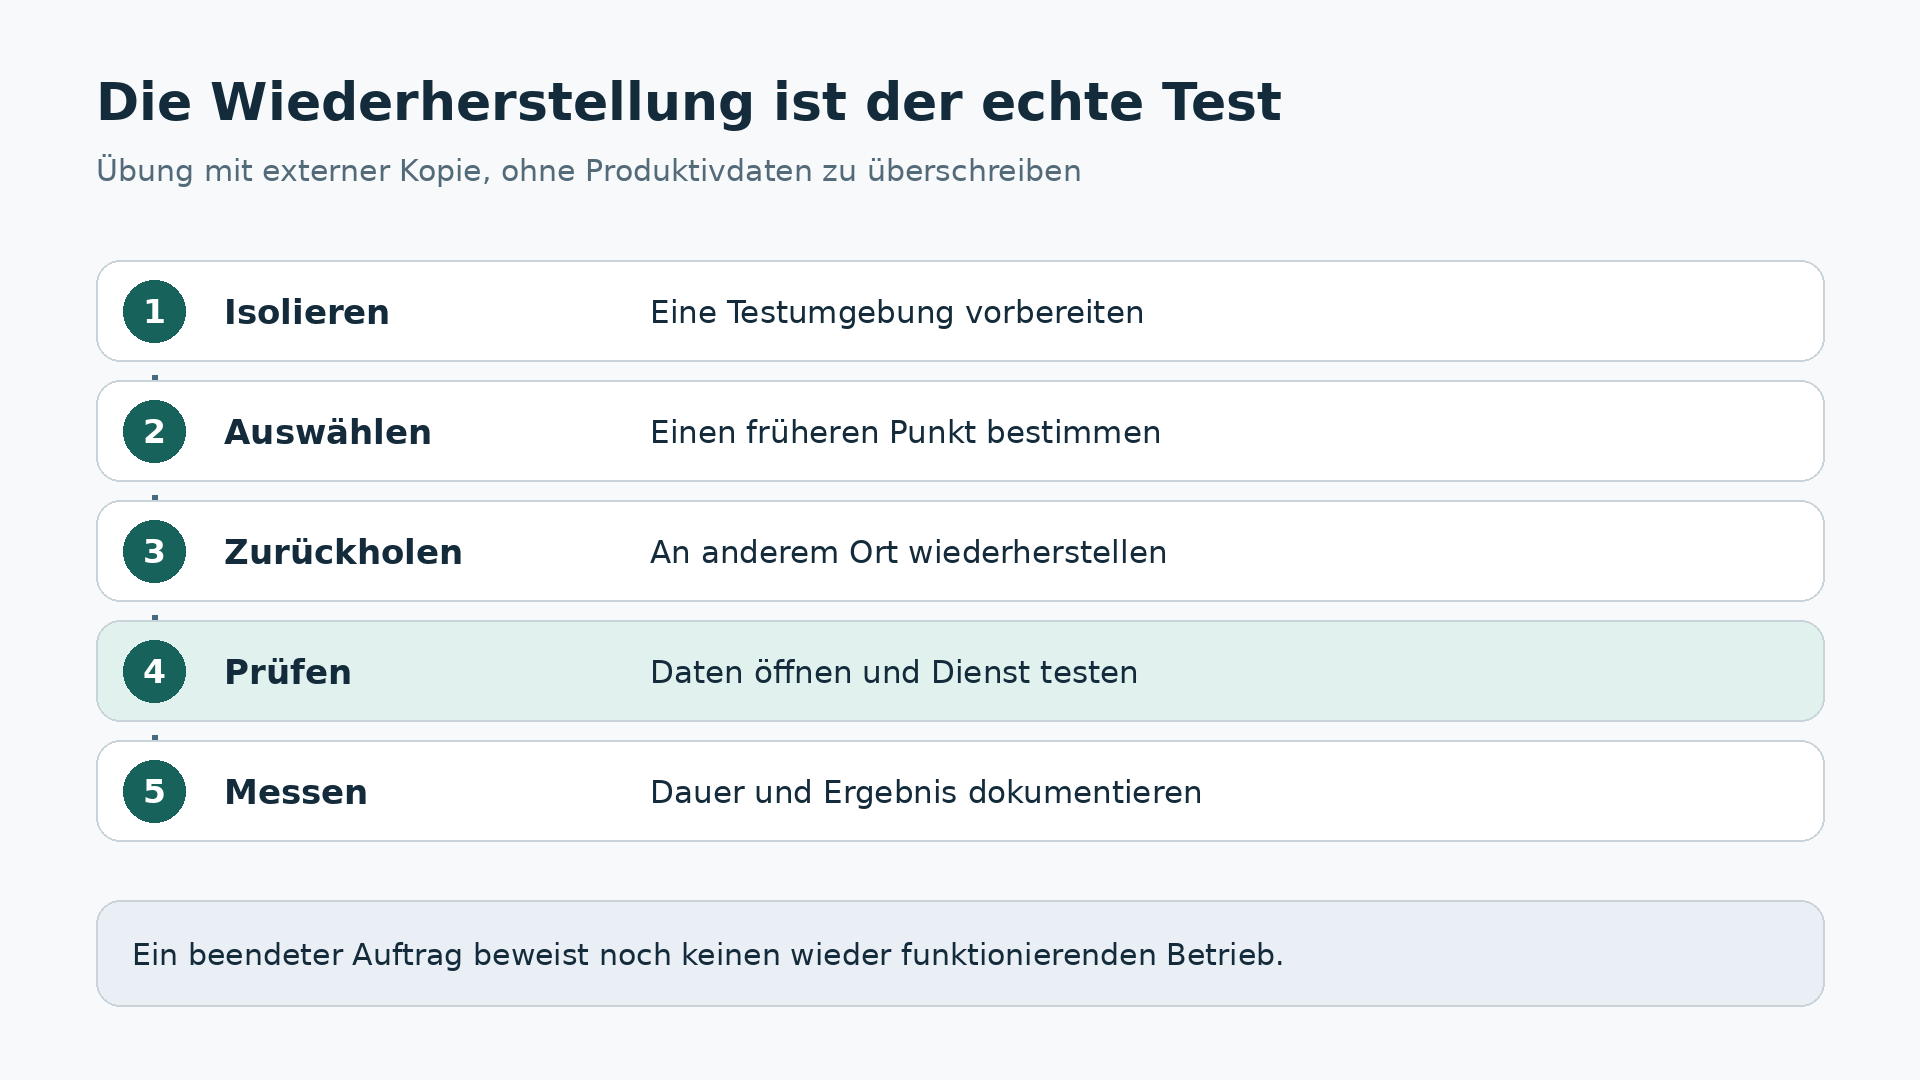
Technische und fachliche Abnahme beantworten verschiedene Fragen. Die technische Betreuung kann bestätigen, dass Dateien lesbar sind. Die Person, die mit der Anwendung arbeitet, muss dagegen prüfen, ob die erwarteten Informationen vorhanden und die wichtigsten Arbeitsabläufe möglich sind. Beteiligen Sie beide Seiten am Pilotbetrieb. So fällt eine falsche Ordnerauswahl auf, bevor ein echter Ausfall entsteht. Halten Sie nicht nur fest, dass eine Prüfung stattgefunden hat, sondern auch, wer welches Ergebnis tatsächlich gesehen und akzeptiert hat.
14. Überwachung: Auch Schweigen kann eine Störung sein
Verlassen Sie sich nicht allein auf Erfolgsmeldungen per E-Mail. Ein deaktivierter Auftrag oder ein dauerhaft abwesendes Notebook sendet möglicherweise einfach nichts mehr. Prüfen Sie neben dem letzten Auftragsstatus das Alter des letzten gültigen Punkts für jeden Workload und jedes Ziel. Eine erwartete, aber fehlende Sicherung muss als sichtbare Störung erscheinen, nicht als beruhigend leerer Posteingang.
Benennen Sie einen Hauptverantwortlichen und eine Vertretung. Legen Sie fest, wer Warnungen erhält, wann sie angesehen werden und wie mehrere fehlgeschlagene Zyklen eskalieren. Ohne zuständige Person und Reaktionsfrist verschiebt ein Alarm das Problem nur in die Mailbox. Halten Sie Ursache, Maßnahme und den anschließenden erfolgreichen Lauf fest, der die tatsächliche Lösung bestätigt.
Berücksichtigen Sie normale Veränderungen: neue Mitarbeiter, verschobene Ordner, zusätzliche Server und gewechselte Passwörter können unbemerkte Lücken erzeugen. Prüfen Sie den Schutz nach wichtigen Anwendungsänderungen erneut. Auch Notfallzugänge altern. Ein deaktiviertes Konto, verlorenes Telefon oder ausgeschiedener Kontakt kann die Rückkehr verhindern. Testen Sie alternative Anmeldung ohne Offenlegung von Geheimnissen und bewahren Sie die Anleitung während eines Standortausfalls zugänglich auf.
Die tägliche Übersicht darf einfach bleiben: geschützter Dienst, letzter lokaler Punkt, letzter externer Punkt, offene Störung und zuständige Person. Zeigen Sie beide Ziele getrennt an. Eine erfolgreiche lokale Sicherung darf mehrere Tage Rückstand am anderen Standort nicht verdecken. Wurde eine Einstellung korrigiert, warten Sie auf den nächsten abgeschlossenen Lauf und prüfen dessen Ergebnis. Erst dann ist aus einer vorgenommenen Änderung eine nachgewiesene Reparatur geworden. Diese Unterscheidung hält die Übersicht ehrlich und verhindert voreilige Entwarnung.
15. Die Einführung in überschaubaren Etappen
Erfassen Sie zunächst Systeme und vereinbaren Sie fachliche Prioritäten. Danach folgt ein kleiner Pilot mit echter Wiederherstellung, bevor der Umfang wächst. Ergänzen Sie anschließend externes Ziel, getrennte Zugänge und überprüften Löschschutz. Erklären Sie das Projekt nicht für beendet, sobald nur die lokale Kopie funktioniert. Jede Stufe sollte einen beobachtbaren Nachweis liefern, nicht lediglich eine weitere gespeicherte Einstellung.
Erweitern Sie den Schutz gruppenweise und beobachten Sie Laufzeit, Kapazität und Netzwerkverkehr. Behalten Sie die bisherige Sicherung, bis die neue Lösung geprüft ist. So entsteht durch einen schnellen Produktwechsel kein ungeschützter Zeitraum. Dokumentieren Sie einen Rückweg, falls der Pilot Ziele verfehlt. Löschen Sie alte Punkte nicht vorschnell; eine frühere Version kann auch nach dem Wechsel noch benötigt werden.
Beenden Sie die Einführung mit einer externen Wiederherstellung und der Übergabe des Verfahrens an zwei Personen. Sie müssen es ohne den ausgefallenen Server finden können. Nennen Sie Kontakte, Reihenfolge, Voraussetzungen, Ablage der Geheimnisse und Kriterien für einen betriebsfähigen Dienst. Das Dokument sollte unter Druck lesbar bleiben und gleichzeitig so konkret sein, dass die Beteiligten nicht improvisieren müssen.
16. Wenn der Ernstfall tatsächlich eintritt
Bei Ransomwareverdacht schließen Sie die getrennte Festplatte nicht automatisch an einen betroffenen Rechner an. Stellen Sie auch nicht einfach über eine weiterhin kompromittierte Umgebung wieder her. Aktivieren Sie den Vorfallplan und holen Sie je nach Schwere fachkundige Unterstützung. Bewahren Sie Belege und koordinieren Sie Eindämmung, Bewertung und Wiederherstellung. Zeitdruck darf nicht die letzte gesunde Sicherung gefährden.
Wählen Sie einen Punkt vor dem Problem und prüfen Sie ihn kontrolliert. Ersetzen Sie kompromittierte Zugänge abgestimmt, bauen Sie erforderliche Komponenten neu auf und holen Sie Dienste nach Priorität zurück. Achten Sie auf Anmeldung, Netzwerk, Anwendung und Daten als zusammenhängende Abhängigkeiten. Alles gleichzeitig wieder einzuschalten kann Diagnose und Sicherheit erschweren; eine kontrollierte Reihenfolge erleichtert nachvollziehbare Prüfungen.
Notieren Sie danach verlorene Arbeit, tatsächliche Dauer und Schwächen des Plans. Passen Sie Häufigkeit, Aufbewahrung oder Infrastruktur anhand dieser Erkenntnisse an. Reduzieren Sie den Vorfall nicht auf den dringenden Kauf weiterer Festplatten. Die Hauptursache kann ein gemeinsam verwendetes Konto, ein ignorierter Alarm oder eine nie erfasste Datenbank gewesen sein. Mehr Speicher allein würde diese Ursache nicht beheben.
17. Die beste Regel lässt sich vorführen
Ein kleines Unternehmen benötigt nicht alle hier genannten Werkzeuge. Veeam kann zu betreuter Infrastruktur passen, Synology ein kompatibles NAS sinnvoll nutzen, restic technisch betreuten Umgebungen Flexibilität geben und eine Desktopanwendung einzelne Arbeitsplätze schützen. Entscheidend sind nachweisbare Ziele, verfügbare Menschen, Kenntnisse und ein vollständiges Budget, nicht die längste Liste von Funktionen oder die schönste Verwaltungsoberfläche.
Verlangen Sie vor der Abnahme drei Vorführungen: eine frühere Version finden, von außerhalb des Standorts wiederherstellen und ohne den üblichen Administrator weiterkommen. Scheitert eine davon, ist der nächste Verbesserungsbedarf klar. Die 3-2-1-Regel wird praktisch, wenn nützliche Arbeit in bekannter Zeit zurückkehrt, ohne das gesamte Unternehmen von einem einzigen Exemplar und der Hoffnung auf dessen Lesbarkeit abhängig zu machen.




