 IT
 EN
 FR
 DE
 PT
 ES


Windows 365 o Azure Virtual Desktop
Una scelta errata del desktop virtuale raramente fallisce il primo giorno. I problemi emergono mesi dopo, quando un progetto pilota prevedibile diventa un modello operativo costoso, lo storage dei profili rallenta gli accessi del lunedì mattina o un ambiente Cloud PC apparentemente semplice non dispone di un ciclo di vita applicativo. La domanda utile non è quale servizio Microsoft sia «migliore», ma quale ripartizione delle responsabilità sia adatta agli utenti, alle applicazioni, ai controlli di sicurezza e al team IT.
Windows 365 Cloud PC fornisce un desktop Windows personale come servizio SaaS, con un canone mensile prevedibile per utente e una gestione relativamente semplice. Azure Virtual Desktop, o AVD, è una piattaforma Azure per virtualizzare desktop e applicazioni. Supporta desktop personali o in pool, Windows multisessione e RemoteApp, ma richiede al cliente di progettare e gestire una parte più ampia dell’architettura. Questa guida trasforma la differenza in criteri decisionali concreti.
I due servizi in un confronto chiaro
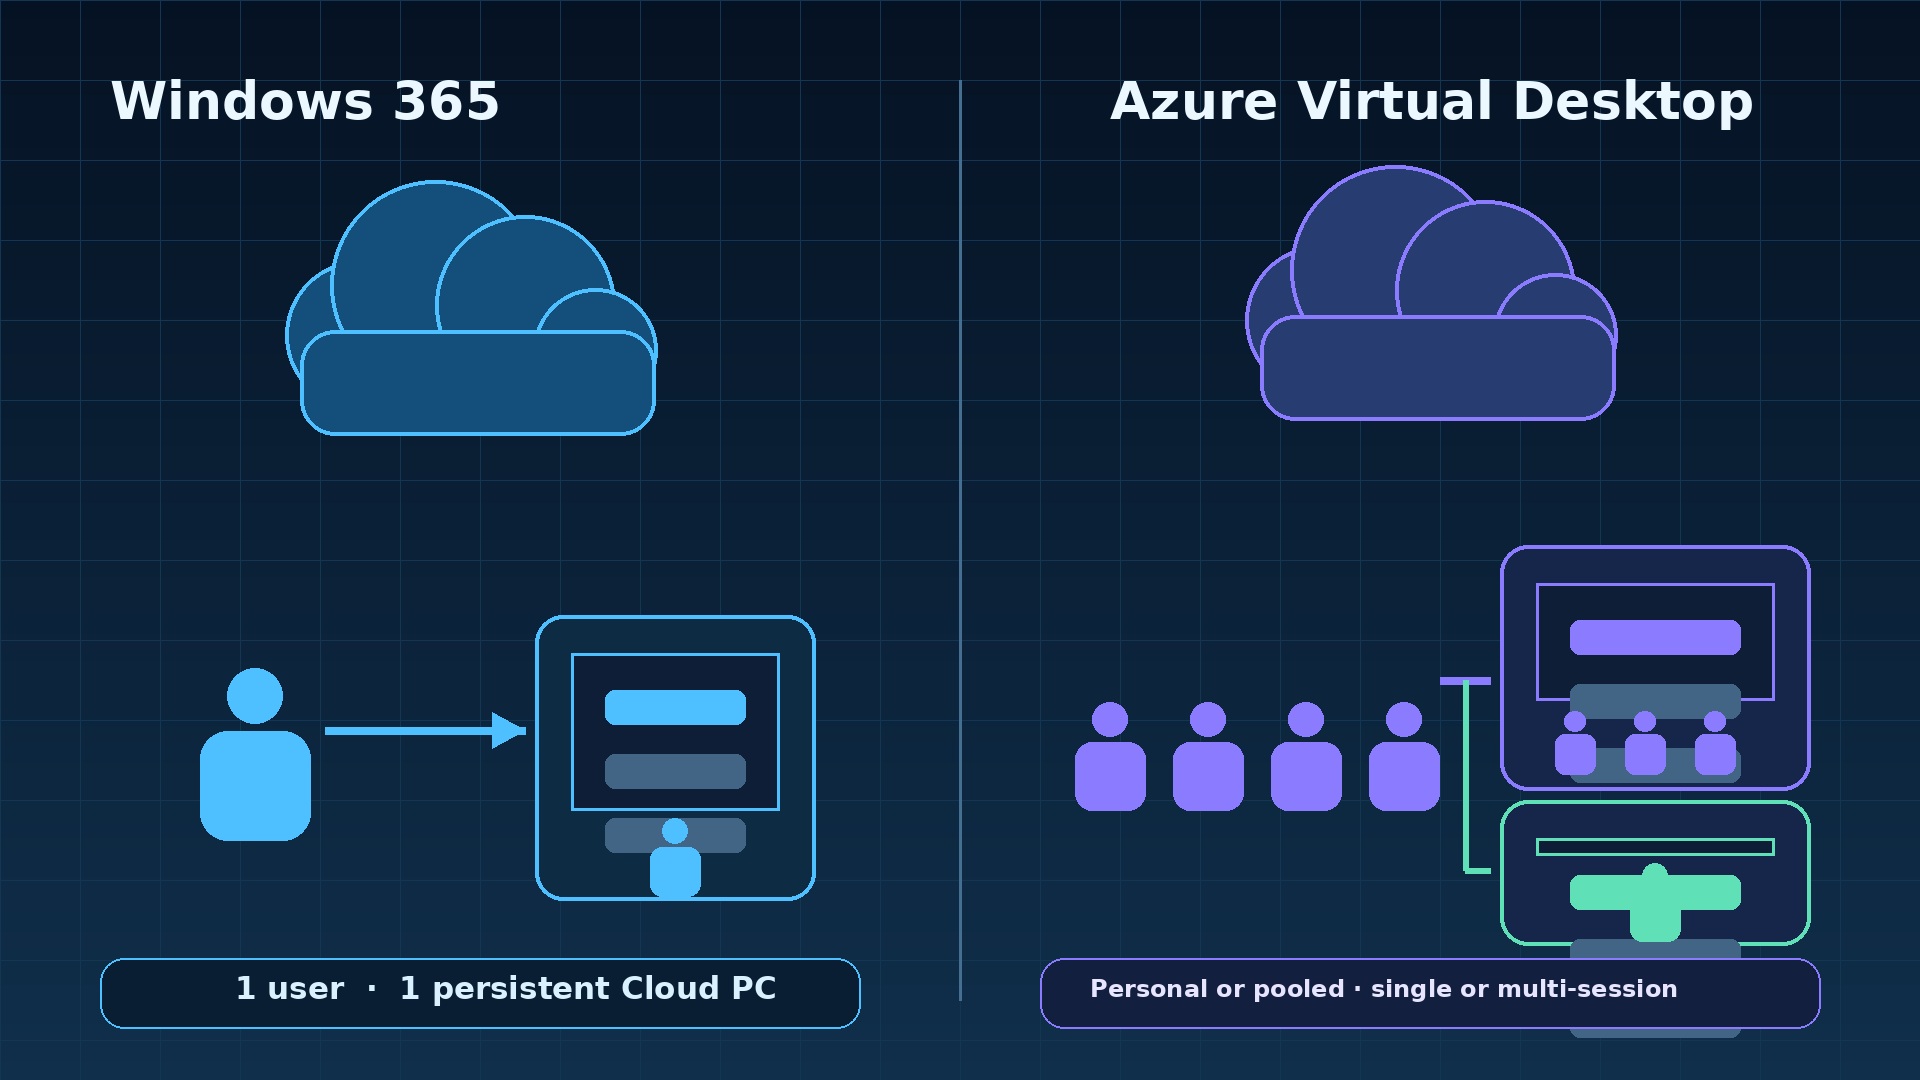
Windows 365 effettua il provisioning di un Cloud PC per un utente principale. Il desktop è persistente: applicazioni, criteri e stato dell’utente rimangono disponibili tra una sessione e l’altra. Microsoft gestisce il servizio e include nella licenza le risorse ospitate del Cloud PC. Gli amministratori restano responsabili di identità, accesso, configurazione, applicazioni, dati e supporto, ma non devono costruire un piano di controllo VDI tradizionale né dimensionare un pool di host.
Azure Virtual Desktop è un servizio Azure con piano di controllo gestito da Microsoft. L’organizzazione fornisce la sottoscrizione Azure e progetta pool di host, host di sessione, immagini, identità, rete, storage dei profili, scalabilità, monitoraggio e resilienza. Un pool personale può assegnare un host a un singolo utente; un pool condiviso distribuisce la capacità. È possibile pubblicare un desktop completo oppure singole applicazioni tramite RemoteApp.
| Area decisionale | Windows 365 | Azure Virtual Desktop |
|---|---|---|
| Modello di servizio | Cloud PC come servizio SaaS | Piattaforma Azure più risorse gestite dal cliente |
| Esperienza standard | Desktop personale persistente con rapporto 1:1 | Desktop personale o in pool, a sessione singola o multipla |
| Modello economico | Licenza mensile fissa per utente | Diritti di accesso idonei e consumo dell’infrastruttura Azure |
| Controllo | Servizio predefinito e standardizzato | Controllo dettagliato di architettura e distribuzione |
| Operazioni | Minore carico di gestione della piattaforma | Più ingegneria per capacità, immagini, storage e resilienza |
| Distribuzione | Desktop personale completo | Desktop completo o RemoteApp |
Windows 365 offre un Cloud PC personale
Il rapporto 1:1 è centrale in Windows 365. L’utente riceve un Cloud PC, non un posto su un host di sessione condiviso. L’esperienza è più facile da spiegare, lo stato personale viene conservato e si riducono i calcoli di densità tipici della VDI in pool. Una licenza assegnata a un utente inattivo, però, continua a generare un costo finché non viene recuperata o ridimensionata. La semplicità cambia il lavoro operativo, ma non elimina la governance.
Windows 365 Enterprise è adatto alle organizzazioni che già utilizzano Microsoft Intune e controlli di identità aziendali. Supporta il provisioning basato su criteri e un’integrazione amministrativa più ampia. Windows 365 Business offre un percorso più semplice alle organizzazioni di minori dimensioni ed è limitato a 300 utenti. Non va scelto solo perché il progetto pilota è piccolo: il modello operativo finale, la rete, la sicurezza e la scala prevista devono guidare la scelta dell’edizione.
Nella settimana del 4 maggio 2026 Microsoft ha rinominato Windows 365 Frontline in Windows 365 Flex; il nuovo nome non ha modificato prodotto, licenze o funzionalità. Flex dispone di due modalità verificate. In modalità Dedicated, una licenza può effettuare il provisioning di un massimo di tre Cloud PC personali per utenti identificati, con una sessione simultanea. In modalità Shared, una licenza fornisce un Cloud PC non persistente che un gruppo utilizza a turno, con una sessione simultanea. Verifica disponibilità e condizioni correnti.
AVD è una piattaforma per la distribuzione controllata dei desktop
AVD è particolarmente interessante quando contano la condivisione della capacità o la pubblicazione di applicazioni. Windows Enterprise multisessione consente a più utenti di condividere un host, mentre il pool può crescere o ridursi in base alla domanda. RemoteApp pubblica un’applicazione aziendale senza mostrare un desktop completo. Restano disponibili pool personali per i carichi che richiedono risorse dedicate: AVD non significa quindi necessariamente desktop multisessione non persistente.
Questa flessibilità comporta molte decisioni: regioni Azure, famiglie e dimensioni delle VM, zone o set di disponibilità pertinenti, storage, origine delle immagini, tipo di join, routing, piani di scalabilità e anelli di manutenzione. Occorre anche pianificare il ripristino in caso di indisponibilità dello storage dei profili, della pipeline delle immagini, di una dipendenza di identità o del percorso regionale verso l’applicazione. Microsoft gestisce i componenti AVD, non l’intero servizio desktop del cliente.
La panoramica ufficiale di Azure Virtual Desktop separa chiaramente il servizio gestito dalle risorse Azure presenti nella sottoscrizione del cliente. Questo confine deve essere visibile nei diagrammi e nelle matrici di responsabilità, altrimenti si rischia di sottovalutare il lavoro di patching, capacità e supporto.
Decidere in base ai profili utente, non alle funzioni
Inizia dai gruppi di utenti. Uno sviluppatore con eccezioni di amministratore locale, due monitor di grandi dimensioni e una toolchain persistente ha un carico diverso da un operatore che apre tre applicazioni pubblicate durante un turno. Un addetto finanziario può richiedere bassa latenza verso un database Azure; un consulente, isolamento rigoroso e disattivazione rapida; un dirigente, riconnessione prevedibile da dispositivi diversi.
Per ogni profilo registra concorrenza, orari, regioni, applicazioni, posizione dei dati, picchi di CPU e memoria, I/O dello storage, periferiche, contenuti multimediali, esigenze offline, accessi privilegiati e tolleranza al ripristino. Aggiungi vincoli contrattuali e normativi. Chiedi poi se l’esperienza debba essere personale, se serva un desktop completo e se la capacità possa essere condivisa in sicurezza. Queste risposte eliminano gran parte dell’ambiguità commerciale.
- Preferire Windows 365 quando ogni utente necessita di un desktop personale persistente, la prevedibilità mensile è importante e il team vuole ridurre l’architettura VDI.
- Preferire AVD quando pooling, RemoteApp, reti Azure su misura, immagini specializzate, scalabilità variabile o controllo dettagliato dell’infrastruttura sono determinanti.
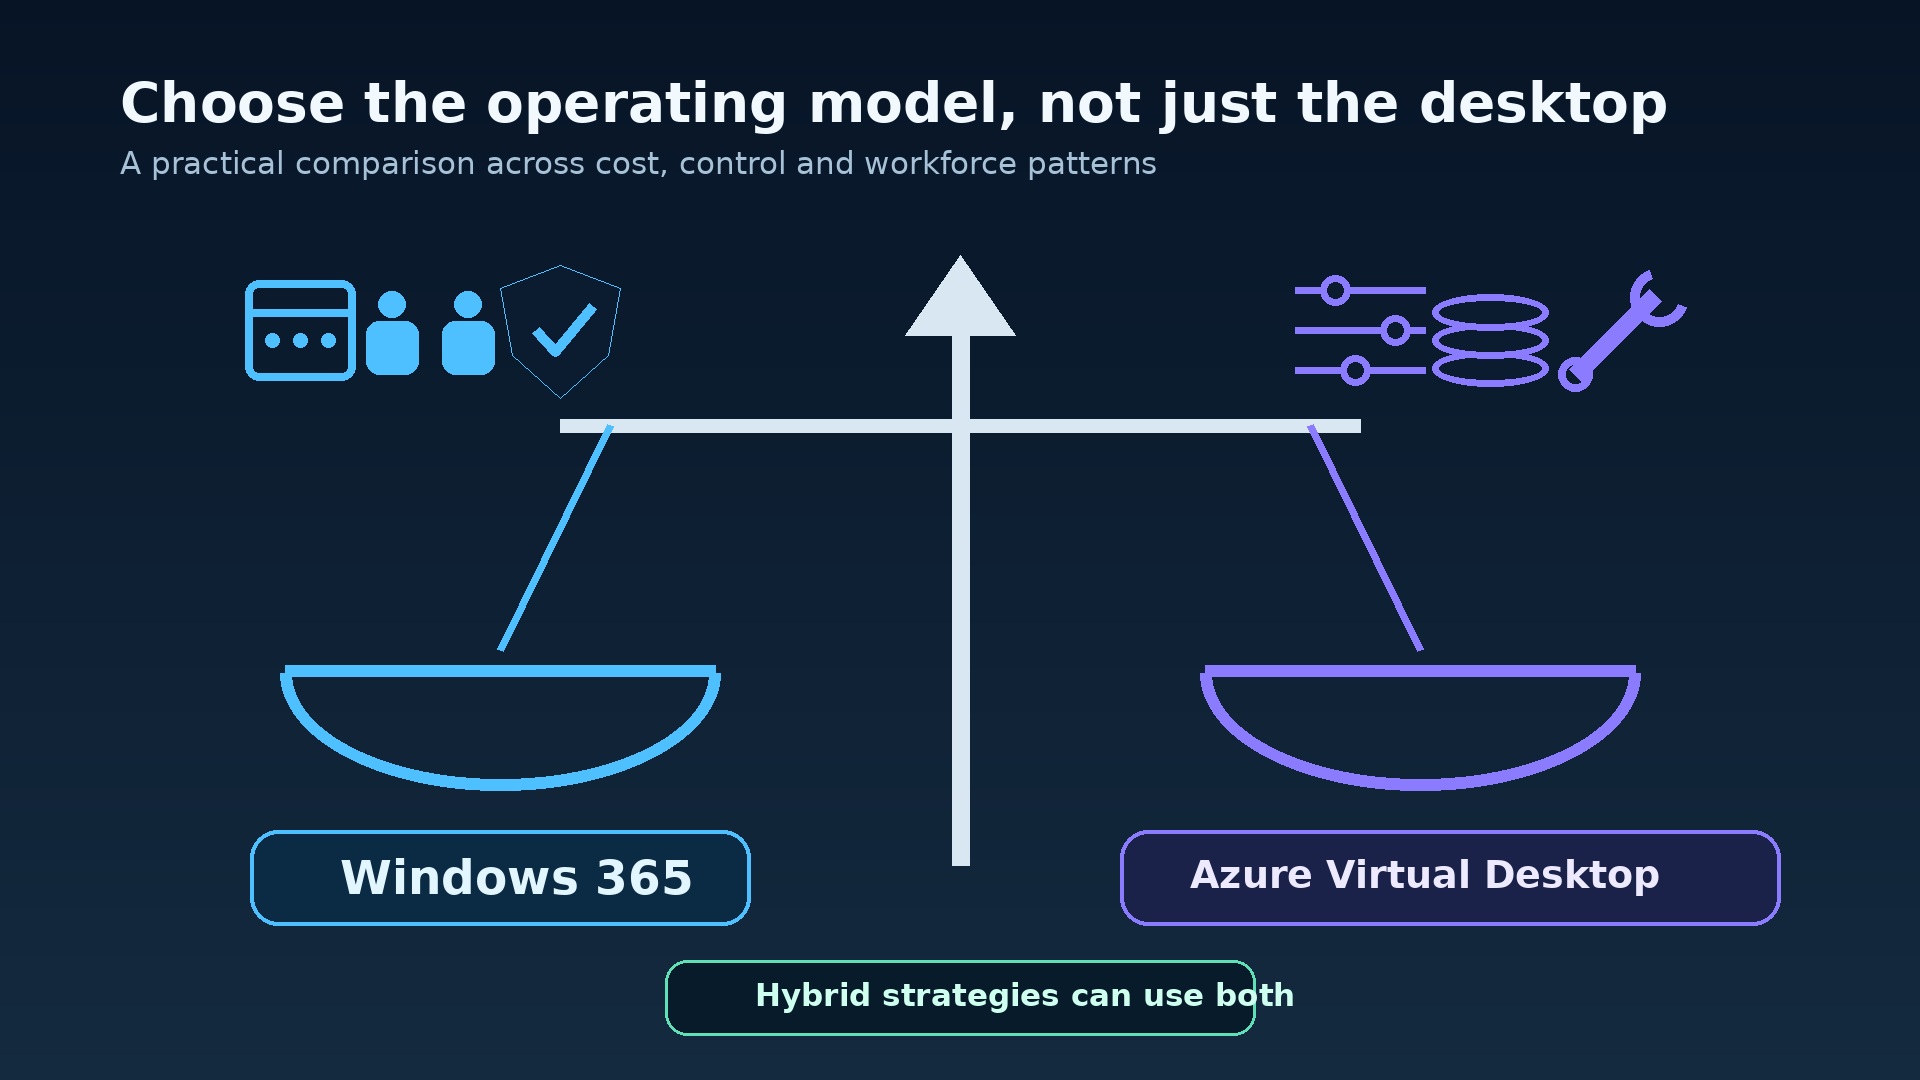
- Combinare i due quando i collaboratori stabili sono adatti ai Cloud PC, mentre i gruppi stagionali, limitati alle applicazioni o molto controllati sono adatti ad AVD.
Costruire un modello di costo che rifletta il comportamento
Windows 365 è più facile da prevedere perché la configurazione selezionata genera un costo di abbonamento fisso per ogni licenza assegnata. Prevedibilità non significa ottimizzazione. Bisogna monitorare assegnazione, utilizzo reale, pressione sulle risorse, ciclo di vita del dipendente e corretto dimensionamento. Chi esaurisce costantemente la memoria necessita di una configurazione superiore; un dipendente uscente va deprovisionato rapidamente; un utente occasionale può rientrare in un modello Flex se condizioni ed esperienza sono adeguate.
Il costo di AVD parte dai diritti di accesso idonei e aggiunge il consumo Azure: elaborazione degli host, dischi, profili FSLogix, backup, rete, monitoraggio, sicurezza, creazione delle immagini, disaster recovery e lavoro del supporto. Per gli utenti esterni Microsoft offre, negli scenari applicabili, un’opzione di accesso per utente, che non elimina però i costi dell’infrastruttura Azure. L’idoneità deve essere verificata nella documentazione Microsoft vigente.
Non confrontare il prezzo di listino di una licenza Windows 365 con la stima di una sola macchina virtuale. L’economia di AVD dipende dal picco e dalla media di concorrenza, dagli orari, dalla densità delle sessioni e dal comportamento della scalabilità. Modella un mese tranquillo, il picco normale, un evento aziendale e uno scenario degradato. Includi capacità per manutenzione e guasti: un progetto efficiente solo con tutti gli host pieni non consente di svuotarne uno in sicurezza.
Nel TCO rientra anche l’ingegneria: manutenzione delle immagini, test applicativi, incidenti ai profili, revisione della scalabilità, evidenze di sicurezza, monitoraggio e reperibilità. Windows 365 può costare di più o di meno per uno specifico profilo, ma spesso riduce variabilità e lavoro architetturale. AVD può essere molto efficiente quando i carichi si prestano al pooling e l’automazione è matura; se governato male, converte semplicemente il lavoro nascosto in una fattura Azure.
Licenze: diritti di accesso separati dalle infrastrutture
Windows 365 ha una propria sottoscrizione. Microsoft 365 o Office 365 non crea automaticamente un Cloud PC. A seconda dell’edizione possono applicarsi prerequisiti e diritti utente; in fase di acquisto vanno consultate le pagine correnti del prodotto e dei requisiti. Windows 365 non è una licenza perpetua né di seconda mano: è un diritto continuativo al servizio legato alla configurazione Cloud PC o Flex scelta.
AVD presenta due livelli. Gli utenti interni devono disporre di diritti Microsoft 365 o Windows idonei secondo le regole correnti. Separatamente, la sottoscrizione Azure paga host di sessione, dischi, profili, rete e servizi di supporto. La guida Microsoft alle licenze AVD va verificata per utenti, sistema operativo e programma commerciale specifici. Un abbonamento alle applicazioni Office non copre automaticamente ogni diritto di virtualizzazione del desktop.
Nella categoria Office 365 di Licendi i team acquisti possono esaminare opzioni di produttività adiacenti. Questa valutazione deve restare distinta dai diritti Windows 365 e AVD. Licendi propone inoltre software Microsoft perpetuo legittimo del mercato secondario per esigenze appropriate: può contribuire alla standardizzazione applicativa, ma non sostituisce una sottoscrizione Windows 365 né i diritti di accesso e il consumo Azure di AVD.
Identità e sicurezza sono responsabilità condivise
Parti da Microsoft Entra ID, autenticazione a più fattori e accesso condizionale. Stabilisci se l’accesso richieda un dispositivo gestito e conforme, se sia consentito il browser, quali posizioni o segnali di rischio attivino controlli più rigorosi e come proteggere gli amministratori di emergenza. Separa i ruoli per desktop, immagini, pubblicazione delle applicazioni, supporto e lettura della sicurezza. Il ruolo generale di proprietario della sottoscrizione non è un’autorizzazione adeguata per il lavoro quotidiano dell’help desk.
Windows 365 può applicare ai Cloud PC baseline di sicurezza Intune, profili di configurazione, anelli di aggiornamento, criteri di sicurezza degli endpoint e assegnazioni di applicazioni. Anche gli host di sessione AVD possono essere gestiti con Intune negli scenari Microsoft Entra joined o ibridi supportati, comprese le configurazioni multisessione previste. Verifica il comportamento effettivo dei criteri: impostazioni pensate per un dispositivo personale possono agire diversamente su un host condiviso.
Proteggi i percorsi dei dati oltre all’accesso. Definisci criteri per appunti, unità, stampanti, USB e cattura dello schermo in base al rischio del profilo, non con un’impostazione universale. Usa Defender e un monitoraggio coerente con licenze e architettura. Mantieni l’amministratore locale come eccezione limitata nel tempo. Documenta gli accessi di emergenza: un problema di identità può escludere gli amministratori sia dal desktop sia dal relativo piano di gestione.
La rete determina le prestazioni percepite
La reattività dipende dall’intero percorso, dall’endpoint al servizio e dal desktop all’applicazione. Misura latenza di andata e ritorno, jitter e perdita di pacchetti dalle sedi realmente utilizzate. Una sessione rapida verso un desktop regionale può comunque sembrare lenta se il database si trova oltre oceano o se tutto il traffico devia attraverso un punto di ispezione centrale. Colloca l’elaborazione vicino ai dati e progetta consapevolmente l’ispezione.
A seconda del modello, Windows 365 offre una rete ospitata da Microsoft oppure l’integrazione con la rete aziendale. AVD consente un controllo più profondo di reti virtuali, DNS, endpoint privati, firewall, tabelle di routing e connettività ibrida. Il controllo è utile solo con responsabilità e diagnostica chiare. Documenta risoluzione dei nomi, comportamento dei proxy, ispezione dei certificati, endpoint necessari e percorso alternativo.
RDP Shortpath può offrire ad AVD un trasporto UDP più diretto nelle configurazioni supportate. Non è un interruttore magico: firewall, NAT, qualità del servizio e compatibilità del client continuano a incidere. Provalo con utenti reali su banda larga domestica, filiali e connessioni mobili gestite. Monitora le fasi di connessione, così il team può distinguere ritardi di autenticazione, brokering, montaggio del profilo e latenza durante la sessione.
Applicazioni e immagini richiedono un processo di rilascio
Un Cloud PC persistente può indurre a lasciare che le applicazioni divergano da un utente all’altro. Evita questo approccio. Definisci un’immagine di riferimento o una configurazione di provisioning, i responsabili delle applicazioni, gli standard di packaging, gli anelli di aggiornamento e il rollback. Usa Intune o un altro sistema di distribuzione controllata invece di installazioni manuali. Chiarisci quali applicazioni seguano l’utente, quali appartengano alla base e quali richiedano una configurazione specializzata.
AVD aggiunge il lavoro sulle immagini. Mantieni un’immagine sorgente, automatizza e analizza le build, prova le applicazioni aziendali, pubblica versioni e distribuiscile prima in un pool canary. Svuota gli host prima della sostituzione e conserva un’immagine di rollback. Non aggiornare casualmente singoli host fino a creare varianti non documentate. Anche i pacchetti RemoteApp richiedono test completi di dipendenza e regressione.
Le licenze applicative richiedono una verifica dedicata. Alcuni prodotti limitano l’attivazione su computer condivisi, l’uso da parte di fornitori di servizi, la virtualizzazione o gli accessi simultanei. Controlla le condizioni del produttore, non solo il successo tecnico dell’installazione. Registra plug-in, font, driver, estensioni del browser, certificati e attività pianificate. Queste dipendenze dimenticate provocano spesso più attrito della migrazione del desktop Windows.
Profili: persistenza versus portabilità
La persistenza personale di Windows 365 fa sì che l’utente ritorni normalmente allo stesso Cloud PC, riducendo la necessità di spostare un intero profilo Windows tra gli host. OneDrive e la gestione centralizzata dello stato restano importanti per protezione dei dati e sostituzione. Un desktop persistente non è un backup: impostazioni danneggiate, ransomware o eliminazioni accidentali possono persistere altrettanto bene.
Negli ambienti AVD in pool, i contenitori di profili FSLogix salvano di norma il profilo in un file VHD o VHDX su storage SMB e lo collegano all’accesso. L’utente conserva un profilo familiare mentre gli host restano sostituibili. Latenza, throughput, capacità, blocchi, esclusioni antivirus, autorizzazioni e posizione regionale dello storage diventano fattori diretti dell’esperienza. Un piccolo ritardo nella condivisione dei profili si moltiplica durante centinaia di accessi mattutini.
Progetta il recupero dei profili. Definisci backup o snapshot adatti allo storage, conservazione, responsabilità del ripristino e confine tra profilo e dati utente reindirizzati. Prova blocchi orfani, espansione del contenitore, condivisione piena, perdita di una regione e profilo danneggiato. Mantieni le esclusioni ristrette e documentate. La documentazione Microsoft sui contenitori FSLogix spiega il meccanismo; i test del carico determinano l’architettura corretta.
Scalabilità, capacità e gestione quotidiana
In Windows 365 la capacità riguarda soprattutto licenze e configurazioni. Usa i rapporti del servizio e la telemetria degli endpoint per individuare Cloud PC sottodimensionati o eccessivi. Automatizza ingressi, cambi di ruolo e uscite, definisci un periodo per il recupero dei dati e un processo controllato di ridimensionamento. Riesamina regolarmente le licenze: il prezzo fisso premia un’assegnazione precisa, non le risorse inutilizzate.
AVD richiede un modello di capacità. Definisci host minimi disponibili, tempi di avvio, sessioni di picco per host, numero massimo di sessioni, comportamento di drain e protezione dallo spegnimento. AVD Autoscale può avviare e arrestare gli host secondo un piano; Start VM on Connect supporta modelli selezionati. Verifica il piano durante picchi improvvisi di accesso e manutenzione, non soltanto con un carico di laboratorio graduale.
I runbook operativi devono coprire registrazione non riuscita, host indisponibili, errori di montaggio dei profili, rollback delle immagini, scadenza dei certificati, errore di scalabilità, degrado della rete e indisponibilità delle applicazioni. Fornisci al supporto osservabilità sufficiente per individuare il livello in errore. Se ogni incidente deve essere inoltrato all’architetto cloud, il progetto non è ancora un servizio operativo.
La resilienza non si limita allo SLA Microsoft
Microsoft progetta i livelli di Windows 365 e AVD per la resilienza, ma il servizio completo include dipendenze esterne. Identità, DNS, applicazioni, file service, storage dei profili, reti virtuali, dispositivi di sicurezza e connettività degli endpoint possono ancora guastarsi. Definisci obiettivi di tempo e punto di ripristino end-to-end, anche se il desktop contiene pochi dati aziendali.
Per AVD distribuisci la capacità tra domini di errore significativi e valuta una seconda regione quando l’impatto aziendale giustifica la complessità. Replica o ricostruisci le immagini, pianifica il recupero di profili e dati applicativi e rendi esplicito il failover dei pool. Macchine virtuali duplicate e inattive non costituiscono un piano completo. Dalla sede di ripristino prova DNS, feed degli utenti, autenticazione e dipendenze applicative.
Per Windows 365 documenta ciò che gestisce il servizio e ciò che deve recuperare il team: dati utente, configurazione delle applicazioni, accesso all’identità, criteri e comunicazioni di supporto. Prova endpoint e reti alternativi. Non promettere assenza totale di interruzioni. Un piano credibile descrive rilevamento, comunicazione, servizio degradato, priorità e prova che il desktop ripristinato consenta davvero di svolgere l’attività aziendale.
Monitorare il percorso utente
Monitora accessi riusciti, tempo di connessione, latenza di andata e ritorno, disconnessioni, pressione sulle risorse del dispositivo e stato delle applicazioni. Per AVD aggiungi disponibilità e registrazione degli host, densità delle sessioni, azioni di scalabilità, durata del montaggio dei profili, prestazioni dello storage e versione delle immagini. Azure Virtual Desktop Insights può aggregare telemetria utile, ma i dashboard richiedono responsabili, soglie e conservazione.
Correla modifiche e sintomi. Un accesso lento dopo un rilascio dei criteri dei profili richiede una risposta diversa da una chiamata al database lenta o da una rete domestica congestionata. Sincronizza gli orologi e identifica versioni delle immagini, anelli dei criteri e rilasci applicativi. Crea controlli sintetici per le applicazioni pubblicate critiche quando possibile. Anche il giudizio dell’utente è un dato: una sessione connessa che non stampa un documento necessario è un servizio fallito.
L’esperienza utente va testata, non presupposta
Prova l’ottimizzazione di Teams e dei contenuti multimediali, webcam, microfoni, stampanti, scanner, smart card, più monitor, display ad alta risoluzione, metodi di input linguistico e strumenti di accessibilità. Includi l’endpoint e la rete più deboli previsti, non soltanto un portatile aziendale ben connesso. Misura primo accesso, accesso normale, avvio delle applicazioni, riconnessione e comportamento nelle ore di punta.
Definisci le aspettative per il lavoro offline. Un desktop cloud dipende dalla connettività anche se i file vengono sincronizzati altrove. Stabilisci cosa accada durante un’interruzione Internet, quali applicazioni restino disponibili in locale e come riconciliare i dati. Negli ambienti a turni prova passaggi e limiti di concorrenza; per i Cloud PC personali verifica sostituzione del dispositivo e rapido ripristino dell’accesso senza indebolire l’accesso condizionale.
Un quadro decisionale che puoi difendere
Valuta ogni profilo da uno a cinque per persistenza, potenziale di pooling, necessità di RemoteApp, prevedibilità dei costi, controllo Azure, specializzazione applicativa, variabilità della scala, isolamento di sicurezza e maturità operativa. Pondera i criteri prima di indicare un prodotto. Registra prove e incertezze. Una matrice ponderata non decide al posto tuo, ma rivela quando una conclusione dipende da un’ipotesi non verificata.
| Scenario | Probabile punto di partenza | Motivazione |
|---|---|---|
| Lavoratori della conoscenza ibridi con esigenze stabili | Windows 365 | Persistenza personale e operazioni prevedibili |
| Contact center stagionale | AVD in pool | Concorrenza e scalabilità possono migliorare l’utilizzo |
| Applicazione aziendale regolamentata | AVD RemoteApp | Pubblicare l’applicazione senza offrire un desktop completo |
| Sviluppatori con ambienti fissi e potenti | Eseguire un pilota di entrambi | La persistenza favorisce Cloud PC; il controllo Azure specializzato può favorire AVD |
| Lavoratori a turni con stato personale | Windows 365 Flex Dedicated mode | Cloud PC personali per utenti identificati con una sessione simultanea per licenza, secondo le condizioni correnti |
| Impresa con profili diversi | Catalogo di servizi ibrido | Profili diversi giustificano modelli di distribuzione differenti |
Condurre un progetto pilota con criteri di uscita
Censisci utenti, dispositivi, applicazioni, dipendenze, profili, dati, periferiche, percorsi di rete e incidenti di supporto correnti. Scegli un gruppo rappresentativo invece di volontari dell’IT. Da venti a cinquanta utenti possono essere utili in un ambiente medio, ma la rappresentatività conta più del numero. Includi sedi difficili, esigenze di accessibilità, utenti delle ore di punta e almeno un processo aziendale critico.
Definisci risultati misurabili: tempo di accesso e avvio, latenza, tasso di arresti anomali, contatti al supporto, completamento delle attività, controlli di sicurezza e budget mensile. Stabilisci una baseline prima della migrazione. Esegui il target abbastanza a lungo da includere patch, un periodo di punta e un evento del ciclo di vita dell’utente. Mantieni un confine chiaro per il rollback e decidi quando ritirare gli ambienti duplicati.
- Censire profili, applicazioni, licenze e dipendenze.
- Progettare i controlli di identità, rete, immagini, profili e ripristino.
- Creare una piccola landing zone simile alla produzione o un criterio Cloud PC.
- Eseguire il pilota con utenti rappresentativi e criteri di successo misurati.
- Correggere le lacune relative ad applicazioni, capacità e supporto.
- Distribuire per fasi con una finestra di supporto presidiata.
- Riesaminare costi ed esperienza dopo 30, 60 e 90 giorni.
Errori comuni da evitare
- Confrontare una licenza Windows 365 soltanto con il prezzo di una VM AVD.
- Supporre che le licenze Microsoft 365 idonee includano il consumo Azure.
- Dimensionare AVD in pool sul carico medio senza margine per guasti o manutenzione.
- Trattare i Cloud PC persistenti come computer personali non gestiti.
- Ignorare prestazioni e ripristino dello storage FSLogix.
- Usare un’immagine senza versione e applicare patch agli host in modo incoerente.
- Applicare senza test presupposti Intune per singolo utente agli host multisessione.
- Promettere compatibilità universale delle periferiche o assenza totale di interruzioni.
- Scegliere un’edizione per un piccolo pilota senza considerare la scala finale.
- Dimenticare di recuperare licenze, rimuovere accessi e conservare i dati necessari durante l’offboarding.
Conclusione
Windows 365 è preferibile quando un desktop personale e persistente e un modello operativo prevedibile contano più del controllo granulare dell’infrastruttura. AVD è preferibile quando pooling, RemoteApp, efficienza multisessione, un’architettura Azure su misura o una domanda variabile giustificano il lavoro di ingegneria. Molte aziende non dovrebbero imporre una sola risposta a tutti i profili.
Scegli sulla base di dati misurati del carico, di un modello TCO completo e di un progetto pilota simile alla produzione. Mantieni separati i livelli di licenza, progetta identità e ripristino end-to-end e fornisci alle operazioni gli strumenti per diagnosticare il percorso dell’utente. La decisione durerà più di un elenco di funzionalità e sarà più facile da spiegare quando cambieranno costi, sicurezza o domanda aziendale.
Domande frequenti
Windows 365 è uguale ad Azure Virtual Desktop?
No. Windows 365 è un servizio SaaS di Cloud PC per desktop personali persistenti con configurazioni di abbonamento fisse. AVD è una piattaforma Azure per desktop personali o in pool e RemoteApp, con infrastruttura Azure gestita dal cliente.
Quale opzione costa meno?
Nessuna opzione è sempre meno costosa. Confronta le licenze Windows 365 assegnate con diritti AVD, elaborazione, storage, rete, monitoraggio, resilienza Azure e lavoro operativo secondo concorrenza e utilizzo reali.
AVD può fornire un desktop personale?
Sì. Un pool di host personale può assegnare un host di sessione a un utente. AVD supporta inoltre pool condivisi e desktop multisessione, differenze importanti rispetto al modello standard di Windows 365.
Microsoft 365 include Windows 365?
No. Windows 365 è un abbonamento separato. Alcune licenze Microsoft 365 o Windows possono fornire diritti di accesso ad AVD, ma l’infrastruttura Azure resta fatturata separatamente.
Che cosa è successo a Windows 365 Frontline?
Microsoft lo ha rinominato Windows 365 Flex nella settimana del 4 maggio 2026. Il nuovo nome non ha modificato prodotto, licenze o funzionalità. Flex offre la modalità Dedicated per utenti identificati con Cloud PC personali persistenti e la modalità Shared per l’uso non simultaneo di un Cloud PC non persistente da parte di un gruppo.
AVD richiede FSLogix?
Non in ogni architettura. I contenitori di profili FSLogix sono però comuni quando i profili devono seguire gli utenti tra host di sessione condivisi o sostituibili. Prestazioni e ripristino dello storage devono essere progettati con attenzione.
Intune può gestire entrambi i servizi?
Sì, nelle configurazioni supportate. Windows 365 Enterprise usa Intune; gli host AVD compatibili a sessione singola o multipla possono essere registrati e gestiti. Verifica i criteri sugli host condivisi.
Un’organizzazione può utilizzare entrambi?
Sì. Un catalogo ibrido è spesso la scelta migliore: Windows 365 per desktop personali stabili e AVD per carichi in pool, stagionali, RemoteApp o fortemente personalizzati.




