 IT
 EN
 FR
 DE
 PT
 ES


La regola di backup 3-2-1: come applicarla in una PMI con software reali
Molti problemi di backup emergono soltanto quando qualcuno deve recuperare qualcosa. I documenti erano inclusi, ma il database no. Il disco esterno funzionava, però era collegato durante l’attacco. I file si trovavano nel cloud, ma le uniche credenziali erano memorizzate sul computer guasto. Avere duplicati e riuscire a riprendere il lavoro sono due risultati diversi.
La regola 3-2-1 aiuta a organizzare la protezione senza trasformare una piccola impresa in un centro dati. Non impone una marca né l’acquisto di tre server. Chiede di capire dove si trova ogni copia, quale incidente potrebbe distruggerla e come recuperare una versione utilizzabile. Software e spazio di archiviazione arrivano dopo queste decisioni.
Vedremo un progetto possibile con Veeam, Synology, restic e un’opzione desktop come Ashampoo Backup Pro. Sono percorsi alternativi, non prodotti da comprare tutti insieme. Lo scenario è didattico: non contiene misurazioni di laboratorio inventate e non promette che un’unica configurazione sia adatta a qualsiasi azienda.
1. Che cosa significa davvero la regola 3-2-1
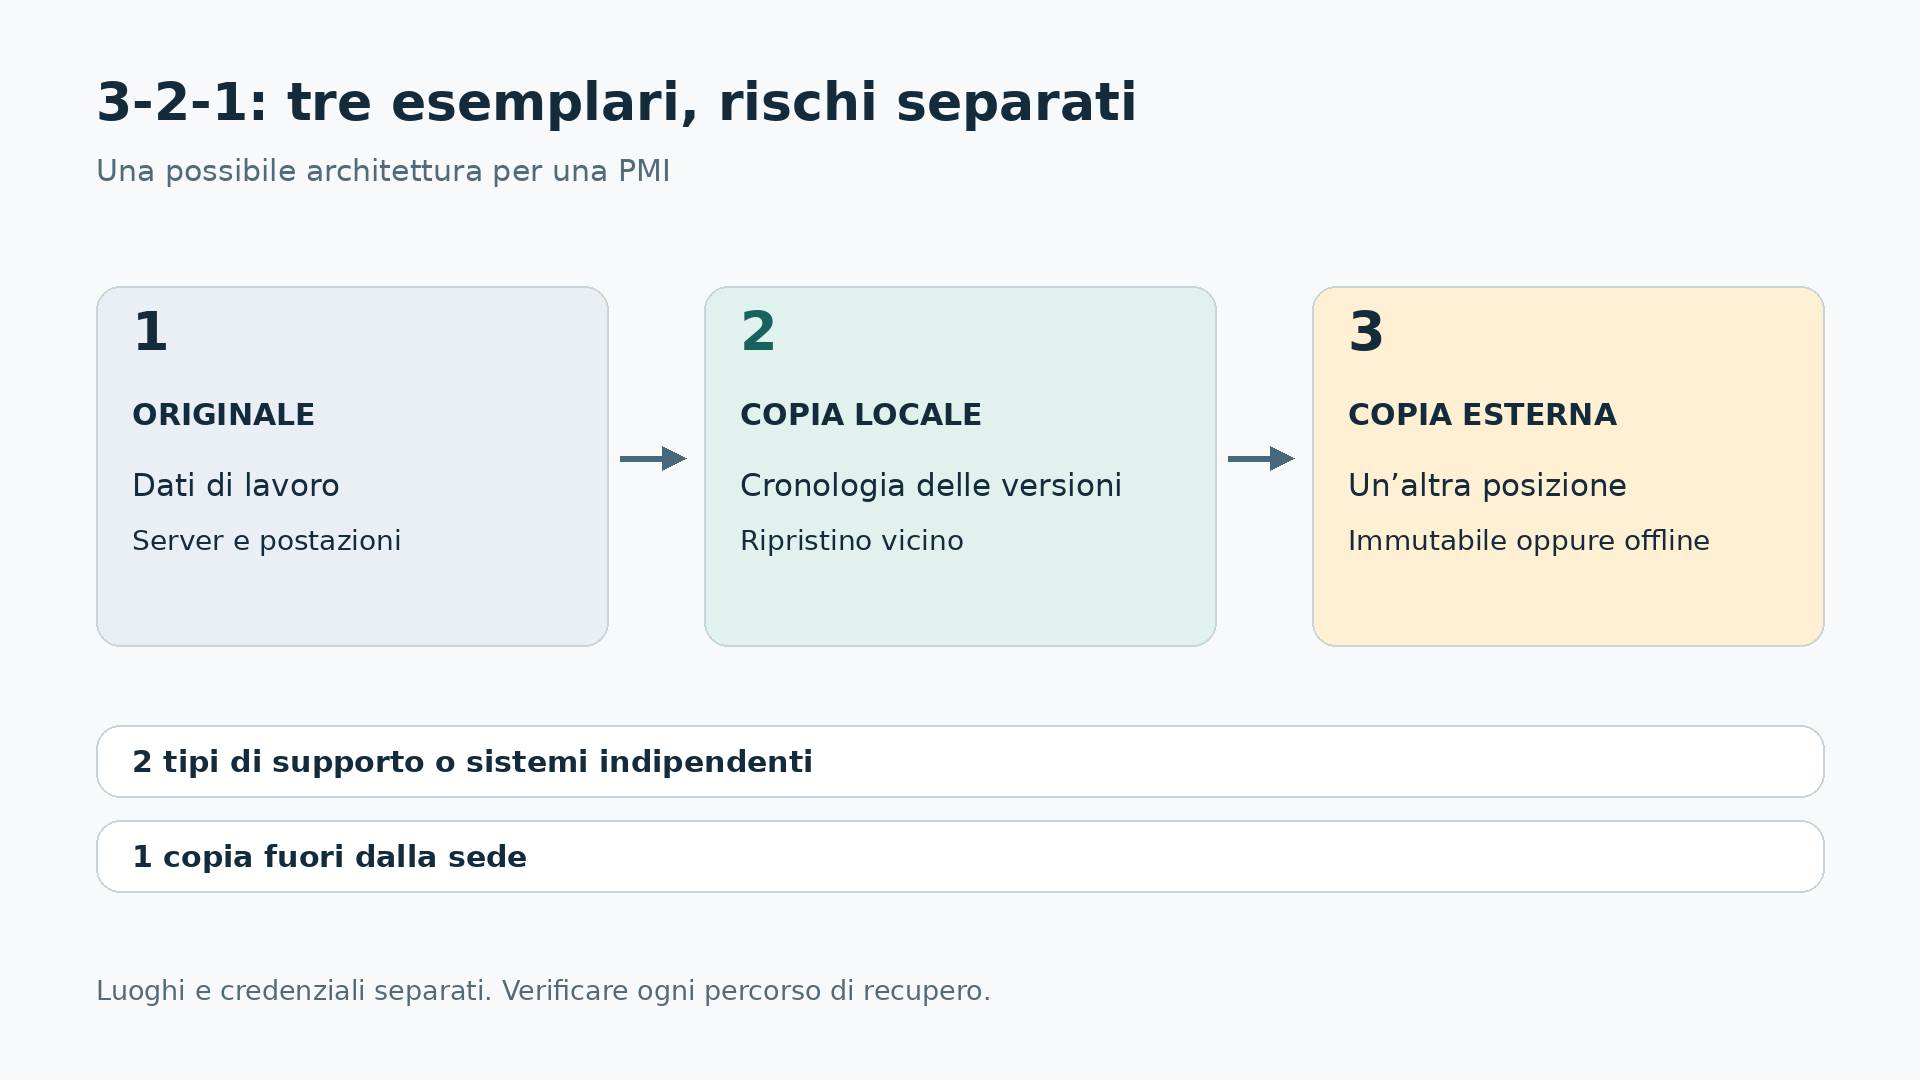
Tre significa tre esemplari dei dati: l’originale di lavoro e due backup. Due richiede di distribuirli su due tipi di supporto o sistemi di archiviazione con rischi di guasto sufficientemente indipendenti. Uno indica almeno una copia fuori dalla sede principale. Non servono necessariamente tre backup oltre all’originale, anche se conservarne di più può essere opportuno.
Immagina i documenti sul server, un backup con versioni in un repository locale separato e un altro in una destinazione esterna. Se il server si guasta, il repository vicino facilita il recupero. Se un incendio rende inutilizzabile l’ufficio, rimane la copia esterna. Questa seconda strada sarà probabilmente più lenta: proprio per questo conviene mantenere entrambe, invece di scegliere solo comodità o distanza.
Due cartelle sul medesimo disco non offrono la separazione richiesta. Due dischi nello stesso contenitore non risolvono il furto del contenitore. Anche due fornitori possono condividere una debolezza se un unico amministratore può cancellare tutto. Conta supporti, ubicazioni e credenziali, poi chiediti che cosa resterebbe disponibile perdendo ciascuna dipendenza.
Per affrontare le cancellazioni malevole, Veeam descrive l’estensione 3-2-1-1-0: una copia offline, isolata o immutabile, con verifiche senza errori irrisolti. Lo zero è un obiettivo operativo, non la promessa commerciale che un acquisto renda infallibile qualsiasi ripristino futuro.
2. Che cosa non va contato come backup indipendente
Il RAID contribuisce alla disponibilità dello storage in presenza di determinati guasti dei dischi. Da solo non conserva la versione precedente di una cartella cancellata, di dati corrotti da un’applicazione o di documenti cifrati da ransomware. Un NAS ridondante può essere un buon repository; la sua ridondanza interna non sostituisce il backup del NAS stesso.
La sincronizzazione ha un altro scopo: mantenere aggiornate più posizioni. Se si propaga una cancellazione o una cifratura, entrambe possono diventare inutilizzabili. Alcune piattaforme aggiungono cestino, cronologia e recupero: bisogna verificarne i limiti effettivi. Sono funzioni utili, ma non diventano automaticamente una copia indipendente con la conservazione richiesta dall’azienda.
Le snapshot consentono di tornare rapidamente a uno stato precedente. Se dipendono dal medesimo dispositivo, dallo stesso insieme di dischi e dallo stesso account amministrativo, condividono però i rischi dell’originale. Possono completare la protezione; una via di recupero esterna richiede comunque un’altra destinazione e politiche compatibili di accesso e conservazione.
Prova un controllo semplice: per ogni copia scrivi dove si trova, chi può eliminarla e fino a quando permette di tornare indietro. Se due descrizioni dipendono praticamente dagli stessi elementi, il disegno è più rassicurante della realtà. Conta gli incidenti che il sistema riesce a superare, non le icone dei dischi presenti sullo schema.
3. Parti dal lavoro che l’impresa non può perdere
Prima di installare software, coinvolgi amministrazione, operazioni e assistenza tecnica. Quali informazioni mancanti impedirebbero di fatturare, consegnare ordini o assistere i clienti? L’inventario comprende spesso documenti condivisi, database gestionale, file locali di alcuni PC, posta, applicazioni ospitate e configurazione della rete. Assegna a ciascun servizio un responsabile aziendale, non soltanto un referente tecnico.
Distingui i dati dagli strumenti necessari per utilizzarli. Recuperare una cartella contabile non basta senza applicazione compatibile, configurazione e procedura di ripristino del database. Conserva programmi di installazione autorizzati, versioni, istruzioni e contatti dell’assistenza. Password e chiavi di cifratura vanno in un archivio sicuro indipendente, non in una nota contenuta nell’unico backup cifrato.
Considera anche i servizi acquistati. Usare Microsoft 365, Google Workspace o un gestionale cloud non chiarisce automaticamente quanta cronologia puoi recuperare, come esportarla o cosa accade perdendo l’account. Verifica le possibilità di recupero di ogni servizio e aggiungi una soluzione compatibile quando le opzioni disponibili non soddisfano le esigenze definite.
Concludi con una scelta esplicita: elementi inclusi, esclusioni e motivazioni. Una cartella dimenticata non è un risparmio intelligente. Fai approvare l’elenco al responsabile del processo, perché il tecnico potrebbe non sapere dove i commerciali salvano davvero i preventivi. Registra anche le dipendenze: ripristinare l’interfaccia gestionale prima del database e dell’autenticazione non riporterà il servizio in funzione.
4. RPO e RTO spiegati senza gergo
Il RPO indica quanto lavoro recente puoi accettare di perdere. Se il limite è di quattro ore, servono punti recuperabili distanti al massimo quattro ore. Un backup notturno non soddisfa l’obiettivo per tutta la giornata. Conta l’età delle copie completate e utilizzabili, non soltanto l’orario in cui un’attività avrebbe dovuto iniziare.
Il RTO indica quanto tempo il servizio può restare indisponibile. Include rilevamento del problema, decisione, disponibilità del materiale, download, ripristino e verifica dell’applicazione. Un programma che recupera velocemente un file non dimostra che l’azienda possa tornare a emettere fatture entro due ore. Sono operazioni diverse, con dipendenze che devono entrare nel calcolo.
Per l’esempio scegliamo un RPO di quattro ore per i documenti e un RTO di otto ore per riprendere le attività essenziali. Sono ipotesi aziendali, non raccomandazioni universali. Una clinica, una fabbrica o un negozio sempre operativo potrebbero avere obiettivi differenti. Anche il database richiede una strategia coerente con l’applicazione e una propria frequenza.
Distingui inoltre il guasto locale dalla perdita dell’intera sede. Se la copia esterna viene aggiornata solo di notte, il suo RPO sarà peggiore di quello locale. Scrivilo, invece di nasconderlo dietro un unico indicatore verde. La direzione deve sapere quanto lavoro perderebbe nei due scenari prima di accettare il progetto e il relativo costo.
5. Un progetto completo per una piccola azienda
Immaginiamo un distributore con dodici dipendenti, otto postazioni Windows, un file server e un gestionale. I dati protetti occupano 1 TB e le variazioni giornaliere sono circa 20 GB. Questi numeri servono a ragionare sul dimensionamento. Il consumo effettivo dipenderà da versioni, compressione, cifratura, file aperti, comportamento delle applicazioni e crescita nel tempo.
Gli originali rimangono nei sistemi di produzione. Un repository locale dedicato riceve i backup per accelerare i recuperi quotidiani. Un’altra copia raggiunge una sede diversa o uno storage esterno compatibile. Quest’ultima dispone di protezione dalla cancellazione tramite un’implementazione immutabile verificata oppure una rotazione di dischi cifrati, scollegati fisicamente tra un utilizzo e l’altro.
Non tutte le postazioni richiedono un’immagine completa ogni quattro ore. Puoi dare priorità ai documenti centralizzati e acquisire meno frequentemente le immagini dei computer difficili da ricostruire. La decisione nasce dall’inventario. Se un portatile conserva dati unici e rimane fuori ufficio per giorni, definisci quando si collegherà e come verificare che il suo backup sia terminato.
Ogni mattina il responsabile controlla l’ultima esecuzione locale, quella esterna e le anomalie ancora aperte. Una seconda persona conosce la procedura di ripristino. Il piano non dipende così da un dipendente sempre reperibile. L’architettura offre indipendenza tecnica; la distribuzione delle responsabilità garantisce continuità anche quando manca l’amministratore abituale o il fornitore non risponde immediatamente.
6. Percorso Veeam per server e macchine virtuali
Veeam Backup & Replication è un candidato quando serve gestire centralmente la protezione di server o macchine virtuali. Prima di attivare funzioni, verifica la compatibilità di versione, edizione e carichi specifici. Agenti, applicazioni, hypervisor e repository hanno requisiti distinti. Una funzione presente nella famiglia di prodotti non è automaticamente disponibile in qualsiasi licenza o configurazione.
Un progetto essenziale separa il job che produce il primo backup dal meccanismo che mantiene una copia ulteriore. La documentazione Backup Copy spiega questo secondo ruolo. Configura origine, destinazione, conservazione e orari; poi controlla che nel repository esterno compaiano punti realmente ripristinabili. Copiare manualmente alcuni file di una catena non equivale a un job supportato.
Per un laboratorio o un ambiente ridotto puoi valutare Community Edition, pubblicizzata per un massimo di dieci carichi. Non significa dieci dipendenti né qualsiasi servizio gratuito. Controlla come vengono conteggiati i carichi e quali limiti si applicano a funzioni, supporto, automazione e utilizzo da parte dei fornitori. Il numero nel titolo non è una specifica completa.
Se occorre immutabilità, scegli un repository ammesso e soddisfa i suoi requisiti. Chiamare una condivisione «sicura» non cambia i permessi di cancellazione. Non esporre direttamente il deposito di backup su Internet per semplificare l’accesso. Progetta gli accessi con il referente tecnico e limita gli amministratori: il risultato deve essere comprensibile e recuperabile senza affidarsi alla memoria di chi lo ha installato.
7. Percorso Synology con un NAS compatibile
Se possiedi già un Synology adeguato, vale la pena valutare Active Backup for Business. Consente di centralizzare attività di protezione per ambienti supportati. Verifica modello, DSM, file system e requisiti delle macchine. Il marchio sul dispositivo non implica che siano disponibili tutti i pacchetti o tutte le capacità illustrate per l’intera gamma del produttore.
Tieni separati due compiti: proteggere i computer verso il NAS e proteggere altrove le informazioni del NAS. Per cartelle e dati compatibili, Hyper Backup offre destinazioni esterne. La conservazione di un repository Active Backup richiede una procedura specifica supportata. Non dare per scontato che un’attività qualsiasi su una sua cartella produca una seconda istanza recuperabile.
Prima dell’acquisto chiedi una dimostrazione completa: dalla seconda destinazione a un NAS sostitutivo o ambiente compatibile, e da lì al file o computer finale. Il test fa emergere requisiti assenti da un breve elenco commerciale: capacità del sistema di destinazione, versioni dei pacchetti e passaggi necessari per ricollegare i job già esistenti dopo la sostituzione.
Anche le funzioni immutabili dipendono da modelli e configurazioni precisi. La spiegazione di Synology sui backup immutabili aiuta a distinguere i livelli, ma non li rende disponibili su ogni NAS. Se l’apparecchio proposto non supporta la protezione necessaria, cambia il progetto anziché ridurre silenziosamente il significato della parola «immutabile».
8. Percorso restic: flessibilità con responsabilità tecniche
restic è un’alternativa open source per chi sa amministrare backup di file verso repository locali o remoti. La licenza BSD a due clausole consente impieghi ampi, anche aziendali, rispettandone le condizioni. Non comprende hosting gratuito, un contratto di assistenza o qualcuno che mantenga la gestione al posto tuo. La licenza software è soltanto una componente del servizio effettivo.
Il programma cifra il repository e conserva snapshot dei file protetti. La documentazione dei repository illustra destinazioni e gestione delle password. Prevedi un account dedicato, storage separato e un meccanismo sicuro per fornire i segreti alle attività pianificate. Non inserire credenziali in documenti condivisi o comandi che finiranno in cronologia, registri o schermate inoltrate.
Inizia inizializzando un repository, salvando una cartella di prova, elencando le snapshot e ripristinando un file in una cartella diversa. Solo dopo aggiungi pianificazione, notifiche e conservazione. Automatizzare cancellazioni non deve essere il primo risultato. Prima dimostra che i dati sono leggibili e che selezioni ed esclusioni corrispondono al perimetro che vuoi davvero proteggere.
Un backup di file non è automaticamente un’immagine avviabile o una copia coerente di un database aperto. Per quest’ultimo servono esportazioni o metodi supportati dall’applicazione. Nemmeno cifratura significa immutabilità: con i diritti di eliminazione, un aggressore può distruggere il repository senza decifrarlo. Il secondo repository o metodo di copia richiede verifiche e ripristino propri; una sincronizzazione cieca durante le modifiche non dimostra consistenza.
Prevedi anche come ricreare la procedura su un computer sostitutivo. Documenta versione del programma, indirizzo del repository, cartelle selezionate e avvio dell’attività pianificata, senza esporre credenziali. Un collega dovrebbe riuscire a salvare e recuperare una piccola cartella seguendo queste istruzioni. Verifica che gli errori raggiungano davvero una persona responsabile. Se soltanto l’autore dello script sa interpretare un’esecuzione interrotta, la soluzione esiste tecnicamente, ma non è ancora stata consegnata in modo adeguato.
9. Una postazione Windows: dove si colloca Ashampoo Backup Pro
Per un singolo computer può bastare un’applicazione desktop più semplice. L’offerta verificata di Ashampoo Backup Pro 27 su Licendi riguarda la versione 27 per un PC, con pagamento unico per quella versione. Non va confusa con un abbonamento per più dispositivi, una licenza server o il diritto automatico a tutte le future versioni principali.
Le specifiche ufficiali di Backup Pro 27 comprendono backup di file, partizioni e supporto di ripristino avviabile. Controlla i requisiti esatti: Windows Server e processori ARM sono esclusi, così come partizioni o dispositivi di archiviazione da 8 TB in su. Il nome «Backup» non rende un programma desktop adatto all’intera infrastruttura aziendale.
Una destinazione cloud richiede un account compatibile e capacità sufficiente; qui non consideriamo inclusa una quota di spazio. Per un acquisto aziendale fai confermare per iscritto i diritti del tuo impiego e l’edizione fornita. L’attivazione riuscita non dimostra da sola quante installazioni o quali usi siano consentiti dal contratto, soprattutto confrontando offerte con denominazioni simili.
Potresti dover ricostruire anche il sistema operativo. Conserva le condizioni delle licenze esistenti e verifica le possibilità di recupero prima di comprare sostituzioni. La pagina di Windows 11 Pro presenta opzioni se una postazione va realmente rinnovata. Acquistare Windows non crea un backup e non garantisce di trasferire una vecchia licenza su qualsiasi altro computer.
10. Costruire una copia esterna capace di resistere
La distanza protegge dagli incidenti fisici locali, ma non necessariamente da un amministratore compromesso. Se un account può eliminare produzione, repository locale e deposito esterno, l’aggressore dispone di una strada comune. Separa identità, limita permessi e abilita l’autenticazione a più fattori quando disponibile. Conserva l’accesso di emergenza fuori dai sistemi che potresti dover recuperare.
Immutabilità significa impedire modifiche o cancellazioni di determinati dati per un periodo definito, secondo il meccanismo scelto. Verifica cosa viene bloccato, chi può modificare le politiche, come sono gestite le nuove versioni e cosa accade all’account o al contratto. Non applicare blocchi lunghi ai dati di prova senza comprenderne i costi e i limiti alla cancellazione successiva.
La via offline può essere una rotazione di dischi cifrati. Un disco riceve il backup, viene verificato, espulso correttamente e custodito in un’altra sede autorizzata; un altro copre il ciclo seguente. Servono responsabili e registrazione. Un disco lasciato sempre collegato non è offline, anche se si trova in un cassetto e viene usato raramente.
CISA raccomanda copie offline e prove di ripristino nella sua guida contro il ransomware. Considerale uno strato di protezione, non l’intera sicurezza. I backup non impediscono il furto dei dati e non sostituiscono aggiornamenti, protezione degli accessi o risposta all’incidente. Recuperare dopo non annulla tutti i danni che potrebbero essere già avvenuti.
11. Frequenza, conservazione e capacità non sono la stessa cosa
La frequenza stabilisce quando creare i punti; la conservazione quanto mantenerli; la capacità quanti ne possono stare davvero. Un backup ogni quattro ore con un solo giorno di cronologia potrebbe non risolvere una cancellazione scoperta due settimane dopo. Aumentare le esecuzioni non corregge una finestra storica insufficiente, anche quando ogni attività risulta completata senza errori.
Come punto di partenza didattico puoi considerare trenta giorni di cronologia quotidiana e dodici punti mensili, adattati al prodotto. Non è un obbligo legale né una ricetta universale. L’impresa deve motivare i periodi in base a utilità, riservatezza, contratti e requisiti applicabili. Conservare tutto per sempre solo perché resta spazio non costituisce una politica ragionata.
Con 1 TB iniziale e 20 GB di variazioni giornaliere, trenta giorni aggiungono circa 600 GB prima di compressione, deduplicazione e comportamento specifico del software. Non significa che basti un disco da 1,6 TB: mancano margine operativo, crescita, metadati, punti mensili ed eventuali copie complete aggiuntive. Misura l’occupazione reale durante il progetto pilota anziché affidarti soltanto alla somma.
Prevedi avvisi prima di esaurire lo spazio e verifica come vengono eliminate le versioni vecchie. Con storage immutabile, la pulizia potrebbe attendere la scadenza del blocco. Se orari, conservazione e blocchi si contraddicono, il consumo continuerà a salire. Usa misure osservate per il dimensionamento finale e lascia risorse per correggere la stima iniziale senza compromettere la protezione.
12. Primo caricamento e costi da considerare davvero
Supponiamo di avere 100 Mbps di upload disponibili per il backup. Trasferire 1 TB decimale richiede circa 22,2 ore in condizioni ideali: 8 × 10¹² bit divisi per cento milioni di bit al secondo. È un minimo teorico, non una misurazione. Traffico condiviso, protocolli, limiti del fornitore e tentativi ripetuti aumenteranno il tempo effettivo necessario.
Pianifica il primo caricamento fuori dai momenti critici e valuta un eventuale trasferimento iniziale fisico supportato dal servizio. Poi misura se le variazioni quotidiane finiscono nella finestra prevista. Per recuperare tutto contano anche download, velocità di scrittura della destinazione e tempo necessario a riavviare e verificare le applicazioni. Non dimensionare soltanto il percorso di andata.
Il budget deve distinguere software, storage locale, storage esterno, operazioni cloud, download, assistenza e ore di amministrazione. Aggiungi materiale sostitutivo quando lo richiede il RTO. Una licenza conveniente può contribuire a un buon piano, ma non paga da sola lo spazio e non garantisce che qualcuno gestisca un avviso mentre l’azienda aspetta di tornare operativa.
Per confrontare preventivi, fornisci a tutti lo stesso inventario, volume, crescita e obiettivi. Chiedi un costo complessivo per un periodo definito e un’esercitazione di recupero inclusa. Una proposta senza traffico in uscita o intervento tecnico non è necessariamente più economica: potrebbe escludere proprio le prestazioni che serviranno nel momento più difficile, quando non avrai tempo di negoziarle.
13. Una prova di ripristino che dia fiducia
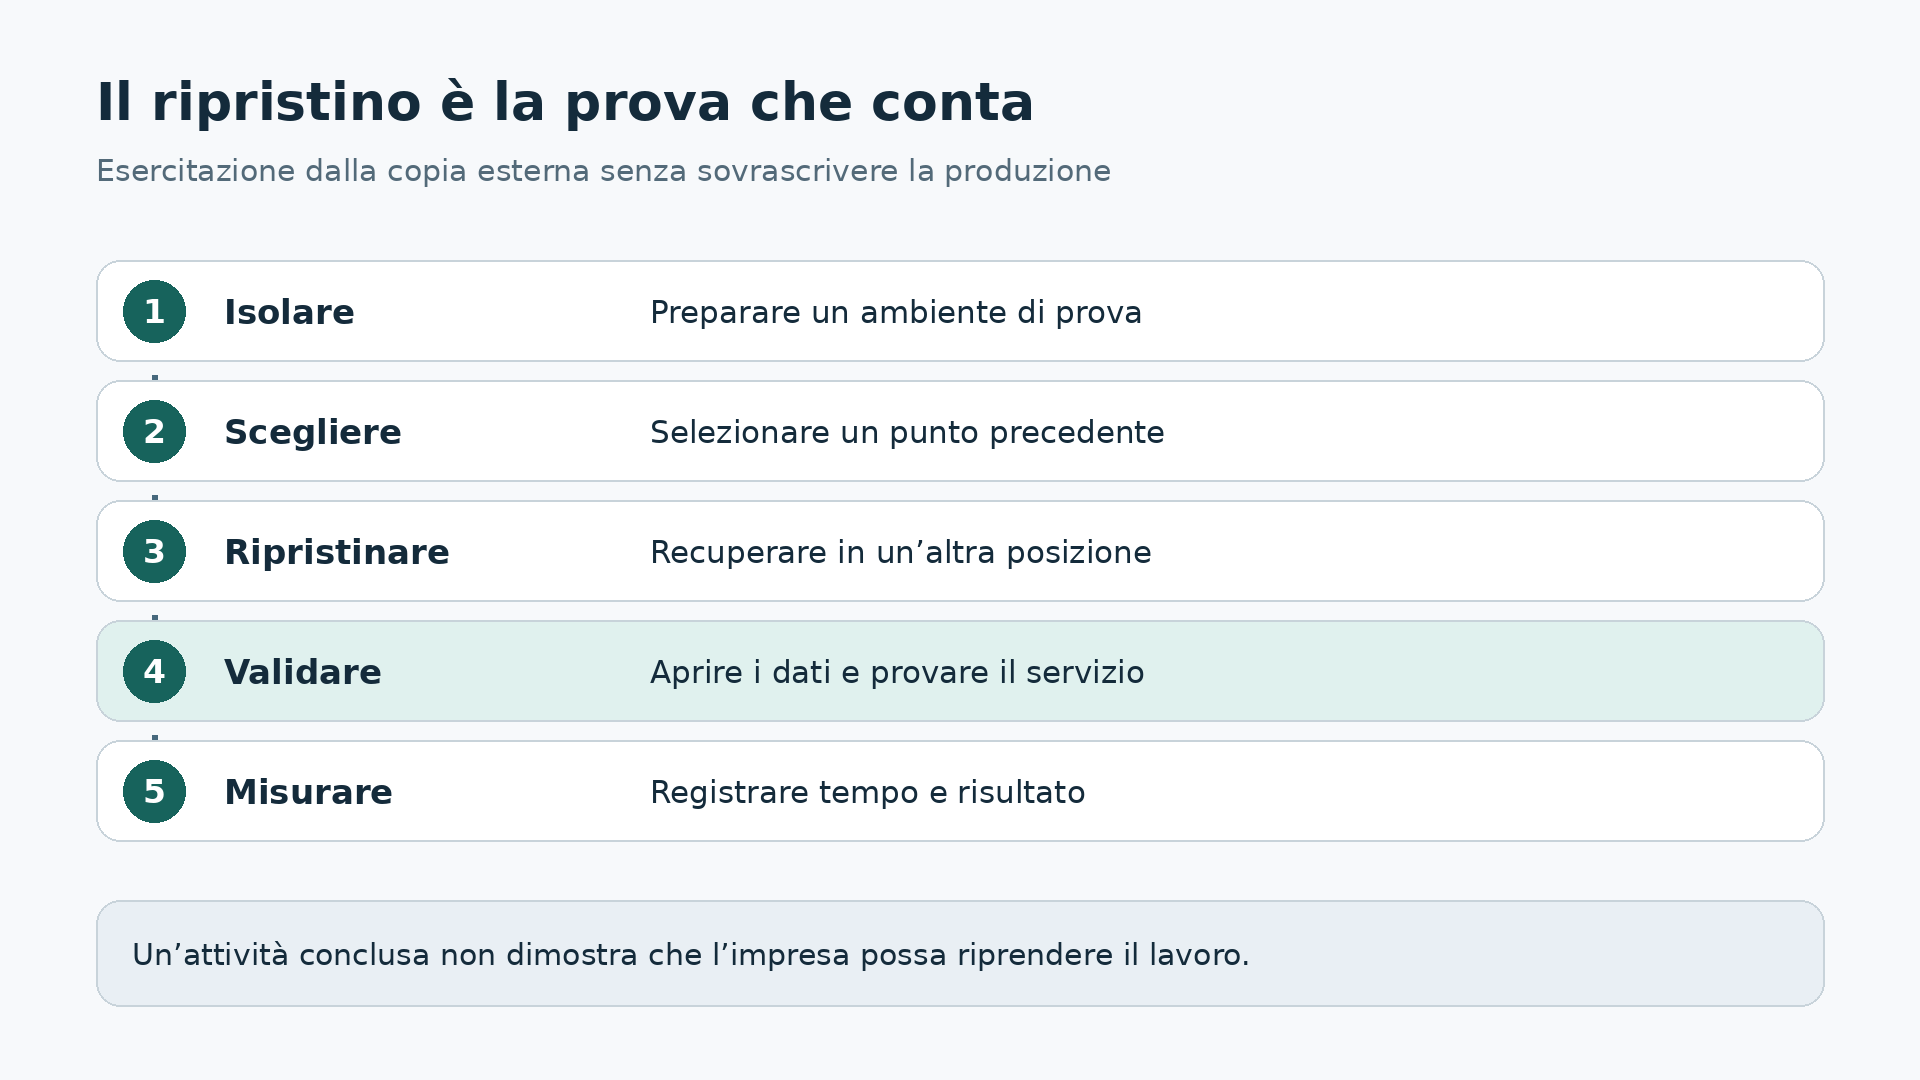
Comincia con un file scelto da un utente aziendale, non solo dal tecnico. Recuperalo in una posizione alternativa, conserva l’originale e controlla contenuto, data e permessi. Poi prova una cartella con formati diversi. Non sovrascrivere la produzione per mostrare che il pulsante funziona: un’esercitazione deve diminuire i rischi, non trasformarsi in un incidente aggiuntivo.
La prova successiva deve includere un’applicazione o una macchina rappresentativa. Ripristina in un ambiente isolato, senza duplicare identità attive o collegare per errore servizi ripristinati alla produzione. Controlla che il database si apra, che un utente possa svolgere attività reali e che i dati corrispondano al punto scelto. L’avvio del computer non equivale alla validazione del servizio.
Infine simula la perdita del repository locale e parti dalla copia esterna. Nel cronometro includi ricerca delle credenziali, reperimento del software, download e controllo funzionale. Registra tempi, ostacoli e responsabili delle correzioni. Questi dati consentiranno di confermare o modificare il RTO con fatti concreti, invece di mantenere la stima ottimistica fatta durante la prima installazione.
Con restic, check e le opzioni di lettura aiutano a verificare il repository, senza sostituire un ripristino funzionale. La documentazione restore spiega il recupero. Conserva una scheda con data, punto scelto, origine, destinazione alternativa, durata, risultato e accettazione dell’utente. Ripeti dopo modifiche importanti, distinguendo integrità, disponibilità dei segreti e utilità effettiva dei dati recuperati.
La verifica tecnica e quella aziendale rispondono a domande differenti. Il tecnico può stabilire che i file siano leggibili; chi utilizza il gestionale deve confermare che contengano le informazioni attese e che le operazioni essenziali funzionino. Coinvolgi entrambe le persone nel pilota. Scoprire che il documento recuperato non era quello giusto durante una vera interruzione sarebbe molto più costoso che correggere l’inventario durante una prova controllata.
14. Monitoraggio: anche il silenzio può essere un problema
Non limitarti alle email di successo. Un’attività disabilitata o un portatile mai collegato potrebbe semplicemente smettere di inviare messaggi. Controlla l’età dell’ultimo punto valido per ogni carico e destinazione, oltre allo stato dell’ultimo job. L’assenza di una copia attesa deve generare un’anomalia visibile, non una casella di posta apparentemente tranquilla.
Assegna un responsabile principale e un sostituto. Stabilisci chi riceve gli avvisi, quando li verifica e come procedere se più cicli falliscono. Un allarme senza persona e scadenza di risposta trasferisce il problema nella posta. Registra causa, correzione e successiva esecuzione che conferma la soluzione, evitando di chiudere il problema soltanto perché qualcuno ha cambiato un’impostazione.
Esamina anche le variazioni normali: utenti nuovi, cartelle spostate, server aggiunti e password cambiate possono creare vuoti silenziosi. Ricontrolla la protezione dopo modifiche applicative rilevanti. Anche l’accesso di emergenza può diventare inutilizzabile: account disattivati, telefoni persi e contatti non più presenti bloccano il recupero. Verifica l’autenticazione alternativa senza esporre segreti e conserva istruzioni accessibili durante un’interruzione della sede.
Un registro di controllo può essere semplice: servizio protetto, ultimo punto locale, ultimo punto esterno, problema e responsabile. Mostra sempre le due destinazioni separatamente. Una copia locale riuscita non deve nascondere giorni di ritardo all’esterno. Quando correggi una configurazione, attendi il completamento della nuova esecuzione e verifica il risultato prima di considerare risolta l’anomalia. In questo modo il registro descrive ciò che è realmente protetto, non soltanto ciò che è stato programmato.
15. Un’implementazione per fasi controllabili
Nella prima fase inventaria i sistemi e concorda le priorità con l’azienda. Nella seconda esegui un piccolo pilota che includa un recupero prima di estendere la copertura. Nella terza aggiungi destinazione esterna, separazione degli accessi e protezione dalla cancellazione. Non dichiarare concluso il progetto quando funziona soltanto la copia locale: ogni fase deve produrre una verifica osservabile.
Estendi per gruppi di macchine, controllando durata, capacità e traffico. Mantieni la protezione precedente finché la nuova non è verificata, evitando periodi scoperti causati dalla fretta di cambiare programma. Documenta come tornare indietro se il pilota non rispetta gli obiettivi. Non cancellare precipitosamente punti vecchi che potrebbero servire per recuperare una versione antecedente al cambiamento.
Chiudi il lavoro con un recupero dall’esterno e la consegna della procedura a due persone. Devono trovarla senza dipendere dal server guasto. Includi contatti, sequenza, prerequisiti, posizione dei segreti e criteri per dichiarare il servizio operativo. Il documento deve essere breve abbastanza da usarlo sotto pressione, ma preciso abbastanza da evitare improvvisazioni quando tutti attendono una risposta.
16. Cosa fare quando si verifica l’incidente
Se sospetti ransomware, non collegare automaticamente il disco offline al computer coinvolto e non ripristinare sopra un ambiente ancora compromesso. Attiva la procedura di risposta e richiedi aiuto specialistico secondo la gravità. Conserva le evidenze e coordina contenimento, valutazione e recupero. La pressione per riprendere il lavoro non deve esporre l’ultima copia sana allo stesso aggressore.
Scegli un punto precedente al problema e verificalo in un ambiente controllato. Sostituisci in modo coordinato le credenziali compromesse, ricostruisci ciò che serve e recupera i servizi per priorità. Controlla autenticazione, rete, applicazione e dati. Rimettere tutto online contemporaneamente può complicare diagnosi e sicurezza, mentre una sequenza controllata consente di capire quali dipendenze funzionino davvero.
Dopo il recupero registra perdite, durata e punti deboli. Aggiorna frequenza, conservazione o infrastruttura in base alle evidenze. Non ridurre l’incidente a un acquisto urgente di dischi: il problema principale potrebbe essere stato un account condiviso, un allarme ignorato o un database mai incluso. Migliorare il processo può essere più importante che aumentare soltanto la capacità disponibile.
17. La regola migliore è quella che sai dimostrare
Una PMI non ha bisogno di tutti gli strumenti citati. Veeam può adattarsi a infrastrutture gestite; Synology può valorizzare un NAS compatibile; restic offre flessibilità a chi dispone di amministrazione tecnica; un’applicazione desktop può coprire singole postazioni. Scegli in base a obiettivi verificabili, persone, competenze e budget disponibili, non alla lista di funzioni più lunga.
Prima di approvare il piano chiedi tre dimostrazioni: trovare una versione precedente, recuperare dall’esterno e proseguire senza l’amministratore abituale. Se una fallisce, sai dove investire il prossimo sforzo. La regola 3-2-1 diventa concreta quando puoi recuperare lavoro utile in un tempo noto, senza affidare tutta l’azienda a una sola copia e alla speranza che sia leggibile.




