 FR
 EN
 DE
 IT
 PT
 ES


Windows 365 face à Azure Virtual Desktop
Une mauvaise décision en matière de postes de travail virtuels échoue rarement le premier jour. Les difficultés apparaissent plusieurs mois plus tard, lorsqu’un pilote prévisible devient un modèle d’exploitation coûteux, que le stockage des profils ralentit les connexions du lundi matin ou qu’un parc de Cloud PC apparemment simple ne dispose d’aucun cycle de vie applicatif. La bonne question n’est donc pas de savoir quel service Microsoft est « meilleur », mais quel partage des responsabilités correspond aux utilisateurs, aux applications, aux contrôles de sécurité et à l’équipe informatique.
Windows 365 Cloud PC fournit un poste Windows personnel sous forme de service SaaS, avec une licence mensuelle prévisible par utilisateur et une administration relativement simple. Azure Virtual Desktop, ou AVD, est une plateforme Azure de virtualisation des postes et des applications. Elle prend en charge les postes personnels ou mutualisés, Windows multisession et RemoteApp, mais demande au client de concevoir et d’exploiter une plus grande partie de l’architecture. Ce guide transforme cette différence en critères de décision concrets.
Comparer clairement les deux services
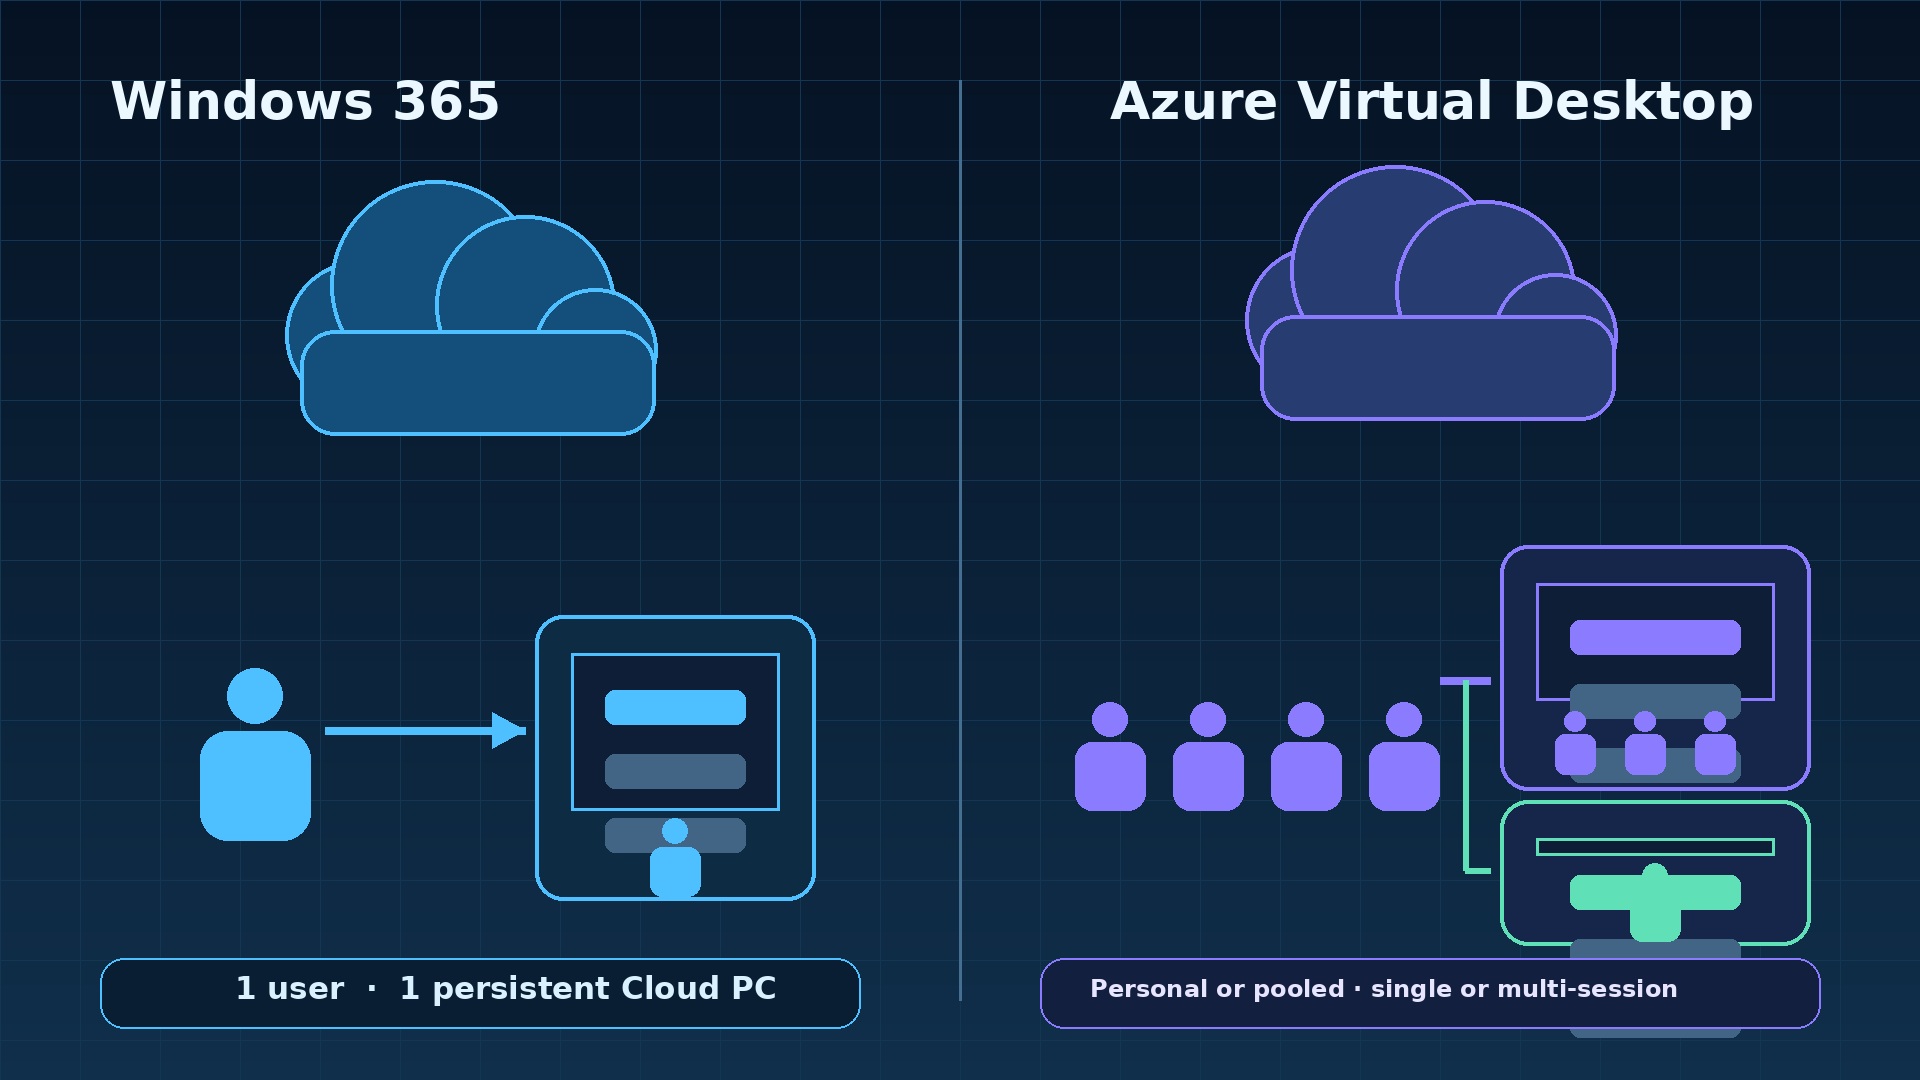
Windows 365 provisionne un Cloud PC pour un utilisateur principal. Le poste est persistant : applications, stratégies et état utilisateur restent disponibles entre les sessions. Microsoft exploite le service et inclut les ressources hébergées du Cloud PC dans la licence. Les administrateurs restent responsables de l’identité, des accès, de la configuration, des applications, des données et du support, mais ils n’ont pas à construire un plan de contrôle VDI classique ni à dimensionner un pool d’hôtes.
Azure Virtual Desktop est un service Azure dont le plan de contrôle est géré par Microsoft. L’organisation fournit l’abonnement Azure et conçoit les pools d’hôtes, les hôtes de session, les images, l’identité, le réseau, le stockage des profils, la mise à l’échelle, la supervision et la résilience. Un pool personnel peut attribuer un hôte à une personne ; un pool mutualisé partage la capacité. Le service peut publier un bureau complet ou des applications individuelles avec RemoteApp.
| Domaine de décision | Windows 365 | Azure Virtual Desktop |
|---|---|---|
| Modèle de service | Cloud PC en mode SaaS | Plateforme Azure et ressources exploitées par le client |
| Expérience standard | Bureau personnel persistant avec relation 1:1 | Bureau personnel ou mutualisé, en session unique ou multisession |
| Modèle économique | Licence mensuelle fixe par utilisateur | Droits d’accès éligibles et consommation de l’infrastructure Azure |
| Contrôle | Service encadré et standardisé | Contrôle détaillé de l’architecture et de la mise à disposition |
| Exploitation | Charge de plateforme réduite | Davantage d’ingénierie pour la capacité, les images, le stockage et la résilience |
| Mise à disposition | Bureau personnel complet | Bureau complet ou RemoteApp |
Windows 365 fournit un Cloud PC personnel
La relation 1:1 est au cœur de Windows 365. L’utilisateur reçoit un Cloud PC, et non une place sur un hôte de session partagé. L’expérience est plus simple à expliquer, l’état personnel est conservé et les calculs de densité propres à une VDI mutualisée sont réduits. En contrepartie, une licence attribuée à un utilisateur inactif continue de représenter un coût tant qu’elle n’est pas récupérée ou redimensionnée. La simplicité modifie le travail d’exploitation ; elle ne supprime pas la gouvernance.
Windows 365 Enterprise convient naturellement aux organisations qui utilisent déjà Microsoft Intune et des contrôles d’identité d’entreprise. Il prend en charge le provisionnement par stratégie et une intégration administrative plus large. Windows 365 Business propose un parcours plus simple aux petites structures et reste limité à 300 utilisateurs. Il ne faut pas choisir Business uniquement parce que le pilote est réduit : le modèle cible, le réseau, la sécurité et l’échelle prévue doivent guider le choix de l’édition.
Dans la semaine du 4 mai 2026, Microsoft a renommé Windows 365 Frontline en Windows 365 Flex ; le produit, les licences et les fonctions n’ont pas changé à l’occasion de ce nouveau nom. Flex comporte deux modes vérifiés. En mode Dedicated, une licence peut provisionner jusqu’à trois Cloud PC personnels pour des utilisateurs nommés, avec une session simultanée. En mode Shared, une licence provisionne un Cloud PC non persistant qu’un groupe utilise à tour de rôle, avec une session simultanée. Vérifiez la disponibilité et les conditions actuelles avant de choisir un mode.
AVD est une plateforme de mise à disposition maîtrisée
AVD devient particulièrement intéressant lorsque la mutualisation ou la publication d’applications est déterminante. Windows Enterprise multisession permet à plusieurs utilisateurs de partager un hôte, et le pool peut augmenter ou réduire sa capacité en fonction de la demande. RemoteApp publie une application métier sans fournir un poste complet. Des pools personnels restent possibles pour les charges qui exigent des ressources dédiées : AVD ne signifie donc pas nécessairement poste multisession non persistant.
Cette souplesse multiplie les décisions. Il faut sélectionner les régions Azure, les familles et tailles de machines virtuelles, les zones ou groupes de disponibilité pertinents, le stockage, les sources d’images, le type de jonction, le routage, les plans de mise à l’échelle et les anneaux de maintenance. Il faut également prévoir la reprise si le partage de profils, la chaîne de création d’images, une dépendance d’identité ou le chemin régional vers l’application devient indisponible. Microsoft exploite les composants AVD, pas l’intégralité du service de postes du client.
La présentation officielle d’Azure Virtual Desktop distingue clairement le service géré des ressources Azure placées dans l’abonnement du client. Cette frontière doit apparaître dans les schémas d’architecture et les matrices de responsabilités ; sinon, les équipes sous-estiment le travail de correctifs, de capacité et de support.
Décider selon les profils utilisateurs, pas selon les fonctions
Commencez par les groupes d’utilisateurs. Un développeur qui bénéficie d’exceptions d’administration locale, travaille sur deux grands écrans et conserve une chaîne d’outils persistante n’a pas la même charge qu’un opérateur qui ouvre trois applications publiées pendant une vacation. Un utilisateur de la finance peut exiger une faible latence vers une base Azure ; un prestataire, un isolement strict et une désactivation rapide ; un dirigeant, une reconnexion fiable depuis plusieurs appareils.
Pour chaque profil, consignez la concurrence, les horaires, les régions, les applications, la localisation des données, les pointes CPU et mémoire, les entrées-sorties, les périphériques, le multimédia, les besoins hors ligne, les privilèges et la tolérance à la reprise. Ajoutez les contraintes contractuelles ou réglementaires. Demandez ensuite si l’expérience doit être personnelle, si un bureau complet est indispensable et si la capacité peut être partagée sans risque. Ces réponses éliminent une grande partie de l’ambiguïté commerciale.
- Privilégier Windows 365 lorsque chaque utilisateur a besoin d’un poste personnel persistant, que la prévisibilité mensuelle compte et que l’équipe veut limiter l’architecture VDI.
- Privilégier AVD lorsque la mutualisation, RemoteApp, un réseau Azure sur mesure, des images spécialisées, une mise à l’échelle variable ou un contrôle détaillé sont déterminants.
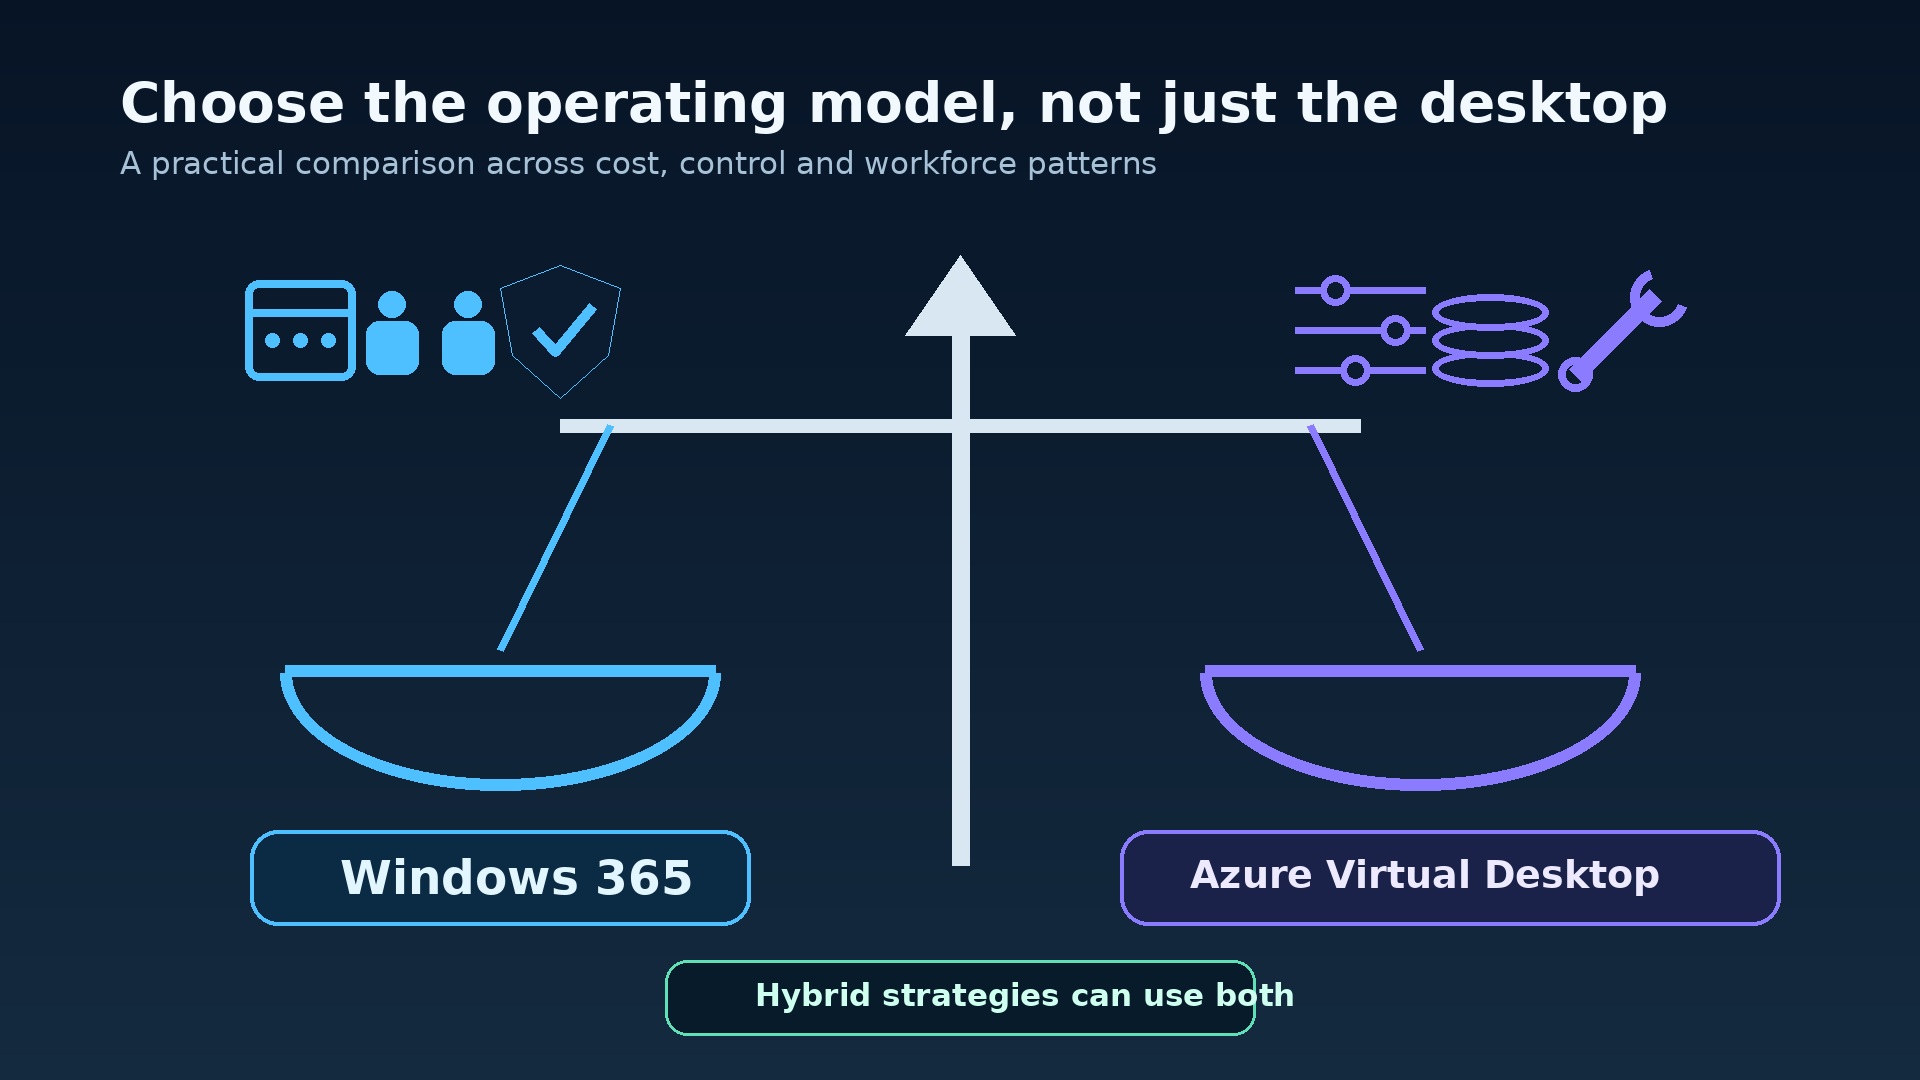
- Combiner les deux lorsque les collaborateurs permanents conviennent aux Cloud PC, tandis que les populations saisonnières, limitées à quelques applications ou très contrôlées conviennent à AVD.
Construire un modèle de coûts fondé sur les usages
Windows 365 est plus simple à prévoir, car la configuration choisie génère un abonnement fixe pour chaque licence attribuée. Prévisibilité ne signifie pas optimisation. Il faut suivre l’attribution, l’usage réel, la pression sur les ressources, les arrivées et départs ainsi que l’adéquation du dimensionnement. Un utilisateur limité par la mémoire doit changer de configuration ; le départ d’un salarié impose une récupération rapide ; un usage occasionnel peut correspondre à un mode Flex si ses conditions et son expérience conviennent.
Le coût d’AVD commence par les droits d’accès éligibles, puis ajoute la consommation Azure : calcul des hôtes, disques, profils FSLogix, sauvegarde, réseau, supervision, sécurité, création des images, reprise après sinistre et travail du support. Pour les utilisateurs externes, Microsoft propose une tarification d’accès par utilisateur dans certains scénarios, mais elle ne supprime pas les coûts d’infrastructure Azure. L’éligibilité doit être confirmée dans la documentation Microsoft en vigueur.
Ne comparez pas le prix catalogue d’une licence Windows 365 avec l’estimation d’une seule machine virtuelle. L’économie d’AVD dépend du pic et de la moyenne de concurrence, des horaires, de la densité et du comportement de la mise à l’échelle. Modélisez un mois calme, une pointe normale, un événement métier et une situation dégradée. Prévoyez aussi la maintenance et les pannes : une architecture rentable uniquement lorsque tous les hôtes sont pleins ne permet pas d’en drainer un sans risque.
Le TCO inclut également l’ingénierie : entretien des images, tests applicatifs, incidents de profils, réglage de la mise à l’échelle, preuves de sécurité, supervision et astreinte. Windows 365 peut coûter plus ou moins cher selon le profil, mais sa valeur tient souvent à la réduction de la variabilité et de la charge architecturale. AVD peut être très efficace lorsque les charges se mutualisent bien et que l’automatisation est mature ; mal gouverné, il transforme simplement du travail invisible en facture Azure.
Licences : séparer les droits d’accès de l’infrastructure
Windows 365 possède son propre abonnement. Microsoft 365 ou Office 365 ne crée pas automatiquement un Cloud PC. Selon l’édition, des prérequis et des droits utilisateur peuvent s’appliquer ; il faut donc consulter les pages actuelles du produit et de ses exigences au moment de l’achat. Windows 365 ne doit jamais être présenté comme une licence perpétuelle ou d’occasion : il s’agit d’un droit de service continu lié à la configuration Cloud PC ou Flex retenue.
AVD comporte deux couches. Les utilisateurs internes doivent disposer de droits Microsoft 365 ou Windows éligibles selon les règles Microsoft actuelles. Séparément, l’abonnement Azure paie les hôtes de session, disques, profils, réseaux et services associés. Le guide de licences AVD doit être vérifié pour la population, le système d’exploitation et le programme commercial concernés. Un abonnement aux applications Office ne couvre pas automatiquement tous les droits de virtualisation du poste.
La catégorie Office 365 de Licendi permet aux équipes achats d’examiner des abonnements de productivité adjacents. Cette démarche doit rester distincte des droits Windows 365 et AVD. Licendi propose aussi, pour les besoins appropriés du parc, des logiciels Microsoft perpétuels légitimes issus du marché secondaire ; ils peuvent contribuer à la standardisation applicative, mais ne remplacent ni un abonnement Windows 365 ni les droits d’accès et la consommation Azure d’AVD.
Identité et sécurité sont des responsabilités partagées
Commencez par Microsoft Entra ID, l’authentification multifacteur et l’accès conditionnel. Décidez si l’accès exige un appareil géré et conforme, si le navigateur est autorisé, quels emplacements ou signaux de risque déclenchent des contrôles renforcés et comment protéger les administrateurs d’urgence. Séparez les rôles d’administration des postes, de gestion des images, de publication des applications, de support et de lecture de la sécurité. Le rôle général de propriétaire d’abonnement ne convient pas aux tâches quotidiennes du support.
Windows 365 peut appliquer aux Cloud PC les bases de sécurité Intune, profils de configuration, anneaux de mise à jour, stratégies de sécurité des terminaux et affectations d’applications. Les hôtes de session AVD peuvent aussi être gérés avec Intune dans les scénarios Microsoft Entra joints ou hybrides pris en charge, y compris certaines configurations multisession. Testez le sens réel des stratégies : des paramètres conçus pour un appareil affecté à une personne peuvent se comporter différemment sur un hôte partagé.
Protégez les chemins de données autant que l’authentification. Définissez les règles du presse-papiers, des lecteurs, des imprimantes, de l’USB et des captures d’écran selon le risque de chaque profil, et non au moyen d’un réglage universel. Utilisez Defender et une supervision adaptée aux licences et à l’architecture. Réservez l’administration locale aux exceptions limitées dans le temps. Documentez les procédures d’accès d’urgence : une panne d’identité peut bloquer à la fois le poste et son plan de gestion.
Le réseau détermine les performances perçues
La réactivité dépend du parcours complet, du terminal au service puis du bureau à l’application. Mesurez la latence aller-retour, la gigue et la perte de paquets depuis les lieux réellement utilisés. Une session rapide vers un bureau régional peut rester pénible si la base de données se trouve sur un autre continent ou si tout le trafic fait un détour par un point d’inspection central. Placez le calcul près des données et concevez volontairement les contrôles réseau.
Selon le modèle retenu, Windows 365 propose un réseau hébergé par Microsoft ou une intégration au réseau de l’entreprise. AVD offre un contrôle plus poussé des réseaux virtuels, du DNS, des points de terminaison privés, des pare-feu, des tables de routage et de la connectivité hybride. Ce contrôle n’a de valeur que si les responsabilités et le diagnostic sont clairs. Documentez la résolution de noms, les proxys, l’inspection des certificats, les points de terminaison requis et le chemin de secours.
Pour AVD, RDP Shortpath peut fournir un transport UDP plus direct dans les configurations compatibles. Ce n’est pas un bouton magique : pare-feu, NAT, qualité de service et prise en charge par le client influencent toujours le résultat. Validez le fonctionnement auprès des vrais utilisateurs, notamment sur les connexions résidentielles, dans les agences et sur les réseaux mobiles gérés. Supervisez chaque étape afin de distinguer retard d’authentification, courtage, montage du profil et latence en session.
Applications et images exigent une discipline de publication
Un Cloud PC persistant incite parfois à laisser les applications diverger d’un utilisateur à l’autre. Évitez ce piège. Définissez une image de référence ou une configuration de provisionnement, les responsables des applications, les normes de packaging, les anneaux de mise à jour et le retour arrière. Utilisez Intune ou un mécanisme de diffusion contrôlée plutôt que des installations manuelles. Précisez quelles applications suivent l’utilisateur, lesquelles appartiennent au socle et lesquelles exigent une configuration spécialisée.
AVD ajoute un véritable travail d’ingénierie des images. Conservez une image source, automatisez sa construction, analysez-la, testez les applications métier, publiez des versions et déployez-les d’abord dans un pool canari avant de les généraliser. Drainez les sessions avant de remplacer les hôtes et gardez une image de retour arrière. Ne mettez pas à jour au hasard des hôtes en place au risque de créer plusieurs variantes non documentées. Les paquets RemoteApp exigent les mêmes tests de dépendance et de régression qu’un bureau complet.
Les licences applicatives méritent une analyse séparée. Certains produits limitent l’activation sur ordinateur partagé, l’usage par un fournisseur de services, la virtualisation ou les accès simultanés. Vérifiez les règles de l’éditeur, pas seulement la réussite technique de l’installation. Recensez plug-ins, polices, pilotes, extensions de navigateur, certificats et tâches planifiées. Ces dépendances oubliées créent souvent plus de difficultés de migration que Windows lui-même.
Profils : persistance par rapport à la portabilité
Avec la persistance personnelle de Windows 365, l’utilisateur retrouve normalement le même Cloud PC, ce qui réduit le besoin de déplacer un profil Windows complet entre les hôtes. OneDrive et la gestion de l’état d’entreprise restent importants pour protéger les données et remplacer un poste. Un bureau persistant n’est pas une sauvegarde : des paramètres corrompus, un rançongiciel ou une suppression accidentelle peuvent eux aussi persister.
Dans un environnement AVD mutualisé, les conteneurs de profils FSLogix placent généralement le profil dans un fichier VHD ou VHDX sur un stockage SMB et le montent à la connexion. L’utilisateur conserve ainsi son profil tandis que les hôtes restent remplaçables. Latence, débit, capacité, verrous, exclusions antivirus, autorisations et emplacement régional du stockage deviennent des dépendances de l’expérience. Un léger retard du partage de profils peut se multiplier lors de centaines de connexions matinales simultanées.
Concevez la récupération des profils. Définissez les sauvegardes ou instantanés adaptés au stockage, la conservation, le responsable des restaurations et la frontière entre profil et données utilisateur redirigées. Testez les verrous orphelins, l’agrandissement des conteneurs, un partage saturé, la perte d’une région et un profil corrompu. Limitez et documentez les exclusions. La documentation Microsoft sur les conteneurs FSLogix explique le mécanisme ; seuls les essais de votre charge déterminent la bonne architecture de stockage.
Mise à l’échelle, capacité et exploitation quotidienne
Pour Windows 365, la capacité relève surtout de la gestion des licences et des configurations. Utilisez les rapports du service et la télémétrie des terminaux pour repérer les Cloud PC sous-dimensionnés ou surdimensionnés. Automatisez les arrivées, changements de poste et départs, prévoyez un délai de récupération des données et définissez un processus de redimensionnement maîtrisé. Revoyez régulièrement les licences : un tarif fixe récompense une affectation précise, pas la détention passive.
AVD exige un modèle de capacité. Définissez le nombre minimal d’hôtes disponibles, le temps de montée en charge, les sessions de pointe par hôte, le maximum de sessions, le drainage et la protection contre les arrêts. La mise à l’échelle automatique d’AVD peut démarrer et arrêter les hôtes selon un plan ; le démarrage de machine virtuelle à la connexion convient à certains modèles. Testez le plan pendant une tempête de connexions et une maintenance, pas seulement avec une charge progressive en laboratoire.
Les procédures d’exploitation doivent couvrir les échecs d’enregistrement, hôtes indisponibles, erreurs de montage des profils, retours d’image, expirations de certificats, échecs de mise à l’échelle, dégradations réseau et pannes applicatives. Donnez au support une observabilité suffisante pour identifier la couche en cause. Si chaque incident remonte jusqu’à l’architecte cloud, l’architecture n’est pas encore devenue un service exploitable.
La résilience ne se résume pas au SLA de Microsoft
Microsoft conçoit les couches Windows 365 et AVD pour résister aux pannes, mais votre service dépend aussi d’éléments extérieurs. Identité, DNS, applications, fichiers, stockage des profils, réseaux virtuels, équipements de sécurité et connectivité des terminaux peuvent tomber en panne. Définissez un objectif de délai et de point de reprise de bout en bout, même si le bureau contient peu de données métier.
Pour AVD, répartissez les capacités entre des domaines de défaillance pertinents et envisagez une seconde région si l’impact métier justifie la complexité. Répliquez ou reconstruisez les images, préparez la récupération des profils et des données applicatives et explicitez le basculement des pools. Des machines virtuelles dupliquées et inactives ne constituent pas un plan de reprise complet. Depuis le site de secours, testez le DNS, les flux utilisateurs, l’authentification et les dépendances applicatives.
Pour Windows 365, documentez ce que le service prend en charge et ce que votre équipe doit restaurer : données, configuration des applications, accès à l’identité, stratégies et communications de support. Testez la connexion depuis d’autres terminaux et réseaux. Ne promettez pas une disponibilité sans interruption. Un plan crédible décrit la détection, la communication, le service dégradé, les priorités et la preuve que le poste restauré permet réellement d’accomplir la tâche métier.
Superviser le parcours utilisateur
Supervisez la réussite des authentifications, le temps de connexion, la latence aller-retour, les déconnexions, la pression sur les ressources du terminal et la santé des applications. Pour AVD, ajoutez la disponibilité et l’enregistrement des hôtes, la densité des sessions, les actions de mise à l’échelle, la durée de montage des profils, les performances du stockage et la version des images. Azure Virtual Desktop Insights peut regrouper une télémétrie utile, mais chaque tableau de bord doit avoir un responsable, des seuils et une durée de conservation.
Corrélez les changements et les symptômes. Une connexion lente après une modification des stratégies de profil exige une autre réponse qu’un appel de base de données lent ou un réseau domestique saturé. Synchronisez les horloges et étiquetez versions d’images, anneaux de stratégies et versions applicatives. Lorsque c’est pertinent, créez des contrôles synthétiques pour les applications publiées critiques. L’avis des utilisateurs est aussi une donnée : une session connectée qui ne peut pas imprimer le document requis est un service en échec.
L’expérience utilisateur doit être testée, jamais supposée
Testez l’optimisation de Teams et du multimédia, les webcams, microphones, imprimantes, scanners, cartes à puce, écrans multiples, hautes résolutions, méthodes de saisie linguistique et outils d’accessibilité. Incluez le terminal et le réseau les plus faibles attendus, pas seulement un portable d’entreprise bien connecté. Mesurez la première connexion, les connexions habituelles, le lancement des applications, la reconnexion et l’interaction aux heures de pointe.
Fixez des attentes pour le travail hors ligne. Un bureau cloud dépend de la connectivité même si les fichiers sont synchronisés ailleurs. Décidez du comportement lors d’une coupure Internet, des applications qui restent disponibles localement et de la réconciliation des données. Pour les équipes en rotation, testez les changements de vacation et les limites de concurrence. Pour les Cloud PC personnels, testez le remplacement d’un appareil et le rétablissement rapide de l’accès sans affaiblir l’accès conditionnel.
Un cadre de décision que vous pouvez défendre
Notez chaque profil de un à cinq selon la persistance, le potentiel de mutualisation, le besoin de RemoteApp, la prévisibilité des coûts, le contrôle Azure, la spécialisation des applications, la variabilité de l’échelle, l’isolation de sécurité et la maturité opérationnelle. Pondérez les critères avant de désigner un produit. Consignez preuves et incertitudes. Une matrice pondérée ne décide pas à votre place, mais elle révèle les conclusions fondées sur une hypothèse non testée.
| Scénario | Point de départ probable | Raison |
|---|---|---|
| Collaborateurs hybrides aux besoins stables | Windows 365 | Persistance personnelle et exploitation prévisible |
| Centre de contact saisonnier | Pool mutualisé AVD | La concurrence et la mise à l’échelle peuvent améliorer l’utilisation |
| Application métier réglementée | AVD RemoteApp | Publier l’application sans fournir un bureau complet |
| Développeurs avec des environnements fixes et puissants | Piloter les deux | La persistance favorise Cloud PC ; le contrôle Azure spécialisé peut favoriser AVD |
| Travailleurs postés qui conservent un état personnel | Windows 365 Flex Dedicated mode | Cloud PC personnels pour des utilisateurs nommés avec une session simultanée par licence, selon les conditions actuelles |
| Entreprise aux profils variés | Catalogue de services hybride | Des profils différents justifient des modèles de mise à disposition différents |
Mener un pilote de migration avec des critères de sortie
Inventoriez utilisateurs, appareils, applications, dépendances, profils, données, périphériques, chemins réseau et incidents de support actuels. Choisissez une cohorte représentative plutôt que des volontaires de l’informatique. Vingt à cinquante utilisateurs peuvent suffire dans une organisation moyenne, mais la représentativité compte davantage que le nombre. Incluez des sites difficiles, des besoins d’accessibilité, des utilisateurs de pointe et au moins un processus métier critique.
Définissez une réussite mesurable : temps de connexion et de lancement, latence, taux d’incident, contacts au support, accomplissement des tâches, contrôles de sécurité et enveloppe mensuelle. Établissez une référence avant la migration. Faites fonctionner la cible assez longtemps pour inclure des correctifs, une période de pointe et un événement du cycle de vie utilisateur. Conservez une limite claire de retour arrière et décidez quand retirer les environnements en double.
- Recenser les profils, applications, licences et dépendances.
- Concevoir les contrôles d’identité, de réseau, d’image, de profil et de reprise.
- Construire une petite zone d’atterrissage proche de la production ou une stratégie Cloud PC.
- Piloter avec des utilisateurs représentatifs et des critères de réussite mesurés.
- Corriger les lacunes concernant les applications, la capacité et le support.
- Déployer par vagues avec une équipe de support disponible.
- Réexaminer les coûts et l’expérience après 30, 60 et 90 jours.
Erreurs courantes à éviter
- Comparer une licence Windows 365 au seul prix d’une machine virtuelle AVD.
- Supposer que les licences Microsoft 365 éligibles incluent la consommation Azure.
- Dimensionner un pool AVD sur la charge moyenne sans marge pour panne ou maintenance.
- Traiter les Cloud PC persistants comme des ordinateurs personnels non gérés.
- Ignorer les performances et la reprise du stockage FSLogix.
- Utiliser une image non versionnée et appliquer les correctifs de façon incohérente.
- Appliquer sans test des hypothèses Intune mono-utilisateur à des hôtes multisession.
- Promettre la prise en charge de tous les périphériques ou une disponibilité sans interruption.
- Choisir une édition pour un petit pilote sans considérer l’échelle cible.
- Oublier de récupérer les licences, supprimer les accès et conserver les données requises au départ d’un collaborateur.
Conclusion
Avant le déploiement général, exigez l’approbation de responsables nommés pour l’identité, le réseau, les applications, les profils, la capacité, la reprise, la supervision, le support et les licences. Confirmez que les coûts ont été mesurés, qu’un hôte défaillant ou un site utilisateur indisponible a été simulé et que le support sait trouver la couche en panne. Attribuez à chaque exception un responsable et une échéance. Cette courte étape évite qu’un bon pilote technique devienne un service de production non maîtrisé.
Windows 365 l’emporte lorsqu’un poste personnel et persistant ainsi qu’un modèle d’exploitation prévisible comptent davantage qu’un contrôle fin de l’infrastructure. AVD l’emporte lorsque la mutualisation, RemoteApp, l’efficacité multisession, une architecture Azure sur mesure ou une demande variable justifient l’ingénierie supplémentaire. De nombreuses entreprises ont intérêt à ne pas imposer une solution unique à tous les profils.
Questions fréquentes
Windows 365 est-il identique à Azure Virtual Desktop ?
Non. Windows 365 est un service SaaS de Cloud PC axé sur des postes personnels persistants et des configurations d’abonnement fixes. AVD est une plateforme Azure pour fournir des postes personnels ou mutualisés et RemoteApp au moyen d’une infrastructure Azure exploitée par le client.
Quelle option coûte le moins cher ?
Aucune option n’est toujours moins chère. Comparez les licences Windows 365 affectées avec les droits AVD, le calcul, le stockage, le réseau, la supervision, la résilience Azure et le travail d’exploitation selon la concurrence et l’usage réels.
AVD peut-il fournir un bureau personnel ?
Oui. Un pool d’hôtes personnel peut affecter un hôte de session à un utilisateur. AVD propose aussi des pools mutualisés et des postes multisession, différences importantes par rapport au modèle Windows 365 standard.
Microsoft 365 inclut-il Windows 365 ?
Non. Windows 365 est un abonnement distinct. Certaines licences Microsoft 365 ou Windows peuvent donner des droits d’accès à AVD, mais l’infrastructure Azure reste facturée séparément.
Qu’est devenu Windows 365 Frontline ?
Microsoft l’a renommé Windows 365 Flex dans la semaine du 4 mai 2026. Le nouveau nom n’a pas modifié le produit, les licences ou les fonctions. Flex propose le mode Dedicated pour des utilisateurs nommés disposant de Cloud PC personnels persistants et le mode Shared pour qu’un groupe utilise à tour de rôle un Cloud PC non persistant.
AVD nécessite-t-il FSLogix ?
Pas dans toutes les architectures. Les conteneurs de profils FSLogix sont toutefois courants lorsque les profils doivent suivre les utilisateurs entre des hôtes de session mutualisés ou remplaçables. Les performances et la reprise du stockage doivent être conçues avec soin.
Intune peut-il gérer les deux services ?
Oui, dans les configurations prises en charge. Windows 365 Enterprise utilise Intune ; les hôtes AVD mono et multisession compatibles peuvent aussi y être inscrits et gérés. Testez les stratégies sur les hôtes partagés.
Une organisation peut-elle utiliser les deux ?
Oui. Un catalogue hybride est souvent le meilleur choix : Windows 365 pour les postes personnels stables et AVD pour les charges mutualisées, saisonnières, RemoteApp ou fortement personnalisées.




