 FR
 EN
 DE
 IT
 PT
 ES


La règle de sauvegarde 3-2-1 : comment l’appliquer dans une PME avec de vrais logiciels
Les problèmes de sauvegarde apparaissent souvent au moment où l’on a besoin de restaurer. Les documents étaient protégés, mais pas la base de données. Le disque externe fonctionnait, mais il est resté branché pendant l’attaque. Le cloud contenait les fichiers, mais les seuls identifiants disponibles étaient enregistrés sur l’ordinateur en panne. Posséder des doublons et pouvoir reprendre le travail sont deux choses différentes.
La règle 3-2-1 permet d’organiser cette protection sans transformer une PME en centre de données. Elle n’impose ni une marque ni l’achat de trois serveurs. Elle demande de savoir où se trouve chaque exemplaire, quel incident pourrait le détruire et comment retrouver une version exploitable. Le choix du logiciel vient ensuite.
Nous allons construire un exemple concret avec plusieurs voies possibles : Veeam, Synology, restic et une solution de bureau comme Ashampoo Backup Pro. Il ne s’agit pas d’une liste de produits à acheter ensemble. Le scénario est pédagogique, sans résultats de laboratoire inventés ni promesse qu’une configuration conviendra à toutes les entreprises.
1. Ce que signifie vraiment la règle 3-2-1
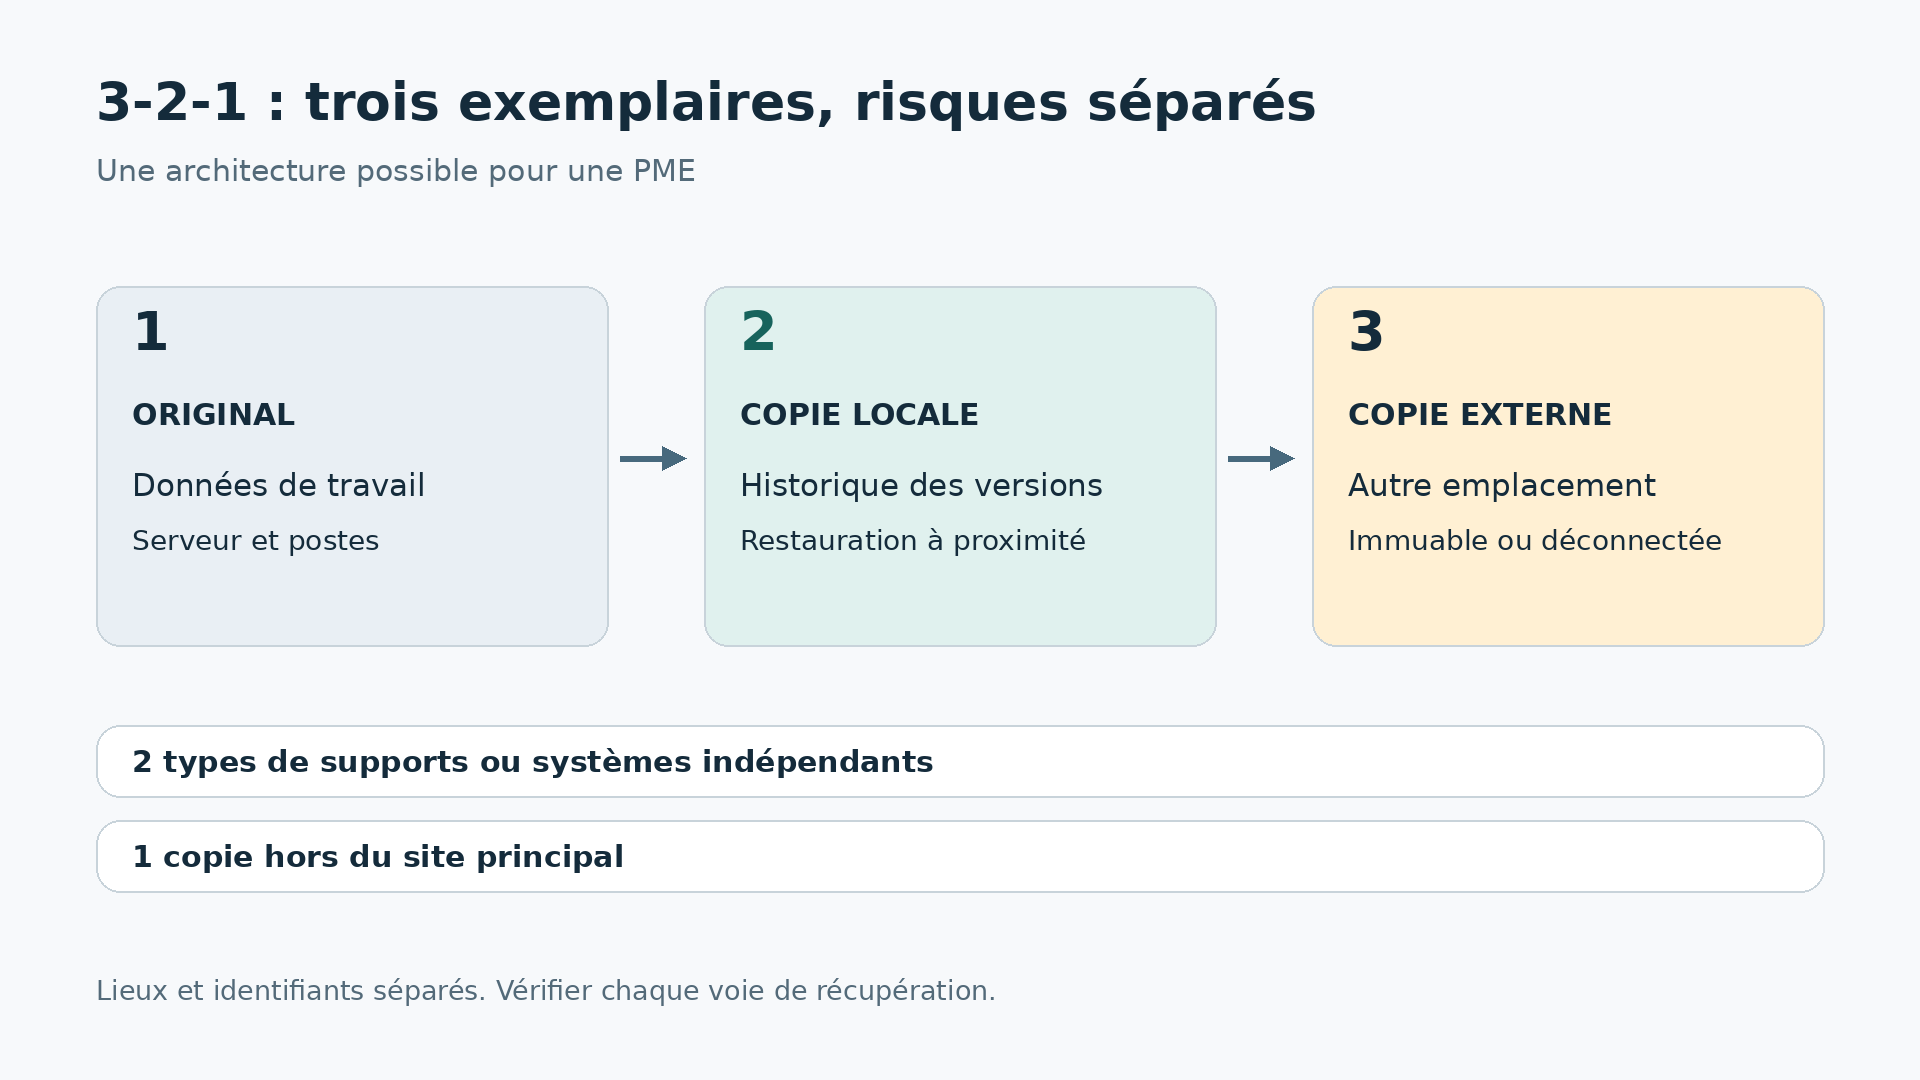
Le trois correspond à trois exemplaires des données : l’original utilisé au quotidien et deux sauvegardes. Le deux demande de les répartir entre deux types de supports ou systèmes de stockage présentant des risques de panne suffisamment indépendants. Le un exige au moins une sauvegarde hors du site principal. Il ne faut donc pas nécessairement trois sauvegardes supplémentaires.
Imaginez les documents sur un serveur, une sauvegarde avec historique dans un dépôt local séparé, puis une autre à l’extérieur. Si le serveur tombe en panne, le dépôt proche facilite la restauration. Si un incendie détruit les locaux, la copie externe reste disponible. Cette seconde récupération sera probablement plus lente : c’est précisément l’intérêt de conserver les deux possibilités.
Deux dossiers sur un même disque n’apportent pas cette séparation. Deux disques dans le même boîtier ne résolvent pas le vol du boîtier. Même deux prestataires peuvent partager une faiblesse si un seul compte administrateur peut tout supprimer. Comptez les supports, les emplacements et les identités, puis demandez ce qui survivrait à la perte de chaque dépendance.
Face aux suppressions malveillantes, Veeam présente l’extension 3-2-1-1-0 : un exemplaire déconnecté, isolé ou immuable, avec une vérification sans erreur non résolue. Le zéro est un objectif d’exploitation, pas une garantie commerciale selon laquelle tout achat rendrait les restaurations futures infaillibles.
2. Ce qui ne constitue pas une sauvegarde indépendante
Le RAID contribue à maintenir un stockage disponible malgré certaines pannes de disques. Il ne conserve pas, à lui seul, une ancienne version après la suppression d’un dossier, une corruption applicative ou le chiffrement des documents par un rançongiciel. Un NAS avec redondance peut être un bon dépôt ; sa redondance interne ne remplace pas sa propre sauvegarde.
La synchronisation poursuit un autre objectif : maintenir plusieurs emplacements à jour. Si une suppression ou un chiffrement se propage, les deux côtés peuvent devenir inutilisables. Certaines plateformes proposent une corbeille, un historique ou une restauration. Examinez leurs limites réelles, sans les ignorer, mais sans les compter automatiquement comme une copie indépendante avec la conservation nécessaire.
Les instantanés permettent de revenir rapidement à un état antérieur. Cependant, lorsqu’ils dépendent du même appareil, du même ensemble de disques et du même administrateur, ils partagent les risques de l’original. Ils complètent utilement une architecture ; une récupération externe exige encore un autre emplacement, des droits adaptés et une politique de conservation compatible.
Faites un exercice très simple : pour chaque copie, notez son emplacement, qui peut l’effacer et jusqu’à quelle date elle permet de remonter. Si deux descriptions reposent pratiquement sur les mêmes éléments, le schéma donne une impression trompeuse d’indépendance. Le nombre de symboles de stockage importe moins que les incidents auxquels l’ensemble résiste.
3. Commencer par le travail que l’entreprise ne peut pas perdre
Avant toute installation, réunissez une personne de l’administration, une des opérations et le support technique. Quelles informations manquantes empêcheraient de facturer, livrer ou servir les clients ? L’inventaire comprendra souvent documents partagés, base de gestion, fichiers locaux de certains postes, messagerie, applications hébergées et configuration réseau. Désignez un responsable métier pour chaque service.
Séparez les données des outils nécessaires pour les exploiter. Récupérer un dossier comptable ne suffit pas sans application compatible, configuration et procédure de restauration de la base. Conservez installateurs autorisés, versions, instructions et contacts du support. Les mots de passe et clés de chiffrement doivent rester dans un coffre indépendant, pas dans une note située à l’intérieur de l’unique sauvegarde chiffrée.
Intégrez les services en ligne à cette analyse. Utiliser Microsoft 365, Google Workspace ou une gestion commerciale hébergée ne répond pas aux questions de profondeur d’historique, d’export ou de perte d’accès au compte. Vérifiez les possibilités de récupération de chaque service et ajoutez une protection compatible lorsque celles-ci ne couvrent pas les besoins définis.
Terminez par une décision explicite : éléments inclus, exclusions et justification. Un dossier oublié n’est pas une optimisation. Le responsable métier doit valider la liste, car le technicien ignore parfois où les commerciaux enregistrent leurs devis. Notez aussi l’ordre des dépendances : restaurer l’interface de gestion avant sa base et son authentification ne remettra pas le service en fonctionnement.
4. RPO et RTO expliqués simplement
Le RPO indique la quantité de travail récent que vous pouvez accepter de perdre. Si la limite est de quatre heures, les points utilisables doivent être espacés de quatre heures au maximum. Une sauvegarde nocturne ne respecte pas cet objectif pendant toute la journée. Mesurez l’âge des sauvegardes terminées et récupérables, pas seulement l’heure prévue de lancement.
Le RTO indique combien de temps le service peut rester indisponible. Il comprend la détection, la décision de restaurer, l’obtention du matériel, le téléchargement, la récupération et la validation de l’application. Un logiciel qui retrouve rapidement un fichier ne prouve pas que l’entreprise pourra de nouveau facturer en moins de deux heures.
Dans notre exemple, retenons un RPO de quatre heures pour les documents et un RTO de huit heures pour reprendre l’essentiel de l’activité. Ces choix sont hypothétiques, pas universels. Une clinique, une usine ou un commerce ouvert en continu peut avoir d’autres contraintes. La base de données nécessitera également une méthode cohérente avec son application.
Distinguez l’incident local de la perte complète du site. Si l’exemplaire externe n’est mis à jour que la nuit, son RPO sera moins bon que celui du dépôt local. Écrivez cette différence au lieu de la masquer derrière un voyant vert. La direction doit connaître la perte possible dans les deux scénarios avant d’accepter le plan.
5. Un scénario complet pour une petite entreprise
Prenons un distributeur de douze salariés, avec huit postes Windows, un serveur de fichiers et un logiciel de gestion. Le périmètre représente 1 TB de données, avec environ 20 GB de changements quotidiens. Ce sont des hypothèses de dimensionnement. L’occupation réelle dépendra de l’historique, de la compression, du chiffrement, des fichiers ouverts et de la croissance.
Les originaux restent sur les systèmes de production. Un dépôt local dédié reçoit les sauvegardes pour les restaurations courantes. Un second exemplaire rejoint un autre site ou un stockage externe compatible. Il est protégé contre l’effacement par une immuabilité validée ou par une rotation de disques chiffrés physiquement débranchés entre deux utilisations.
Tous les postes n’ont pas besoin d’une image complète toutes les quatre heures. On peut privilégier les documents centralisés et réaliser moins souvent les images des machines difficiles à reconstruire. L’inventaire décide du périmètre. Si un portable conserve des données uniques et reste plusieurs jours hors des locaux, prévoyez sa connexion et la confirmation de fin de sauvegarde.
Chaque matin, le responsable examine la dernière exécution locale, la dernière externe et les incidents ouverts. Une autre personne connaît la procédure de récupération. Le plan ne dépend donc pas de la disponibilité permanente d’un salarié. L’architecture apporte l’indépendance technique ; le partage des connaissances apporte la continuité lorsque l’administrateur habituel est absent.
6. La voie Veeam pour les serveurs et machines virtuelles
Veeam Backup & Replication est un candidat lorsque la protection de serveurs ou machines virtuelles doit être centralisée. Commencez par vérifier la compatibilité exacte de la version, de l’édition et des charges concernées. Agents, applications, hyperviseurs et dépôts ont des exigences distinctes. Une capacité présente dans la gamme n’est pas forcément incluse dans chaque configuration.
Une architecture simple distingue la tâche qui crée la première sauvegarde de celle qui maintient un exemplaire supplémentaire. La documentation Backup Copy explique ce second mécanisme. Définissez source, destination, conservation et horaire, puis vérifiez la présence de points restaurables sur le dépôt externe. Copier manuellement quelques fichiers d’une chaîne ne remplace pas une tâche officiellement prise en charge.
Pour un laboratoire ou un petit environnement, vous pouvez étudier Community Edition, annoncée pour dix charges au maximum. Cela ne signifie ni dix salariés, ni tous les services gratuitement. Vérifiez le décompte applicable et les limites de fonctions, de support, d’automatisation ou d’utilisation par un prestataire. Le nombre affiché ne suffit pas à choisir une édition.
Si l’immuabilité est nécessaire, sélectionnez un dépôt compatible et respectez ses prérequis. Appeler un partage « sécurisé » ne change pas ses droits d’effacement. N’exposez pas directement le stockage de sauvegarde sur Internet pour simplifier l’accès. Faites concevoir les accès par votre intervenant technique et limitez les comptes d’administration. Le résultat doit rester compréhensible et récupérable sans dépendre de sa mémoire.
7. La voie Synology avec un NAS réellement compatible
Si l’entreprise possède déjà un Synology adapté, Active Backup for Business mérite une évaluation. Il centralise la protection d’environnements compatibles. Vérifiez le modèle, DSM, le système de fichiers et les exigences des postes. La présence du logo Synology ne signifie pas que tous les paquets et toutes les fonctions sont disponibles sur cet appareil.
Séparez deux opérations : sauvegarder les équipements vers le NAS et protéger les informations du NAS ailleurs. Pour les dossiers et données compatibles, Hyper Backup propose des destinations externes. La protection d’un dépôt Active Backup demande une procédure spécifique supportée. Une tâche quelconque visant un dossier du dépôt ne garantit pas une seconde instance récupérable.
Avant l’achat, demandez une démonstration de bout en bout : depuis la deuxième destination vers un NAS de remplacement ou un environnement compatible, puis jusqu’au fichier ou poste final. Elle révélera les exigences absentes d’un tableau commercial succinct : capacité de destination, version du paquet et opérations nécessaires pour rattacher les anciennes tâches après remplacement.
Les capacités immuables dépendent elles aussi du matériel et de la configuration. L’explication de Synology sur les sauvegardes immuables clarifie les couches de protection, sans les rendre universelles. Si l’appareil proposé ne répond pas au besoin, modifiez l’architecture plutôt que le sens donné au mot « immuable ».
La sauvegarde d’un NAS ne doit pas être seulement visible dans une console. Faites retrouver un fichier depuis le second emplacement par une autre personne, avec les instructions prévues. Si elle doit appeler l’installateur pour comprendre quel paquet ouvrir ou quel mot de passe employer, la transmission n’est pas encore terminée. Corrigez ce point avant de généraliser la solution.
8. La voie restic : souple, mais à administrer
restic est une solution libre destinée à ceux qui savent administrer des sauvegardes de fichiers vers des dépôts locaux ou distants. Sa licence BSD à deux clauses autorise des usages étendus, dont l’usage professionnel, sous ses conditions. Elle n’inclut ni hébergement gratuit, ni contrat de support, ni quelqu’un qui surveillera les tâches à votre place.
Le programme chiffre son dépôt et conserve des instantanés des fichiers sauvegardés. La documentation des dépôts présente les destinations et les mots de passe. Utilisez un compte dédié, un stockage séparé et un mécanisme sûr permettant à la tâche planifiée d’obtenir ses secrets. Évitez les identifiants dans des documents partagés ou des commandes ensuite enregistrées dans un journal.
Commencez par initialiser un dépôt, sauvegarder un dossier de test, lister les instantanés et restaurer un fichier dans un autre dossier. Ajoutez seulement ensuite planification, alertes et conservation. N’automatisez pas les suppressions avant de savoir relire les données et de vérifier que les sélections et exclusions correspondent au périmètre attendu.
Une sauvegarde de fichiers n’est pas automatiquement une image amorçable ni une sauvegarde cohérente d’une base ouverte. Utilisez pour celle-ci un export ou un mécanisme compatible avec l’application. Le chiffrement n’est pas l’immuabilité : avec les droits de suppression, un attaquant peut détruire le dépôt sans le déchiffrer. Un second dépôt ou une copie supportée nécessite sa propre vérification et restauration ; un transfert réussi ne démontre que le transfert.
9. Un poste Windows : la place d’Ashampoo Backup Pro
Pour un poste isolé, une application de bureau plus simple peut convenir. L’offre vérifiée Ashampoo Backup Pro 27 chez Licendi correspond à la version 27 pour un PC, avec paiement unique pour cette version. Ne la confondez pas avec un abonnement multiappareil, une licence serveur ou un accès garanti à toutes les futures versions majeures.
Les caractéristiques officielles de Backup Pro 27 comprennent sauvegardes de fichiers, partitions et support de secours. Vérifiez les exigences exactes : Windows Server et les processeurs ARM sont exclus, ainsi que les partitions ou dispositifs de stockage de 8 TB ou plus. Le mot « Backup » ne transforme pas un logiciel de bureau en protection de toute l’infrastructure.
Une destination cloud exige un compte compatible et une capacité suffisante ; aucune allocation de stockage n’est supposée incluse ici. Pour un déploiement professionnel, faites confirmer par écrit les droits applicables et l’édition fournie. Une activation réussie ne démontre pas à elle seule le nombre d’installations autorisées ni tous les usages permis par le contrat.
Il faudra peut-être aussi reconstruire le système d’exploitation. Conservez les conditions de vos licences et vérifiez leur réutilisation avant d’acheter. La fiche Windows 11 Pro présente des options si un poste doit réellement être renouvelé. Acheter Windows ne crée pas une sauvegarde et ne garantit pas le transfert d’une ancienne licence sur un autre matériel.
10. Une copie externe capable de survivre
La distance protège contre les dégâts physiques locaux, pas nécessairement contre un administrateur compromis. Si le même compte peut supprimer production, dépôt local et stockage externe, l’attaquant dispose d’un chemin commun. Séparez les identités, réduisez les permissions et activez l’authentification multifacteur lorsqu’elle est disponible. Les accès d’urgence doivent rester hors des systèmes à récupérer.
L’immuabilité empêche la modification ou la suppression de certaines données pendant une durée définie, selon le mécanisme choisi. Vérifiez ce qui est bloqué, qui peut modifier les politiques, le traitement des nouvelles versions et les effets d’un changement de compte ou de contrat. N’appliquez pas de verrouillage long à des essais sans comprendre coûts et possibilités de suppression.
Une autre voie consiste à faire tourner des disques chiffrés. Le premier reçoit la sauvegarde, est vérifié, éjecté correctement puis rangé sur un autre site autorisé ; un autre assure le cycle suivant. Il faut un responsable et un registre. Un disque branché en permanence n’est pas hors ligne, même s’il est caché dans un tiroir.
CISA recommande des sauvegardes offline et des tests de récupération dans son guide contre les rançongiciels. Cela reste une couche de protection : les sauvegardes n’empêchent pas l’exfiltration et ne remplacent ni les mises à jour, ni la sécurité des accès, ni la réponse à incident. Restaurer ne supprime pas tous les dommages déjà subis.
11. Fréquence, conservation et capacité : trois décisions
La fréquence détermine quand créer un point. La conservation détermine sa durée de disponibilité. La capacité détermine combien de points tiennent réellement. Une tâche toutes les quatre heures avec un seul jour d’historique peut échouer à résoudre une suppression découverte deux semaines plus tard. Multiplier les exécutions ne corrige pas une fenêtre historique trop courte.
Comme point de départ pédagogique, envisagez trente jours d’historique quotidien et douze points mensuels, adaptés au produit. Ce n’est ni une obligation légale ni une recette universelle. L’entreprise doit justifier ses durées selon utilité, confidentialité, contrats et exigences applicables. Tout conserver indéfiniment parce qu’il reste de la place n’est pas une politique réfléchie.
Avec 1 TB initial et 20 GB de changements par jour, trente jours ajoutent environ 600 GB avant compression, déduplication et fonctionnement propre au logiciel. Un disque de 1,6 TB ne suffit donc pas forcément : il manque marge de fonctionnement, croissance, métadonnées, points mensuels et éventuelles sauvegardes complètes supplémentaires. Mesurez la consommation réelle pendant le pilote.
Déclenchez des alertes avant saturation et comprenez la suppression des anciennes versions. Avec un stockage immuable, le nettoyage peut attendre l’expiration du verrouillage. Si horaires, conservation et blocage se contredisent, l’occupation continuera à augmenter. Dimensionnez avec des observations et prévoyez de quoi corriger l’estimation initiale, plutôt qu’une capacité théorique utilisée jusqu’au dernier gigaoctet.
12. Premier transfert et budget complet
Supposons que 100 Mbps de débit montant soient disponibles pour la sauvegarde. Transférer 1 TB décimal demande environ 22,2 heures dans des conditions idéales : 8 × 10¹² bits divisés par cent millions de bits par seconde. Ce minimum théorique n’est pas une mesure. Trafic partagé, protocoles, limites du prestataire et nouvelles tentatives allongeront le délai.
Planifiez cette première charge en dehors des périodes critiques et recherchez une méthode d’amorçage physique officiellement proposée, si nécessaire. Mesurez ensuite si les changements quotidiens terminent dans la fenêtre prévue. Pour une récupération complète, le débit descendant et la vitesse d’écriture de la destination comptent aussi, ainsi que le redémarrage et la validation des applications.
Séparez au budget logiciel, stockage local, stockage externe, opérations cloud, téléchargements, support et temps d’administration. Prévoyez du matériel de remplacement si le RTO l’exige. Une licence abordable peut participer à un bon plan, mais elle ne finance pas à elle seule les disques, l’hébergement ou la personne qui traitera une alerte.
Fournissez à chaque prestataire le même inventaire, le même volume, la même croissance et les mêmes objectifs. Demandez un coût total sur une période définie et un exercice de restauration inclus. Une proposition sans frais de sortie cloud ni intervention technique n’est pas forcément moins chère : elle peut simplement omettre les prestations indispensables le jour du problème.
13. Un exercice de restauration vraiment utile
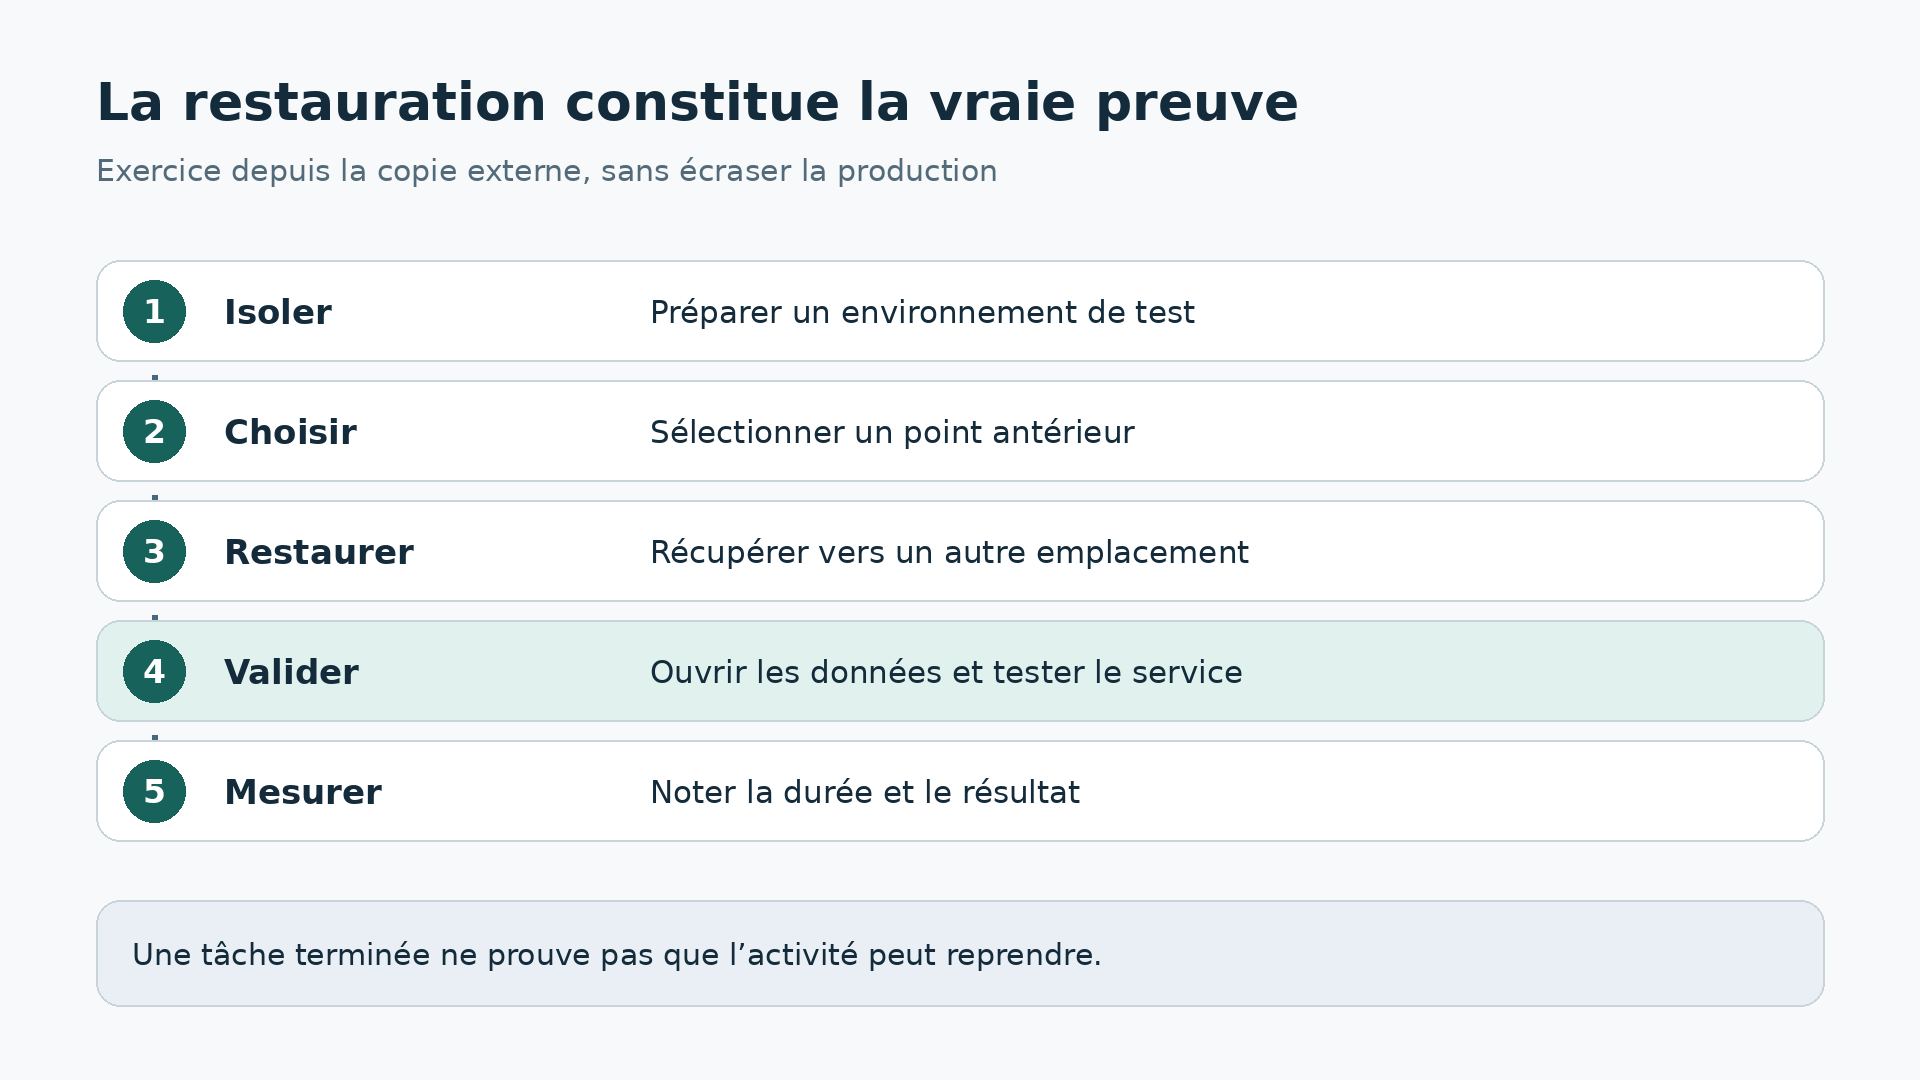
Commencez par un fichier choisi par un utilisateur métier, pas uniquement par le technicien. Restaurez-le ailleurs, conservez l’original et vérifiez contenu, date et permissions. Essayez ensuite un dossier contenant plusieurs formats. N’écrasez pas la production pour prouver qu’un bouton fonctionne : le test doit réduire le risque, pas provoquer un nouvel incident.
La suite doit couvrir une application ou un poste représentatif. Restaurez dans un environnement isolé, sans dupliquer les identités actives ni reconnecter accidentellement un service à la production. Vérifiez l’ouverture de la base, un travail réel de l’utilisateur et la correspondance avec le point choisi. Démarrer une machine ne valide pas le service métier qu’elle héberge.
Simulez enfin la perte du dépôt local et partez de la copie externe. Le chronomètre doit inclure recherche des accès, disponibilité du logiciel, téléchargement et validation fonctionnelle. Notez délais, difficultés et responsables des corrections. Ces faits permettront de confirmer ou de revoir le RTO, au lieu de conserver une estimation optimiste établie pendant l’installation.
Avec restic, check et ses options de lecture vérifient le dépôt sans remplacer une restauration fonctionnelle. La documentation restore détaille cette dernière. Gardez une fiche avec date, point choisi, source, destination alternative, durée, résultat et validation utilisateur. Recommencez après les changements importants, en distinguant intégrité technique, accès aux secrets et utilité réelle des données.
Une vérification technique et une validation métier répondent à des questions différentes. Le technicien peut confirmer que les fichiers sont lisibles ; la personne qui utilise l’application doit confirmer que les informations attendues sont présentes et cohérentes. Faites participer les deux au pilote. Cette coopération évite de découvrir, pendant une interruption réelle, que le dossier récupéré n’était pas le bon.
14. Surveiller aussi les tâches silencieuses
Ne vous contentez pas des courriels de succès. Une tâche désactivée ou un portable absent peut simplement ne plus envoyer de message. Vérifiez l’âge du dernier point valide pour chaque charge et destination, en plus du dernier état d’exécution. Une sauvegarde attendue mais absente doit devenir un incident visible, pas une boîte de réception rassurante.
Nommez un responsable et un remplaçant. Décidez qui reçoit les alertes, quand elles sont examinées et comment escalader plusieurs cycles échoués. Sans personne et délai de réponse, une alarme ne fait que déplacer le problème vers la messagerie. Enregistrez cause, correction et exécution suivante confirmant le rétablissement, pour éviter de fermer un incident sur une simple impression.
Surveillez les changements ordinaires : nouvel utilisateur, dossier déplacé, serveur ajouté, mot de passe renouvelé. Revérifiez la protection après une modification applicative importante. Les accès d’urgence vieillissent aussi : compte désactivé, téléphone perdu ou contact parti peuvent bloquer la reprise. Testez la voie d’authentification alternative sans exposer les secrets et gardez ses instructions accessibles pendant une panne des locaux.
Un tableau de suivi peut rester très simple : service protégé, dernier point local, dernier point externe, anomalie et responsable. L’important est de montrer séparément les deux destinations. Une réussite locale ne doit jamais masquer plusieurs jours de retard à l’extérieur.
15. Déployer par étapes maîtrisables
La première étape consiste à inventorier et convenir des priorités avec les métiers. La suivante est un petit pilote comprenant une restauration avant extension. Ajoutez ensuite destination externe, séparation des accès et protection contre l’effacement. Ne clôturez pas le projet lorsque seule la sauvegarde locale fonctionne : chaque étape doit produire un résultat observable.
Étendez par groupes d’équipements en surveillant durée, capacité et trafic. Conservez la protection précédente jusqu’à validation de la nouvelle pour éviter une période sans sauvegarde. Documentez un retour possible si le pilote manque ses objectifs. Ne supprimez pas précipitamment d’anciens points qui pourraient encore servir à retrouver une version antérieure importante.
Terminez par une récupération depuis l’extérieur et une transmission de la procédure à deux personnes. Elles doivent la trouver sans le serveur en panne. Précisez contacts, ordre de reprise, prérequis, emplacement des secrets et critères de remise en service. Le document doit rester court pour être utilisé sous pression, mais assez précis pour éviter les décisions improvisées.
16. Que faire lorsque l’incident survient
En cas de suspicion de rançongiciel, ne branchez pas automatiquement le disque offline sur une machine affectée et ne restaurez pas sur un environnement toujours compromis. Activez la réponse à incident et demandez une aide spécialisée selon la gravité. Préservez les éléments utiles à l’analyse et coordonnez confinement, évaluation et récupération, sans exposer le dernier exemplaire sain.
Choisissez un point antérieur au problème et validez-le dans un environnement contrôlé. Renouvelez les accès compromis de manière coordonnée, reconstruisez le nécessaire et reprenez les services par priorité. Vérifiez authentification, réseau, application et données. Tout remettre en ligne simultanément peut compliquer le diagnostic autant que la sécurité, alors qu’une séquence maîtrisée facilite les vérifications.
Consignez ensuite les pertes, le délai réel et les faiblesses du plan. Ajustez fréquence, conservation ou infrastructure à partir de ces éléments. Ne réduisez pas l’incident à un achat urgent de disques : la cause principale pouvait être un compte partagé, une alerte ignorée ou une base de données jamais incluse dans le périmètre de sauvegarde.
17. Une bonne règle doit pouvoir se démontrer
Une PME n’a pas besoin de tous les outils cités. Veeam peut convenir à une infrastructure administrée ; Synology peut valoriser un NAS compatible ; restic apporte de la souplesse à une équipe technique ; une application de bureau peut protéger certains postes. Choisissez selon des objectifs vérifiables, les compétences disponibles et un budget complet, pas selon la plus longue liste de fonctions.
Avant de valider, exigez trois démonstrations : retrouver une ancienne version, récupérer hors du site et continuer sans l’administrateur habituel. Si l’une échoue, vous savez où concentrer l’effort suivant. La règle 3-2-1 devient concrète lorsque du travail utile peut être récupéré dans un délai connu, sans faire dépendre toute l’entreprise d’un seul exemplaire.




