 ES
 EN
 FR
 DE
 IT
 PT


Windows 365 frente a Azure Virtual Desktop
Una decisión equivocada sobre escritorios virtuales casi nunca fracasa el primer día. Fracasa seis meses después, cuando un piloto previsible se convierte en un modelo operativo caro, el almacenamiento de perfiles ralentiza cada lunes por la mañana o un parque de Cloud PC aparentemente sencillo carece de un ciclo de vida para las aplicaciones. La pregunta útil no es qué servicio de Microsoft es «mejor», sino qué reparto de responsabilidades encaja con los usuarios, las aplicaciones, los controles de seguridad y el equipo de TI.
Windows 365 Cloud PC empaqueta un escritorio Windows personal como servicio SaaS, con licencia mensual previsible por usuario y una ruta de gestión relativamente sencilla. Azure Virtual Desktop es una plataforma de virtualización de escritorios y aplicaciones en Azure. Admite escritorios personales o agrupados, Windows multisesión y RemoteApp, pero exige diseñar y operar una parte mayor de la arquitectura. Esta guía convierte esa diferencia en una decisión práctica.
- Elige Windows 365 si buscas un Cloud PC personal, persistente y fácil de presupuestar para cada usuario.
- Elige AVD si necesitas compartir capacidad, publicar aplicaciones, ajustar la red de Azure o automatizar el escalado.
- No compares solo precios de catálogo: incluye perfiles, almacenamiento, red, seguridad, soporte, resiliencia y horas de ingeniería.
- Una arquitectura híbrida suele ser más sensata que obligar a todos los perfiles a utilizar la misma plataforma.
- La prueba decisiva es un piloto con usuarios, ubicaciones y aplicaciones representativos, además de métricas y criterios de salida acordados.
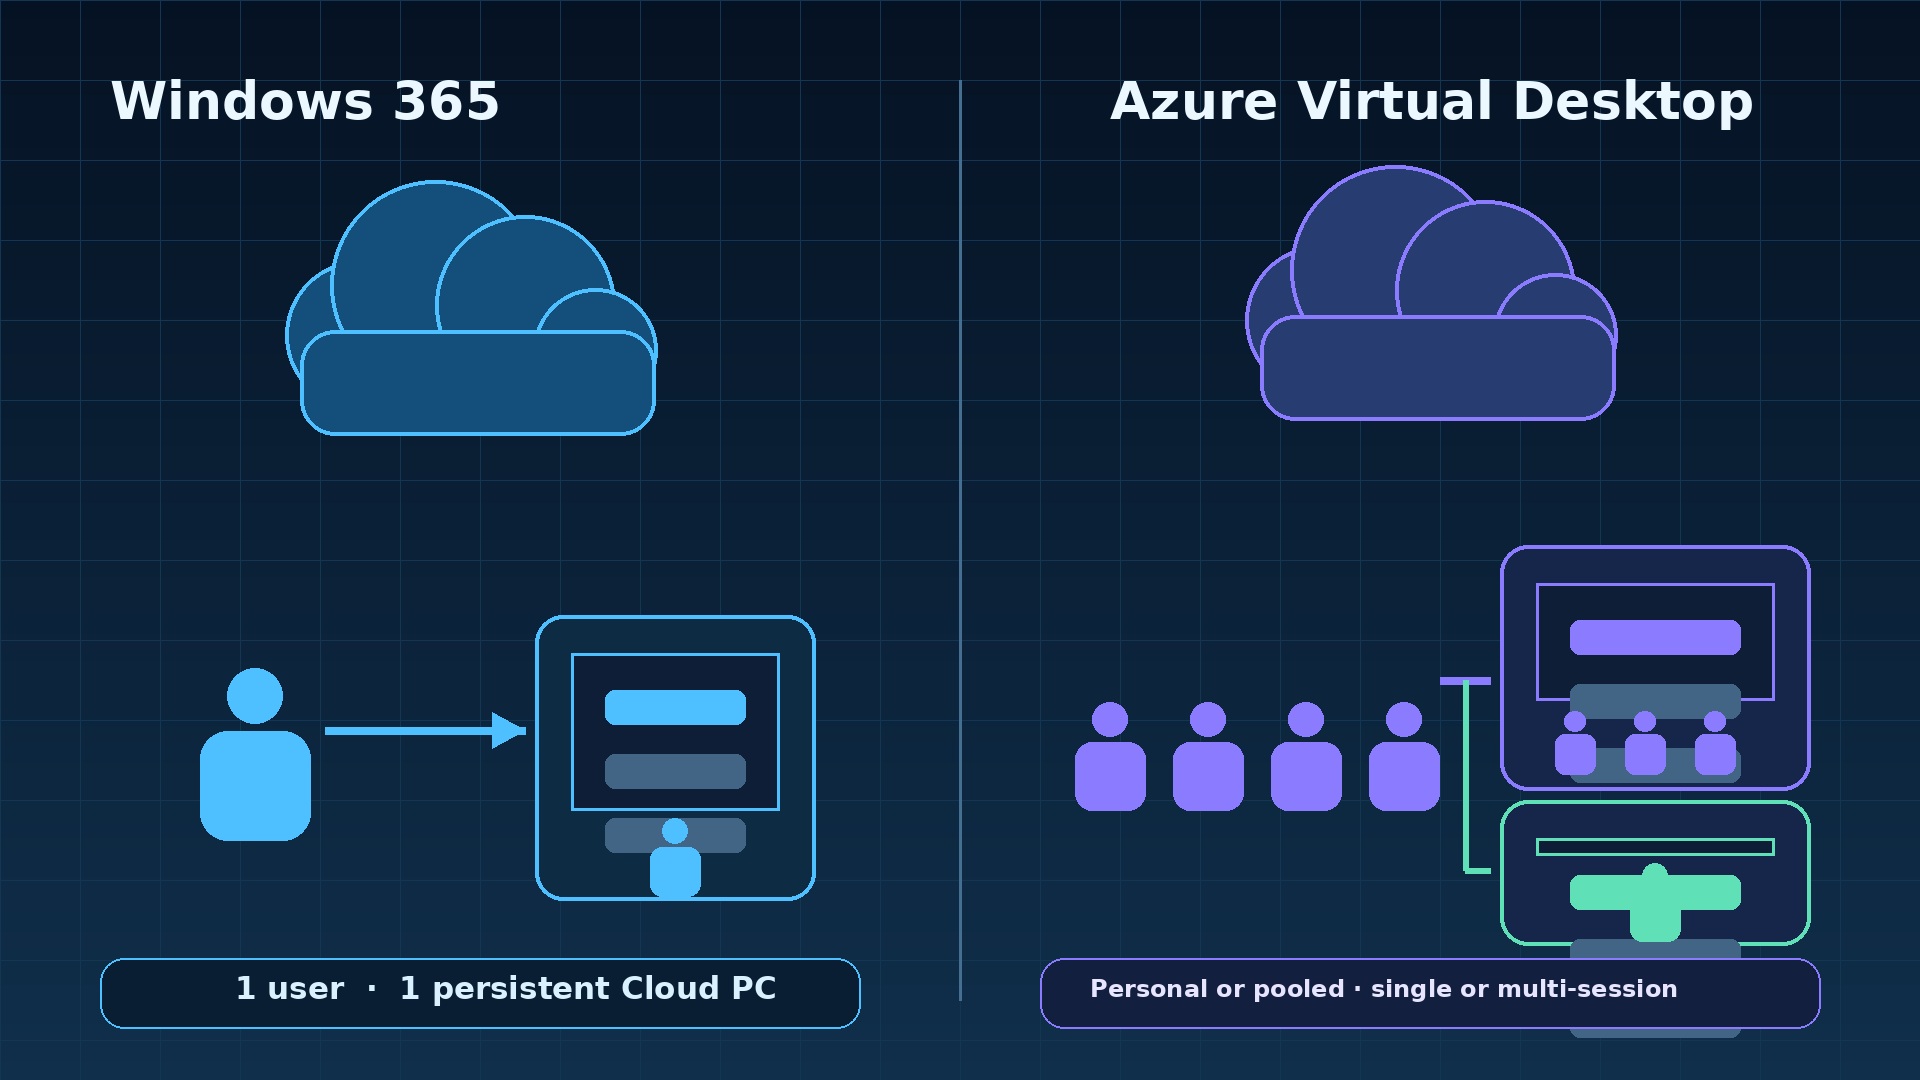
Los dos servicios en una comparación clara
Windows 365 aprovisiona un Cloud PC para un usuario principal. El escritorio es persistente: las aplicaciones, las directivas y el estado del usuario permanecen entre sesiones. Microsoft opera el servicio e incluye los recursos alojados del Cloud PC en la licencia. Los administradores siguen siendo responsables de identidad, políticas de acceso, configuración del dispositivo, aplicaciones, gobierno de datos y soporte, pero no montan un plano de control VDI convencional ni dimensionan un grupo de hosts.
Azure Virtual Desktop, o AVD, es un servicio de Azure con un plano de control administrado por Microsoft. La organización aporta la suscripción de Azure y diseña grupos de hosts, hosts de sesión, imágenes, identidad, red, almacenamiento de perfiles, escalado, supervisión y resiliencia. Un grupo personal puede asignar un host a una persona; un grupo agrupado comparte capacidad. Es posible publicar un escritorio completo o aplicaciones individuales mediante RemoteApp.
| Área | Windows 365 | Azure Virtual Desktop |
|---|---|---|
| Modelo | Cloud PC como SaaS | VDI/PaaS de Azure más recursos operados por el cliente |
| Experiencia habitual | Escritorio personal, persistente y 1:1 | Personal o agrupado; sesión única o multisesión |
| Modelo comercial | Licencia fija por usuario y mes | Derechos de acceso más infraestructura Azure consumida |
| Control | Servicio seleccionado y estandarizado | Control detallado de arquitectura y entrega |
| Operación | Menor carga de plataforma | Más ingeniería de capacidad, imágenes, almacenamiento y resiliencia |
| Aplicaciones | Escritorio personal completo | Escritorio completo o RemoteApp |
Windows 365 es un Cloud PC personal
La relación 1:1 es esencial en Windows 365. El usuario recibe un Cloud PC, no un asiento dentro de un host de sesión compartido. Esto facilita explicar la experiencia, conserva el estado personal y reduce los cálculos de densidad propios de una VDI agrupada. También implica que una licencia asignada a una persona inactiva mantiene un coste real hasta que se recupera o redimensiona. La sencillez cambia el trabajo, pero no elimina el gobierno.
Windows 365 Enterprise encaja de forma natural en organizaciones que ya utilizan Microsoft Intune y controles de identidad empresariales. Admite aprovisionamiento basado en directivas y una integración administrativa más amplia. Windows 365 Business ofrece una vía más simple para pequeñas organizaciones y está limitado a 300 usuarios. No debe elegirse Business solo porque el piloto sea pequeño: hay que valorar el modelo final, la integración de red, la seguridad y la escala probable.
En la semana del 4 de mayo de 2026, Microsoft cambió el nombre de Windows 365 Frontline a Windows 365 Flex; el producto, las licencias y las capacidades no cambiaron con el nuevo nombre. Flex tiene dos modos verificados. En el modo Dedicated, una licencia puede aprovisionar hasta tres Cloud PC personales para usuarios identificados, con una sesión simultánea. En el modo Shared, una licencia aprovisiona un Cloud PC no persistente que un grupo utiliza de forma no simultánea, también con una sesión simultánea. Verifique la disponibilidad y las condiciones vigentes.
AVD es una plataforma para controlar la entrega
AVD resulta especialmente atractivo cuando importan la agrupación o la publicación de aplicaciones. Windows Enterprise multisesión permite que varias personas compartan un host, y el grupo puede crecer o reducirse según la demanda. RemoteApp muestra una aplicación de negocio sin ofrecer un escritorio administrado completo. También existen grupos personales para cargas que requieren recursos dedicados: AVD no es sinónimo de escritorios multisesión no persistentes.
La flexibilidad genera decisiones. Hay que escoger regiones de Azure, familias y tamaños de máquina virtual, zonas o conjuntos de disponibilidad cuando correspondan, almacenamiento, origen de imágenes, tipo de unión, rutas, planes de escalado y anillos de mantenimiento. También hay que recuperar el servicio si fallan el recurso compartido de perfiles, la canalización de imágenes, una dependencia de identidad o la ruta regional hacia la aplicación.
La documentación oficial de Azure Virtual Desktop separa bien el servicio administrado de los recursos que viven en la suscripción del cliente. Mantener visible esa frontera en diagramas y matrices de responsabilidad evita infravalorar el parcheo, la capacidad y el soporte.
Decidir por perfiles de usuario, no por funciones
Empieza por grupos de usuarios. Un desarrollador con excepciones de administrador local, dos pantallas grandes y herramientas persistentes no se parece a un trabajador de tareas que abre tres aplicaciones publicadas durante un turno. Finanzas quizá necesite latencia baja hacia una base de datos en Azure. Un contratista puede exigir aislamiento y baja rápida. Para un directivo, la reconexión previsible desde varios dispositivos puede pesar más que la densidad.
Para cada perfil, registra concurrencia, horario, regiones, aplicaciones, ubicación de datos, picos de CPU y memoria, E/S, periféricos, multimedia, trabajo sin conexión, acceso privilegiado y tolerancia a la recuperación. Añade restricciones contractuales o regulatorias. Después pregunta si la experiencia debe ser personal, si hace falta un escritorio completo y si la capacidad puede compartirse con seguridad.
- Prioriza Windows 365 cuando cada persona necesite un escritorio duradero, la previsibilidad mensual tenga mucho valor y el equipo quiera minimizar la arquitectura VDI.
- Prioriza AVD cuando el caso dependa de agrupación, RemoteApp, red Azure a medida, imágenes especializadas, demanda variable o control de infraestructura.
- Utiliza ambos cuando los trabajadores estables encajen en Cloud PC y los colectivos estacionales, de aplicación única o alto control encajen en AVD.
Crear un modelo de costes que refleje el uso
Windows 365 se pronostica con facilidad porque la configuración elegida produce una suscripción fija por licencia asignada. Pronosticar no equivale a optimizar. Controla asignación, uso real, presión de recursos, ciclo de vida laboral y ajuste del tamaño. Quien agota memoria necesita una configuración mayor; la baja de un empleado exige desaprovisionar; un usuario ocasional podría encajar en un modo Flex si las condiciones y la experiencia son adecuadas.
El coste de AVD parte de los derechos de acceso elegibles y suma el consumo de Azure: proceso de hosts, discos, perfiles FSLogix, copias, red, supervisión, seguridad, construcción de imágenes, recuperación ante desastres y trabajo de soporte. Para usuarios externos existe una opción de precio por usuario en escenarios aplicables, pero tampoco elimina la infraestructura. Verifica siempre la elegibilidad actual.
No compares una tarifa de Windows 365 con la estimación de una sola máquina virtual. La economía de AVD depende del pico de concurrencia, la media, el horario, la densidad y el escalado. Modela un mes tranquilo, el pico normal, un evento comercial y una situación degradada. Incluye capacidad para mantenimiento y fallos. Un diseño eficiente solo con todos los hosts llenos no permite drenar uno con seguridad.
El TCO incluye ingeniería: mantenimiento de imágenes, pruebas de aplicaciones, incidencias de perfil, revisión de escalado, evidencias de seguridad, supervisión y guardias. Windows 365 puede resultar más o menos caro para un perfil, pero a menudo reduce variabilidad y trabajo arquitectónico. AVD puede ser muy eficiente cuando la carga se agrupa bien y la automatización es madura; mal gobernado, solo convierte trabajo oculto en factura Azure.
Ejemplo de comparación sin falsas equivalencias
Imagina 300 empleados: 180 trabajan a diario con un escritorio estable, 80 cubren turnos con una concurrencia máxima de 35 y 40 solo necesitan una aplicación financiera. Comprar 300 Cloud PC idénticos simplificaría la operación, pero pagaría capacidad personal para colectivos que apenas la usan. Llevar a los 300 a un grupo AVD compartido podría reducir el consumo de proceso, aunque introduciría complejidad innecesaria para quienes necesitan estado persistente, complementos propios o rendimiento constante.
Un punto de partida más defendible sería evaluar Windows 365 para los 180 usuarios estables, AVD agrupado para los turnos y RemoteApp para la aplicación financiera. Después hay que medir, no dar por hecho, la densidad por host, la duración de las sesiones, el crecimiento de perfiles, el tráfico de salida y el tiempo de soporte. Añade capacidad de reserva y haz un análisis de sensibilidad con una concurrencia del 80 %, 100 % y 120 % del pico previsto. El resultado no ofrece una regla universal; muestra por qué el perfil de uso cambia tanto el coste como la experiencia.
Licencias: separar acceso e infraestructura
Windows 365 tiene su propia suscripción. Microsoft 365 u Office 365 no crea automáticamente un Cloud PC. Según la edición, pueden existir prerrequisitos y derechos, por lo que deben consultarse las páginas vigentes de producto y requisitos. Nunca presentes Windows 365 como licencia perpetua: es un derecho de servicio continuo vinculado a la configuración Cloud PC o Flex.
AVD posee dos capas. Los usuarios internos necesitan derechos Microsoft 365 o Windows elegibles según las reglas actuales. Por separado, la suscripción de Azure paga hosts, discos, perfiles, red y servicios auxiliares. La guía de licencias de AVD debe revisarse para la población, el sistema operativo y el programa comercial concretos. Una suscripción de aplicaciones Office no cubre automáticamente todos los derechos de virtualización.
La categoría de Office 365 de Licendi permite revisar opciones de productividad adyacentes. Mantén esa compra separada de los derechos de Windows 365 y AVD. Licendi también ofrece software perpetuo legítimo de Microsoft en el mercado secundario para necesidades adecuadas; puede ayudar a estandarizar aplicaciones, pero no sustituye la suscripción Windows 365 ni los derechos y el consumo Azure de AVD.
Identidad y seguridad son compartidas
Parte de Microsoft Entra ID, autenticación multifactor y Acceso Condicional. Decide si se exige dispositivo administrado y conforme, si se permite el navegador, qué ubicaciones o riesgos endurecen el control y cómo se protegen los administradores de emergencia. Separa los roles de escritorio, imagen, publicación, soporte y lectura de seguridad. Propietario de suscripción no es un permiso cotidiano para la mesa de ayuda.
Windows 365 puede aplicar con Intune líneas base, perfiles de configuración, anillos de actualización, seguridad de punto final y aplicaciones. Los hosts AVD también pueden administrarse con Intune en configuraciones compatibles unidas a Microsoft Entra o híbridas, incluidas configuraciones multisesión admitidas. Prueba el significado de cada política: algunos ajustes pensados para una persona por dispositivo se comportan de otra manera en un host compartido.
Protege las rutas de datos además del inicio de sesión. Define portapapeles, unidades, impresoras, USB y capturas según el riesgo del colectivo. Utiliza Defender y la supervisión que correspondan a las licencias y arquitectura. El administrador local debe ser excepcional y temporal. Documenta el acceso de emergencia, porque un fallo de identidad puede bloquear tanto el escritorio como el plano de gestión.
La red determina el rendimiento percibido
La respuesta depende de la ruta completa entre el dispositivo y el servicio, y entre el escritorio y la aplicación. Mide latencia de ida y vuelta, variación y pérdida desde ubicaciones reales. Una sesión rápida hacia un escritorio regional puede sentirse lenta si la base de datos está en otro continente o si todo el tráfico vuelve a un punto central de inspección. Acerca el proceso a los datos y diseña la inspección conscientemente.
Windows 365 ofrece red alojada por Microsoft y opciones de integración empresarial según el modelo. AVD aporta control sobre redes virtuales, DNS, endpoints privados, cortafuegos, rutas y conectividad híbrida. Ese control solo vale si propiedad y diagnóstico están claros. Documenta resolución de nombres, proxy, inspección de certificados, destinos necesarios y ruta alternativa.
RDP Shortpath puede ofrecer en AVD un transporte UDP más directo en configuraciones compatibles. No es magia: cortafuegos, NAT, calidad de servicio y cliente siguen influyendo. Valídalo con hogares, sucursales y movilidad. Supervisa las fases de conexión para distinguir demora de autenticación, intermediación, montaje de perfil y latencia dentro de sesión.
Aplicaciones e imágenes necesitan disciplina
Un Cloud PC persistente invita a que las aplicaciones diverjan usuario a usuario. Evítalo. Define configuración base, propietarios, empaquetado, anillos y reversión. Distribuye con Intune u otro mecanismo controlado, no mediante instalaciones manuales. Decide qué sigue al usuario, qué pertenece a la base y qué exige una configuración especializada.
AVD añade ingeniería de imagen. Mantén una imagen fuente, automatiza su construcción, analízala, prueba aplicaciones, publica versiones y despliega primero en un grupo canario. Drena sesiones antes de sustituir hosts y conserva una imagen de retorno. No actualices hosts al azar hasta acabar con varias variantes indocumentadas. RemoteApp requiere las mismas pruebas de dependencias y regresión.
Revisa también las licencias de aplicaciones. Algunos fabricantes limitan activación en equipos compartidos, prestación de servicios, virtualización o concurrencia. Confirma las reglas, no solo que el instalador termine. Incluye complementos, fuentes, controladores, extensiones, certificados y tareas programadas en el inventario. Estas dependencias suelen frenar más la migración que Windows.
Perfiles: persistencia frente a portabilidad
La persistencia personal de Windows 365 devuelve normalmente al usuario al mismo Cloud PC y reduce la necesidad de mover un perfil completo. OneDrive y la gestión de estado siguen siendo importantes para protección y sustitución. Un escritorio persistente no es una copia de seguridad: una configuración corrupta, ransomware o un borrado pueden persistir perfectamente.
En AVD agrupado, los contenedores de perfil FSLogix suelen guardar el perfil en un VHD o VHDX sobre SMB y lo adjuntan al iniciar sesión. Así el perfil permanece familiar mientras los hosts son reemplazables. Latencia, rendimiento, capacidad, bloqueos, exclusiones antivirus, permisos y región del almacenamiento pasan a formar parte de la experiencia. Un pequeño retraso se multiplica durante cientos de inicios matinales.
Diseña la recuperación del perfil: copias o instantáneas, retención, responsable y separación entre perfil y datos redirigidos. Prueba bloqueos obsoletos, expansión, recurso lleno, fallo regional y corrupción. Mantén exclusiones limitadas. La guía de contenedores FSLogix explica el mecanismo; las pruebas de carga fijan el almacenamiento correcto.
Escalado, capacidad y operación diaria
En Windows 365, la capacidad se gestiona principalmente mediante licencia y configuración. Usa informes y telemetría para localizar Cloud PC limitados o sobredimensionados. Automatiza altas, cambios y bajas, establece plazos para recuperar datos y controla el redimensionamiento. Revisa licencias con frecuencia: el precio fijo premia una asignación precisa, no la propiedad pasiva.
AVD necesita un modelo de capacidad: hosts mínimos, tiempo de arranque, pico de sesiones, límite por host, drenaje y protección frente al apagado. El escalado automático de AVD puede iniciar y detener hosts con un plan; start VM on connect ayuda en ciertos patrones. Prueba tormentas de inicio y mantenimiento, no solo una carga gradual de laboratorio.
Los runbooks deben cubrir pérdida de registro, hosts no disponibles, error de perfil, reversión de imagen, certificado caducado, fallo de escalado, degradación de red y caída de aplicación. Da a soporte visibilidad para hallar la capa que falla. Si todo incidente llega al arquitecto cloud, todavía no existe un servicio operativo.
La resiliencia es más que un SLA
Microsoft diseña capas resilientes, pero el servicio del cliente también depende de identidad, DNS, aplicaciones, archivos, perfiles, redes, dispositivos de seguridad y conexión del endpoint. Define RTO y RPO de extremo a extremo, incluso si el escritorio contiene pocos datos de negocio.
En AVD, distribuye capacidad por dominios de fallo y considera otra región cuando el impacto lo justifique. Replica o reconstruye imágenes, planifica perfiles y datos, y explicita el cambio de grupo de hosts. Máquinas virtuales duplicadas e inactivas no son por sí solas recuperación ante desastres. Prueba DNS, fuentes de usuario, autenticación y aplicaciones desde el lugar alternativo.
En Windows 365, documenta qué resuelve el servicio y qué recupera tu equipo: datos, configuración, identidad, políticas y comunicación. Prueba endpoints y redes alternativos. No prometas cero interrupciones. Un plan creíble define detección, comunicación, modo degradado, prioridades y evidencia de que el escritorio recuperado realiza la tarea empresarial.
Supervisar el recorrido del usuario
Mide éxito de inicio, tiempo de conexión, latencia, desconexiones, presión de recursos y salud de aplicaciones. En AVD añade disponibilidad y registro de hosts, densidad, acciones de escalado, montaje de perfil, rendimiento de almacenamiento y versión de imagen. Azure Virtual Desktop Insights reúne telemetría útil, pero cada panel necesita propietario y umbrales.
Relaciona cambios y síntomas. Un inicio lento después de una política de perfil no se trata como una consulta lenta de base de datos o una red doméstica saturada. Sincroniza horas y etiqueta versiones de imagen, anillos y versiones de aplicación. Crea pruebas sintéticas para aplicaciones críticas. La opinión del usuario también cuenta: una sesión conectada que no imprime un documento obligatorio es un fallo.
La experiencia se pilota, no se supone
Prueba optimización de Teams y multimedia, cámaras, micrófonos, impresoras, escáneres, tarjetas, varias pantallas, alta resolución, idiomas y accesibilidad. Incluye el endpoint y la red más débiles previstos. Mide primer inicio, inicio normal, lanzamiento, reconexión e interacción en hora punta.
Fija expectativas de trabajo sin conexión. El escritorio cloud depende de conectividad aunque algunos archivos sincronicen. Decide qué ocurre en un corte, qué aplicaciones quedan locales y cómo se reconcilian datos. En turnos, prueba relevo y límites de concurrencia. En Cloud PC personales, prueba sustitución rápida del dispositivo sin debilitar Acceso Condicional.
Un marco de decisión defendible
Puntúa cada perfil del uno al cinco en persistencia, potencial de agrupación, necesidad de RemoteApp, previsibilidad, control Azure, especialización, variabilidad, aislamiento y madurez operativa. Pondera antes de nombrar un producto. Registra evidencias e incertidumbres. La matriz no decide por sí sola, pero revela qué conclusiones dependen de supuestos sin probar.
| Escenario | Punto de partida | Motivo |
|---|---|---|
| Trabajadores híbridos estables | Windows 365 | Persistencia personal y operación previsible |
| Centro de contacto estacional | AVD agrupado | Concurrencia y escalado mejoran utilización |
| Una aplicación regulada | AVD RemoteApp | Publicar la aplicación sin escritorio completo |
| Desarrolladores potentes | Pilotar ambos | Persistencia frente a control Azure especializado |
| Turnos con estado personal | Windows 365 Flex Dedicated mode | Cloud PC personales para usuarios identificados con una sesión simultánea por licencia, según las condiciones vigentes |
| Empresa mixta | Catálogo híbrido | Cada perfil justifica un modelo |
Migrar mediante un piloto con criterios de salida
Inventaría usuarios, dispositivos, aplicaciones, dependencias, perfiles, datos, periféricos, rutas y tickets actuales. Selecciona un grupo representativo, no solo voluntarios de TI. Entre veinte y cincuenta personas puede ser útil en una empresa mediana, pero importa más la representación. Incluye ubicaciones difíciles, accesibilidad, hora punta y al menos un flujo crítico.
Define éxito medible: inicio, lanzamiento, latencia, fallos, tickets, tarea completada, controles y envolvente mensual. Obtén una línea base. Ejecuta el destino durante parcheo, un pico y un cambio de ciclo laboral. Conserva una frontera de reversión y decide cuándo retirar duplicados.
- Descubrir perfiles, aplicaciones, licencias y dependencias.
- Diseñar identidad, red, imagen, perfil y recuperación.
- Construir una zona o política similar a producción.
- Pilotar usuarios representativos con métricas.
- Corregir brechas de aplicación, capacidad y soporte.
- Desplegar por oleadas con soporte reforzado.
- Revisar coste y experiencia a 30, 60 y 90 días.
Errores habituales
- Comparar la licencia Windows 365 solo con el precio de una VM AVD.
- Suponer que Microsoft 365 elegible incluye el consumo de Azure.
- Dimensionar AVD para la media sin margen de fallo ni mantenimiento.
- Tratar Cloud PC persistentes como equipos personales sin gestión.
- Ignorar rendimiento y recuperación de FSLogix.
- Mantener una imagen sin versiones y parchear hosts de forma incoherente.
- Aplicar políticas monousuario a multisesión sin probar.
- Prometer todos los periféricos o cero interrupciones.
- Elegir edición por el tamaño del piloto y no por la escala final.
- Olvidar recuperar licencias, retirar acceso y conservar los datos necesarios al dar de baja.
Aplicar una puerta final de preparación para producción
Un piloto satisfactorio todavía no es un servicio preparado. Antes del despliegue amplio, responsables identificados deben aprobar identidad, red, aplicaciones, perfiles, capacidad, recuperación, supervisión, soporte y evidencias de licencia. Confirma que los costes se han medido, no deducido; que se ha probado un host fallido y una ubicación con conectividad deficiente; y que la mesa de ayuda puede identificar la capa averiada sin depender siempre del arquitecto.
Registra cada excepción con propietario, riesgo aceptado y fecha de caducidad. Comprueba que las cuentas de emergencia funcionan, las alertas llegan a una persona, la imagen dispone de reversión y el almacenamiento de perfiles tiene una recuperación probada. El procedimiento de baja debe retirar acceso, recuperar licencias y conservar únicamente los datos exigidos. La aprobación final ha de quedar fechada, vinculada a evidencias y repetirse después de cualquier cambio material. Esta puerta ofrece a seguridad, finanzas y operaciones una definición común y verificable de «listo».
Conclusión
Windows 365 destaca cuando un escritorio personal y persistente y un modelo operativo previsible pesan más que el control detallado de infraestructura. AVD destaca cuando agrupación, RemoteApp, eficiencia multisesión, arquitectura Azure a medida o demanda variable justifican la ingeniería. Muchas empresas no deberían imponer una sola respuesta a todos.
Decide con datos medidos, un TCO completo y un piloto parecido a producción. Separa las capas de licencias, diseña identidad y recuperación de extremo a extremo y dota a operaciones de diagnóstico. La decisión durará más que una lista de funciones y será más fácil de explicar cuando cambien coste, seguridad o demanda.
Preguntas frecuentes
¿Windows 365 es lo mismo que Azure Virtual Desktop?
No. Windows 365 es un servicio SaaS de Cloud PC personal y persistente. AVD es una plataforma Azure para escritorios personales o agrupados y RemoteApp, con infraestructura operada por el cliente.
¿Qué opción es más barata?
Ninguna siempre. Compara licencias asignadas con derechos AVD, proceso, almacenamiento, red, supervisión, resiliencia y trabajo operativo bajo patrones reales.
¿AVD puede ofrecer un escritorio personal?
Sí. Un grupo personal asigna un host al usuario. AVD también admite grupos agrupados y multisesión.
¿Microsoft 365 incluye Windows 365?
No. Windows 365 es independiente. Algunas licencias pueden aportar derechos AVD, pero la infraestructura Azure se factura aparte.
¿Qué ocurrió con Windows 365 Frontline?
Microsoft lo renombró Windows 365 Flex en la semana del 4 de mayo de 2026. El cambio de nombre no modificó el producto, las licencias ni sus capacidades. Flex ofrece el modo Dedicated para usuarios identificados con Cloud PC personales persistentes y el modo Shared para que un grupo utilice un Cloud PC no persistente de forma no simultánea.
¿AVD necesita FSLogix?
No en toda topología, pero sus contenedores son habituales cuando el perfil debe seguir al usuario entre hosts agrupados o reemplazables.
¿Intune puede administrar ambos?
Sí, en configuraciones compatibles. Windows 365 Enterprise usa Intune y también pueden inscribirse hosts AVD admitidos de sesión única o múltiple.
¿Una organización puede utilizar ambos?
Sí. Windows 365 puede cubrir escritorios personales estables y AVD cargas agrupadas, estacionales, RemoteApp o muy personalizadas.




