 ES
 EN
 FR
 DE
 IT
 PT


La regla 3-2-1 de backup: cómo aplicarla en una pyme con software real
El problema de muchas copias de seguridad no aparece cuando se crean, sino cuando alguien necesita recuperarlas. La carpeta estaba incluida, pero no la base de datos. El disco funcionaba, pero se quedó conectado durante el ataque. La nube guardaba los documentos, pero nadie conservaba las credenciales fuera del ordenador averiado. Tener archivos duplicados y poder volver a trabajar son cosas distintas.
La regla 3-2-1 ayuda a ordenar ese problema sin convertir una pequeña empresa en un centro de datos. No obliga a contratar una marca concreta ni a comprar tres servidores. Obliga a pensar dónde vive cada copia, qué incidente puede destruirla y cómo recuperar una versión útil. Después llegan el programa, el almacenamiento y las pruebas.
Vamos a recorrer una implantación posible para una pyme, con Veeam, Synology, restic y una opción de escritorio como Ashampoo Backup Pro. Son rutas alternativas, no una lista de compras que debas acumular. El ejemplo es didáctico: no presentamos mediciones de laboratorio ni prometemos que una configuración sirva para cualquier empresa.
1. Qué significa realmente la regla 3-2-1
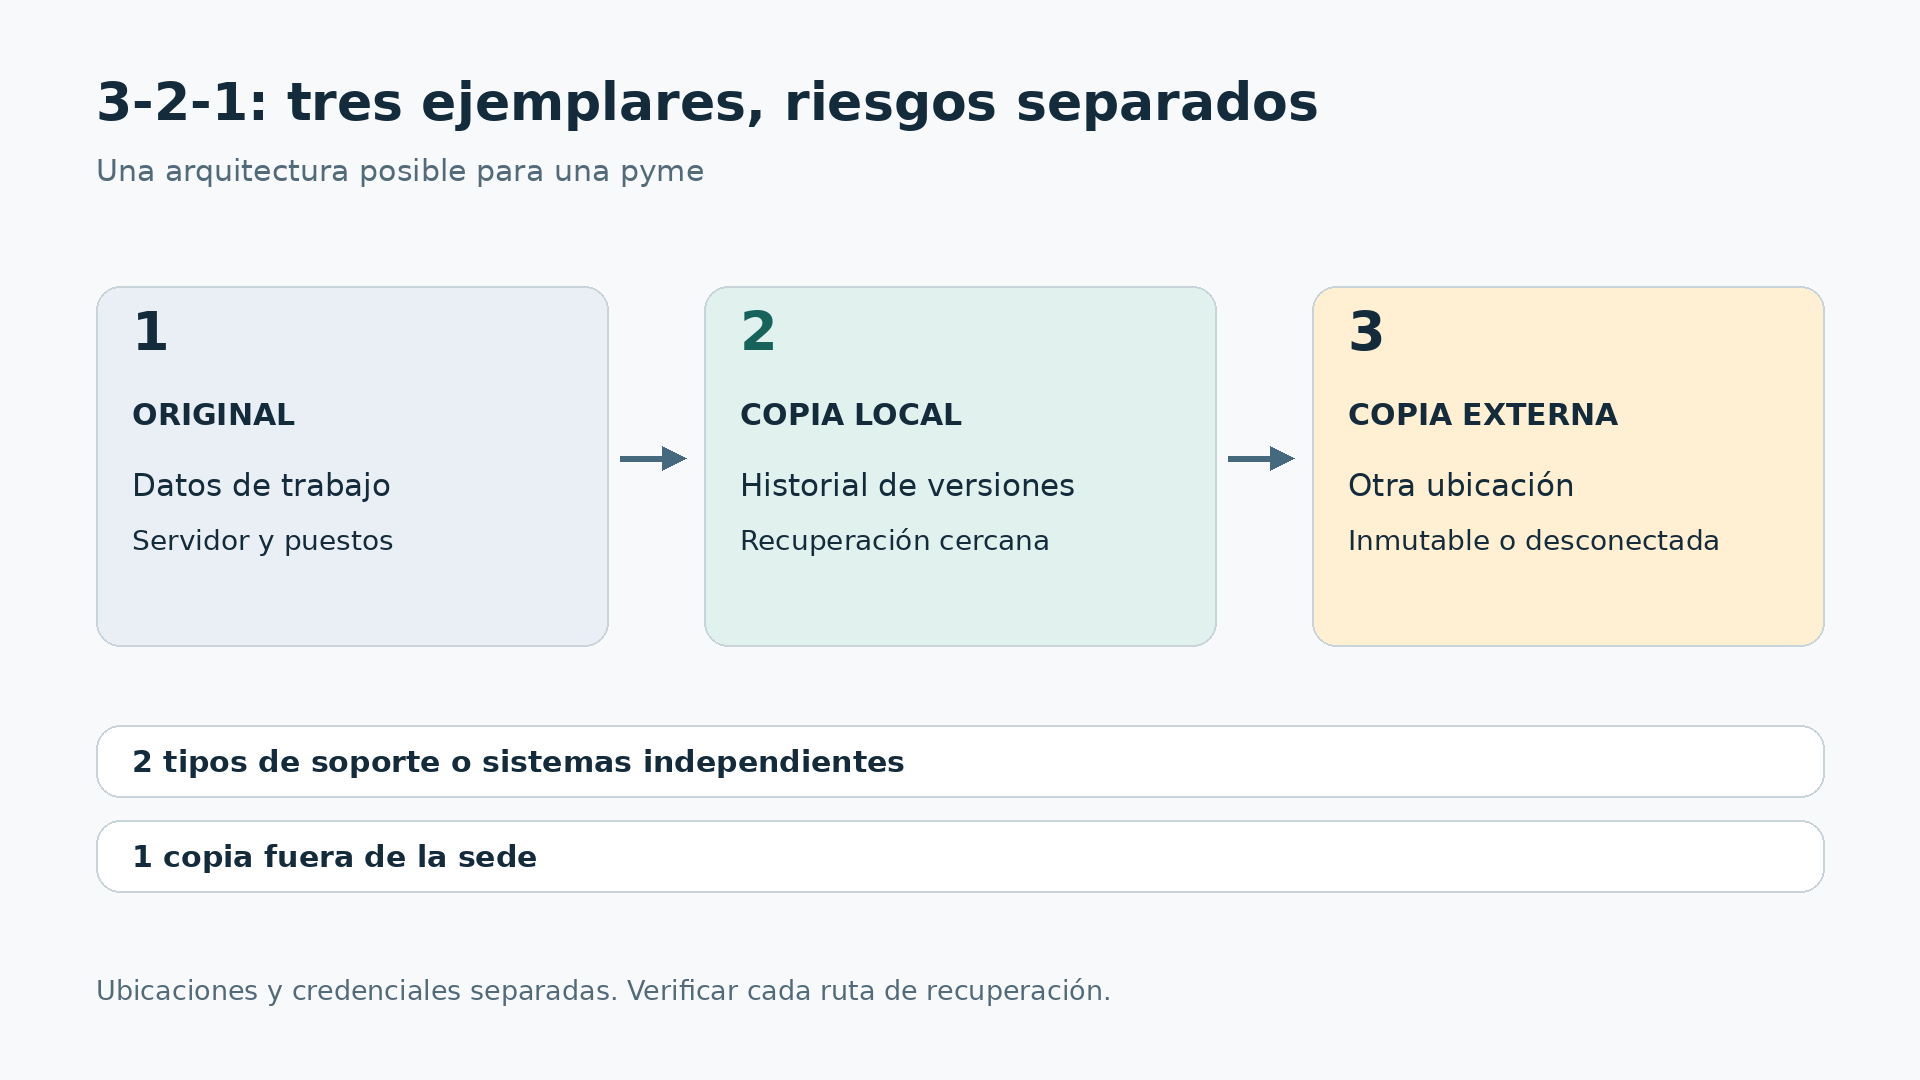
El tres significa disponer de tres ejemplares de los datos: el original de trabajo y dos copias de seguridad. El dos pide repartirlos entre dos tipos de soporte o sistemas de almacenamiento con fallos suficientemente independientes. El uno exige que al menos una copia esté fuera de la ubicación principal. No son tres copias adicionales al original, aunque puedas decidir conservar más.
Imagina los documentos en un servidor, una copia versionada en un repositorio local separado y otra en almacenamiento externo. Si se avería el servidor, recuperas desde el repositorio cercano. Si un incendio afecta a la oficina, utilizas la copia externa. La segunda recuperación probablemente será más lenta; por eso interesa conservar ambas rutas en lugar de elegir entre comodidad local y distancia geográfica.
Dos carpetas del mismo disco no cumplen la separación. Dos discos en la misma caja tampoco resuelven el robo de esa caja. Incluso dos proveedores pueden compartir un punto débil si un único administrador tiene permiso para borrarlo todo. Cuenta soportes, ubicaciones y credenciales; después pregunta qué seguiría disponible al perder cada uno.
El planteamiento moderno añade protección frente al borrado malicioso. Veeam describe la ampliación 3-2-1-1-0: una copia desconectada, aislada o inmutable y verificación sin errores pendientes. Ese cero no es una garantía comercial de recuperación perfecta; es un objetivo de comprobación continua.
2. Lo que no debes contar como una copia independiente
RAID ayuda a mantener un sistema disponible ante determinados fallos de discos. No conserva por sí solo una versión anterior cuando alguien elimina una carpeta, cuando una aplicación corrompe información o cuando el ransomware cifra los documentos. Un NAS con discos redundantes puede ser un buen destino de backup; la redundancia interna no sustituye el backup de ese NAS.
La sincronización también tiene otro propósito: mantener ubicaciones al día. Si se propaga una eliminación o un cifrado, las dos ubicaciones pueden acabar igual de mal. Algunas plataformas incorporan papelera, historial y restauración; hay que revisar sus límites reales. No las descartes, pero tampoco las contabilices automáticamente como una copia independiente con la retención que necesita tu empresa.
Las instantáneas son útiles para regresar rápidamente a un estado anterior. Cuando dependen del mismo equipo, del mismo conjunto de discos y de la misma cuenta administrativa, comparten riesgos con el original. Una instantánea local puede complementar el plan; para considerarla parte de la protección externa necesitas otro destino y una política compatible de conservación y acceso.
Una comprobación sencilla descubre muchos errores: escribe una frase por copia indicando dónde está, quién puede borrarla y hasta qué fecha permite retroceder. Si dos frases describen prácticamente la misma dependencia, todavía no tienes la independencia que parecía mostrar el dibujo. El número de iconos importa menos que los fallos que soporta el conjunto.
3. Empieza por el trabajo que no puedes perder
Antes de instalar nada, reúne a quien lleva administración, operaciones y soporte. Pregunta qué información impediría facturar, entregar pedidos o atender clientes. El inventario suele incluir documentos compartidos, base de datos de gestión, archivos locales de ciertos puestos, correo, aplicaciones alojadas y configuraciones de red. Anota también quién es responsable de cada sistema.
Separa los datos de las herramientas necesarias para abrirlos. Recuperar una carpeta de contabilidad no basta si falta el programa compatible, su configuración o el procedimiento de restauración de la base de datos. Guarda instaladores autorizados, instrucciones, inventario de versiones y datos de contacto del soporte. Las contraseñas y claves de cifrado necesitan un depósito seguro independiente, no una nota dentro de la única copia.
Incluye los servicios contratados. Tener Microsoft 365, Google Workspace o un programa de gestión en la nube no responde por sí solo a cuánto historial puedes recuperar, cómo exportarlo o qué ocurre al perder acceso a la cuenta. Revisa cada servicio y elige una solución de protección compatible cuando la recuperación ofrecida no cubra tus necesidades.
Termina el inventario con una decisión explícita: qué entra, qué queda fuera y por qué. Las exclusiones ahorran espacio, pero una carpeta omitida por accidente no es una optimización. Pide al responsable del proceso que valide la lista; el técnico no siempre sabe dónde guarda realmente los presupuestos el equipo comercial.
Conviene registrar también el orden de las dependencias. Si la gestión necesita una base de datos y un servicio de autenticación, recuperar primero la interfaz no devolverá el trabajo. Una pequeña tabla que relacione servicio, datos, responsable y dependencia puede ahorrar horas de preguntas cuando todo el mundo está esperando una respuesta.
4. RPO y RTO sin lenguaje de consultoría
El RPO expresa cuánta información reciente puedes permitirte perder. Si aceptas perder como máximo cuatro horas de trabajo, necesitas puntos recuperables con esa frecuencia o mejor. Una copia nocturna no cumple ese objetivo durante toda la jornada. Además, el objetivo se mide sobre copias terminadas y utilizables, no sobre la hora programada para empezar.
El RTO expresa cuánto tiempo puedes permanecer sin el servicio. Incluye detectar el problema, decidir qué recuperar, conseguir equipo, descargar datos, restaurar y comprobar que la aplicación funciona. Decir que una herramienta restaura archivos rápidamente no demuestra que la empresa pueda volver a facturar dentro de dos horas.
Para nuestro ejemplo fijaremos un RPO de cuatro horas para documentos y un RTO de ocho horas para volver a operar con lo esencial. Son decisiones hipotéticas, no recomendaciones universales. Una clínica, una fábrica o una tienda con actividad continua puede necesitar objetivos distintos. La base de datos tendrá su propia estrategia coherente con la aplicación.
Hay otro matiz importante: si la copia externa solo se actualiza cada noche, su RPO ante la pérdida completa de la oficina será peor que el local. Escríbelo. Un único indicador verde puede ocultar esa diferencia. El negocio debe conocer cuánto perdería en una avería pequeña y cuánto en un desastre que deje inutilizable toda la sede.
5. Un ejemplo completo para una empresa pequeña
Pensemos en una distribuidora con doce empleados, ocho puestos Windows, un servidor de archivos y una aplicación de gestión. Hay 1 TB de información protegida y cambian aproximadamente 20 GB diarios. Estas cantidades sirven para hacer cuentas; el consumo real dependerá de versiones, compresión, cifrado, archivos abiertos y crecimiento.
Los originales permanecen en los sistemas de producción. Un repositorio local dedicado recibe las copias para acelerar recuperaciones habituales. Una segunda copia viaja a otra ubicación o a un servicio de almacenamiento compatible. Esa copia externa dispone de protección contra borrado mediante una implementación inmutable validada o mediante una rotación de discos cifrados que se desconectan físicamente.
No necesitamos que todos los puestos guarden una imagen completa cada cuatro horas. Podemos priorizar documentos centralizados y proteger los equipos difíciles de reconstruir mediante imágenes menos frecuentes. La selección depende del inventario. Si un portátil conserva datos únicos y pasa varios días fuera, el plan debe contemplar cuándo se conecta y cómo comprueba que ha terminado su copia.
El responsable revisa cada mañana la última ejecución local, la última externa y las incidencias abiertas. Otra persona conoce el procedimiento de recuperación. Así evitamos que el plan dependa de un empleado disponible a cualquier hora. La arquitectura aporta independencia técnica; el reparto de responsabilidades añade continuidad humana.
6. Ruta Veeam: cuando hay servidores y máquinas virtuales
Veeam Backup & Replication encaja como candidato cuando necesitas gestionar protección de servidores o máquinas virtuales desde una consola. El primer paso no es activar todas las opciones: es comprobar que la versión, la edición y las cargas concretas figuran en la documentación compatible. Agentes, aplicaciones, hipervisores y repositorios no tienen requisitos intercambiables.
Una implantación básica separa el trabajo que crea la primera copia del que mantiene una copia adicional. La documentación de Backup Copy explica este segundo mecanismo. Configura origen, destino, retención y horario; después revisa que realmente aparezcan puntos restaurables en el repositorio externo. Copiar manualmente algunos archivos de una cadena no equivale a diseñar un trabajo de copia soportado.
Para un laboratorio o un entorno pequeño puedes estudiar Community Edition, cuyo límite anunciado es de diez cargas. No significa diez empleados ni cobertura gratuita de cualquier servicio. Comprueba cómo se cuentan tus cargas y las restricciones vigentes; no presupongas que todas las funciones de automatización, soporte o uso por proveedores están incluidas.
Si necesitas inmutabilidad, selecciona un repositorio admitido y configura sus requisitos específicos. No basta con llamar «seguro» a un recurso compartido. Y no publiques directamente el almacenamiento de copias en Internet: diseña el acceso con tu proveedor técnico y limita las cuentas capaces de administrarlo. El resultado debe poder explicarse y recuperarse sin depender de la memoria del instalador.
7. Ruta Synology: aprovechar un NAS compatible
Si la empresa ya dispone de un Synology adecuado, Active Backup for Business merece una evaluación. Permite centralizar tareas de protección de distintos entornos compatibles. Verifica el modelo, DSM, el sistema de archivos y los requisitos de los equipos; que un aparato lleve la marca Synology no implica que admita cualquier paquete o función.
Distingue dos trabajos diferentes: proteger los equipos hacia el NAS y proteger la información del NAS hacia otro destino. Para carpetas y datos compatibles, Hyper Backup ofrece rutas de copia externas. La conservación de un repositorio de Active Backup requiere seguir el procedimiento específico soportado: no presupongas que cualquier tarea de Hyper Backup sobre cualquier carpeta lo convierte en un repositorio recuperable.
Antes de comprar, pide que te enseñen la recuperación completa del diseño propuesto: desde el segundo destino hasta un NAS o entorno de reemplazo, y desde ahí hasta el archivo o equipo final. Esa prueba descubre requisitos que no aparecen en una lista breve de funciones, como capacidades del destino, versiones del paquete y pasos para volver a asociar tareas.
Las funciones inmutables también dependen de modelos y configuraciones concretas. La explicación de Synology sobre copias inmutables ayuda a entender sus distintas capas, pero no permite trasladarlas a todos los NAS. Si tu equipo no admite la protección prevista, cambia el diseño, no el significado de «inmutable».
8. Ruta restic: flexible, pero necesita administración
restic es una alternativa de código abierto para quien dispone de conocimientos de administración y quiere respaldar archivos en repositorios locales o remotos. Su licencia BSD de dos cláusulas permite un uso amplio, incluido el empresarial, con sus condiciones. Eso no incluye alojamiento gratuito, soporte contratado ni una consola de gestión que alguien mantenga por ti.
El programa cifra el repositorio y trabaja con instantáneas de los archivos respaldados. La documentación de repositorios detalla destinos y gestión de contraseñas. Define una cuenta específica, un almacenamiento separado y un mecanismo seguro para que la tarea programada obtenga sus secretos. No pegues credenciales en documentos compartidos ni en comandos que acabarán registrados.
Un flujo razonable consiste en inicializar el repositorio, ejecutar una copia de una carpeta de prueba, listar sus instantáneas y restaurar un archivo en otra carpeta. Después se añaden programación, alertas y retención. No empieces por automatizar borrados: primero demuestra que puedes leer lo guardado y que las exclusiones son correctas.
Hay límites importantes. Una copia de archivos no es automáticamente una imagen arrancable ni una copia consistente de una base de datos abierta. Para esta última, usa exportaciones o mecanismos compatibles con la aplicación. Además, cifrado no significa inmutabilidad: si las credenciales permiten borrar el repositorio, un atacante puede destruir datos aunque no consiga descifrarlos.
Para obtener independencia, utiliza un segundo repositorio o un mecanismo de copia soportado, con credenciales y retención revisadas. Evita sincronizar a ciegas un repositorio mientras está cambiando y asumir que el resultado será consistente. El destino remoto debe pasar su propia verificación y restauración; un proceso de transferencia terminado solo demuestra que hubo una transferencia.
9. Un puesto Windows: dónde encaja Ashampoo Backup Pro
Para un equipo individual puede tener sentido una herramienta de escritorio más sencilla. La oferta verificada de Ashampoo Backup Pro 27 en Licendi corresponde a la versión 27 para un PC, con pago único para esa versión. No debe confundirse con una suscripción de varios dispositivos ni con una licencia de servidor.
Las especificaciones oficiales de Backup Pro 27 contemplan copias de archivos, particiones y medio de rescate. Comprueba los requisitos exactos antes de elegirlo: Windows Server y procesadores ARM quedan fuera, y el fabricante excluye particiones o dispositivos de almacenamiento de 8 TB o más. No conviertas un programa de escritorio en la solución de toda la infraestructura por compartir la palabra «backup».
El destino en la nube necesita una cuenta compatible y capacidad suficiente; no damos por incluida una cuota de almacenamiento. En una compra empresarial confirma por escrito los derechos aplicables al despliegue y la edición suministrada. Que el programa se active no demuestra por sí solo cuántas instalaciones o tipos de uso permite el contrato.
También puedes necesitar reconstruir el sistema operativo. Conserva las condiciones de tus licencias existentes y comprueba su recuperación antes de comprar nada nuevo. La ficha de Windows 11 Pro sirve para consultar opciones si realmente debes renovar un puesto; comprar Windows no aporta una copia de seguridad ni garantiza trasladar cualquier licencia anterior a otro equipo.
10. Cómo construir una copia externa que sobreviva
La distancia protege frente a incidentes físicos, pero no necesariamente frente a un administrador comprometido. Si la misma cuenta puede borrar producción, repositorio local y almacenamiento externo, el atacante dispone de una ruta común. Separa identidades, limita permisos y activa autenticación multifactor donde esté disponible. Guarda el acceso de emergencia fuera de los sistemas que pretendes recuperar.
Inmutabilidad significa que determinados datos no pueden modificarse o eliminarse durante un periodo definido, conforme al mecanismo utilizado. Verifica qué queda bloqueado, quién puede cambiar políticas, cómo se aplica a nuevas versiones y qué ocurre con la cuenta o el contrato. No actives retenciones largas sobre datos de prueba sin entender sus costes y posibilidades de eliminación.
La alternativa desconectada puede ser una rotación de discos cifrados. Un disco recibe la copia, se comprueba, se expulsa correctamente y se guarda en otra ubicación autorizada; otro cubre el siguiente ciclo. La tarea necesita responsables y registro. Un disco permanentemente enchufado, aunque esté dentro de un cajón, no está desconectado.
CISA recomienda conservar copias offline y probar su recuperación en su guía contra el ransomware. Tómalo como una capa más: los backups no impiden una filtración de datos ni sustituyen actualizaciones, protección de accesos y respuesta al incidente. Recuperar después no evita todo el daño ocurrido antes.
11. Frecuencia, retención y espacio: tres decisiones distintas
La frecuencia decide cada cuánto se crea un punto. La retención decide cuánto tiempo permanece disponible. La capacidad decide cuántos puntos caben de verdad. Una tarea cada cuatro horas con conservación de un solo día puede ser insuficiente si descubres una eliminación dos semanas después. Más ejecuciones no arreglan una ventana histórica demasiado corta.
Como punto de partida didáctico puedes estudiar treinta días de historial diario y doce puntos mensuales, adaptando el esquema a cada herramienta. No es una obligación legal ni una receta universal. La empresa debe justificar sus plazos según utilidad, confidencialidad, contratos y requisitos aplicables. Evita conservar datos indefinidamente solo porque todavía queda espacio.
Con 1 TB inicial y 20 GB de cambios diarios, treinta días añaden unos 600 GB de cambios antes de considerar compresión, deduplicación y la estructura del producto. No significa que un disco de 1,6 TB baste: faltan margen operativo, crecimiento, metadatos, puntos mensuales y posibles copias completas. Mide el consumo real durante el piloto.
Programa avisos antes de agotar capacidad y comprueba cómo elimina versiones el producto. En un destino inmutable, la limpieza puede tener que esperar al vencimiento del bloqueo. Si retención, tareas y bloqueo se contradicen, el almacenamiento seguirá creciendo. Haz las cuentas con datos observados y reserva presupuesto para corregir el dimensionamiento.
12. La primera subida y el presupuesto sin cifras inventadas
Supongamos una conexión con 100 Mbps de subida disponibles para el backup. Transferir 1 TB decimal requiere unas 22,2 horas en condiciones ideales: 8 × 10¹² bits divididos entre cien millones de bits por segundo. Es un mínimo teórico, no una medición; tráfico compartido, protocolos, límites del proveedor y reintentos alargarán el proceso.
Planifica esa primera carga fuera de periodos críticos y comprueba si existe una opción admitida de carga inicial física. Después mide si los cambios diarios terminan dentro de la ventana prevista. Para recuperar todo, importa la velocidad de descarga y escritura del destino de restauración, además del tiempo necesario para volver a poner en marcha las aplicaciones.
El presupuesto debe separar software, almacenamiento local, almacenamiento externo, operaciones de nube, descargas, soporte y horas de administración. Añade equipo de sustitución cuando el RTO lo exija. Una licencia asequible puede formar parte de un buen plan; una licencia por sí sola no paga el almacenamiento ni garantiza que alguien atienda una alerta.
Para comparar propuestas, entrega a cada proveedor el mismo inventario, volumen, crecimiento y objetivos. Pide un coste total para un periodo definido y un ejercicio de recuperación incluido. Si una propuesta omite el tráfico de salida o la intervención técnica, no es necesariamente más económica: quizá está dejando fuera precisamente la parte que necesitarás durante el incidente.
13. Una prueba de restauración que sí aporta confianza
Empieza por un archivo elegido por una persona del negocio, no solo por el técnico. Recupéralo en una ubicación alternativa, conserva el original y comprueba contenido, fecha y permisos. Después prueba una carpeta con varios tipos de documentos. No sobrescribas producción para demostrar que el botón de restaurar funciona.
La siguiente prueba debe cubrir una aplicación o un equipo representativo. Recupera en un entorno aislado, sin duplicar identidades activas ni conectar servicios restaurados a la red de producción por accidente. Comprueba que la base de datos abre, que el usuario puede trabajar y que los datos corresponden al punto elegido. Encender una máquina no equivale a validar su servicio.
Por último, simula la pérdida del repositorio local y recupera desde la copia externa. Incluye la búsqueda de credenciales, el acceso al software, la descarga y la validación funcional en el cronómetro. Anota tiempos, problemas y responsables de resolverlos. Esa medición permitirá defender o corregir el RTO con hechos.
En restic, check y sus opciones de lectura ayudan a verificar el repositorio, pero no sustituyen una restauración funcional. La documentación de restore explica la recuperación. Con cualquier producto distingue integridad técnica, disponibilidad de los secretos y utilidad real del dato recuperado.
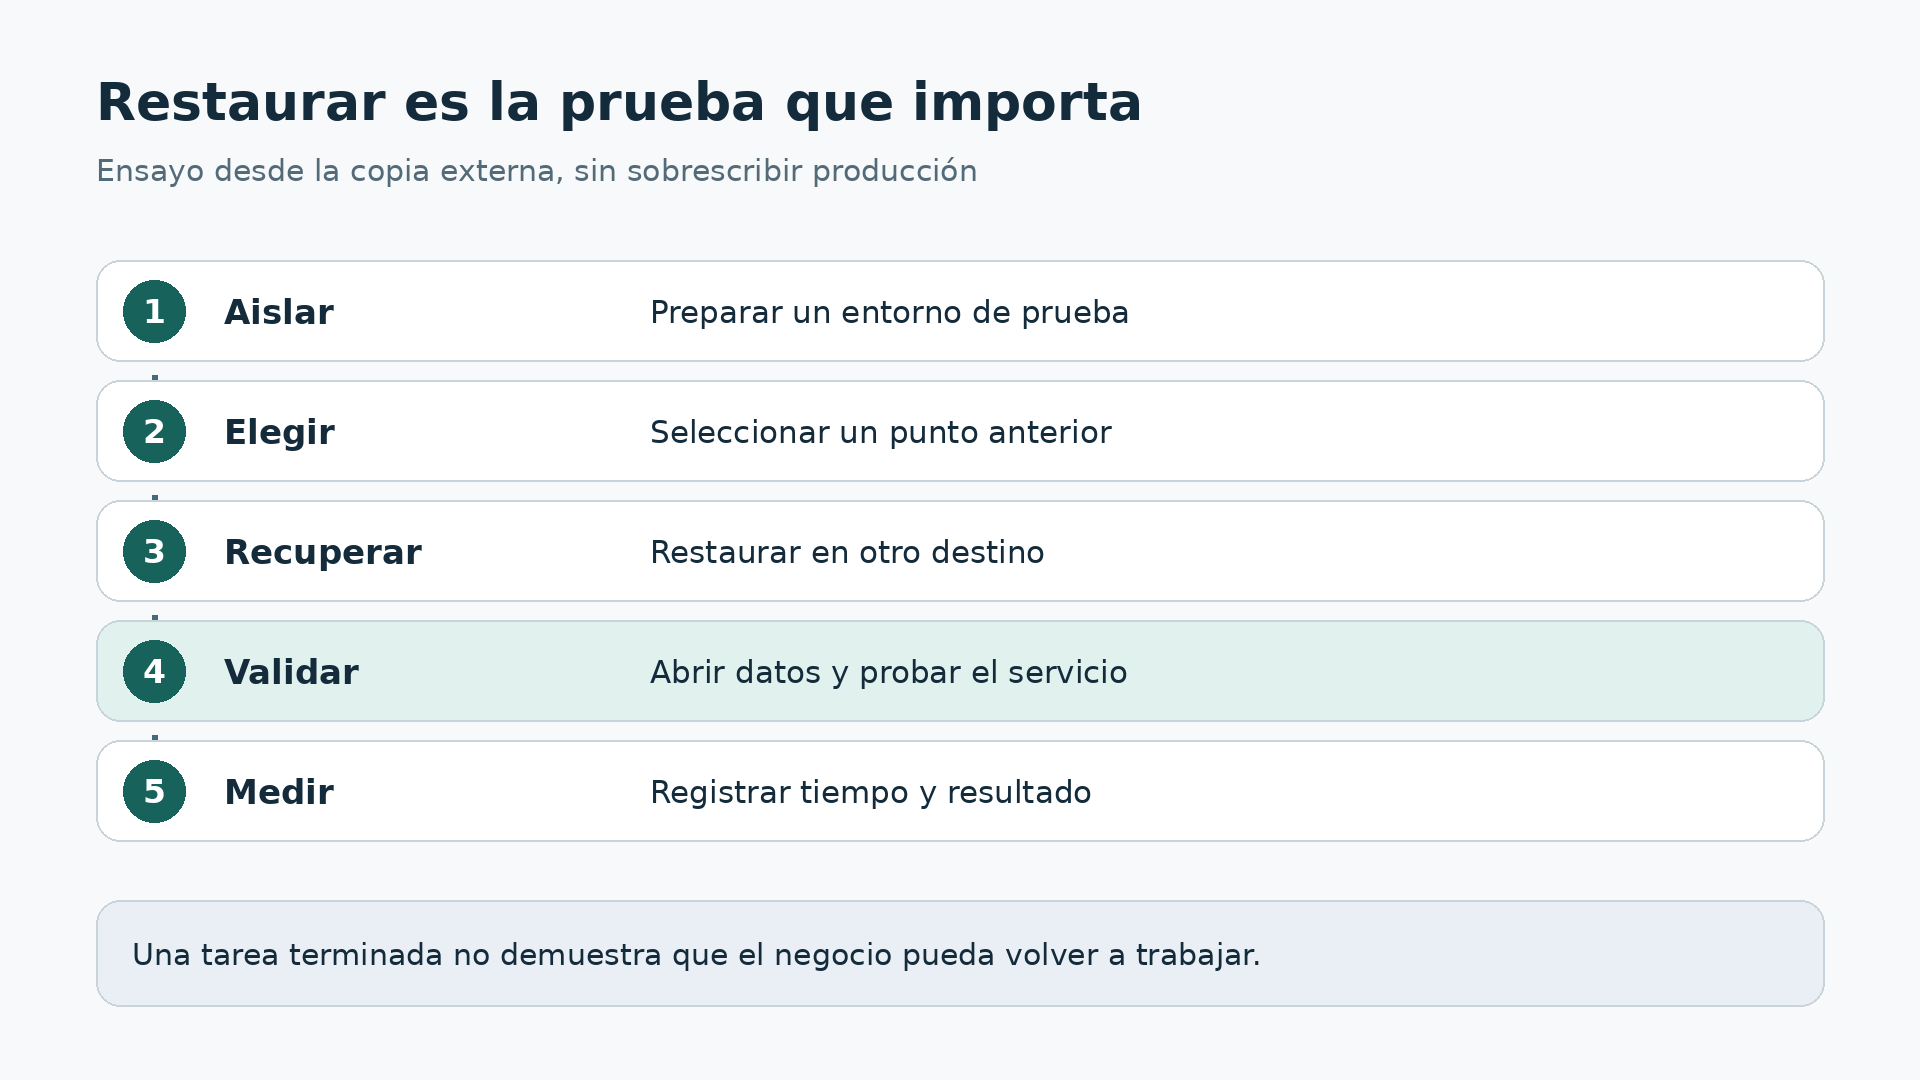
Guarda una ficha de cada ejercicio: fecha, punto elegido, sistema de origen, destino alternativo, duración, resultado y aceptación del usuario. No hace falta un informe extenso. Esa ficha permite distinguir una prueba real de una casilla marcada y comprobar si las últimas modificaciones han empeorado la recuperación. Repite el ejercicio después de cambios importantes.
14. Supervisión: el silencio también puede ser una incidencia
No te conformes con recibir correos de éxito. Una tarea desactivada o un portátil que nunca se conecta pueden dejar de enviar mensajes. Comprueba la antigüedad del último punto válido para cada carga y destino, además del estado de la ejecución. La ausencia de una copia esperada debe generar una incidencia visible.
Asigna un responsable principal y un sustituto. Establece quién recibe avisos, cuándo se revisan y cómo se escala una copia fallida durante varios ciclos. Una alarma sin persona y plazo de respuesta solo traslada el problema al buzón. Mantén un registro sencillo con la causa, la corrección y la ejecución posterior que confirma la solución.
Revisa también cambios normales: un usuario nuevo, una carpeta distinta, un servidor añadido o una contraseña rotada. Son causas frecuentes de huecos silenciosos. Cuando se modifica una aplicación importante, comprueba de nuevo su procedimiento de copia y restauración. El inventario y la configuración deben crecer juntos, no encontrarse por sorpresa durante una emergencia.
El acceso de emergencia también caduca: una cuenta deshabilitada, un teléfono perdido o un contacto que dejó la empresa pueden impedir entrar al almacenamiento. Comprueba periódicamente el procedimiento alternativo de autenticación sin exponer secretos. Conserva sus instrucciones en un lugar accesible durante una interrupción de la oficina.
15. Un plan de implantación por etapas
En la primera etapa inventaría sistemas y acuerda prioridades con el negocio. En la segunda instala un piloto pequeño y recupera datos antes de ampliar la cobertura. En la tercera incorpora el destino externo, separa accesos y comprueba la protección contra borrado. No declares el proyecto terminado cuando solo funciona la copia local.
Amplía después por grupos de equipos, vigilando duración, capacidad y tráfico. Mantén la protección anterior hasta verificar la nueva; evita un periodo sin copias por cambiar de herramienta demasiado deprisa. Documenta cómo volver atrás si el piloto no cumple los objetivos, sin borrar precipitadamente puntos antiguos que todavía podrían necesitarse.
Cierra la implantación con una recuperación desde fuera de la oficina y una entrega del procedimiento a dos personas. Deben localizarlo sin depender del servidor caído. Incluye contactos, orden de recuperación, requisitos, ubicación de secretos y criterios para declarar el servicio operativo. El documento debe ser breve para utilizarlo bajo presión y suficientemente concreto para evitar improvisaciones.
16. Qué hacer si llega el incidente
Si sospechas ransomware, no conectes automáticamente el disco desconectado al equipo afectado ni restaures encima de un entorno todavía comprometido. Activa el procedimiento de respuesta y pide ayuda especializada según la gravedad. Preserva evidencias y coordina contención, evaluación y recuperación. La urgencia de volver a trabajar no debe destruir la última copia sana.
Selecciona un punto anterior al problema y valida su estado en un entorno controlado. Cambia los accesos comprometidos de forma coordinada, reconstruye lo necesario y recupera servicios por prioridad. Comprueba dependencias: autenticación, red, aplicación y datos. Volver a poner todo en línea simultáneamente puede complicar tanto el diagnóstico como la seguridad.
Después registra qué se perdió, cuánto tardó la recuperación y qué parte del plan falló. Ajusta frecuencia, retención o infraestructura con esa evidencia. No conviertas el incidente en una simple compra urgente de discos: quizá el fallo principal fue una cuenta compartida, una alerta ignorada o una base de datos que nunca estuvo incluida.
17. La mejor regla es la que puedes demostrar
Una pyme no necesita utilizar todas las herramientas mencionadas. Veeam puede encajar en infraestructura gestionada; Synology puede aprovechar un NAS compatible; restic aporta flexibilidad a equipos con administración técnica; una aplicación de escritorio puede cubrir puestos concretos. La elección correcta es la que permite cumplir objetivos verificables con el personal y presupuesto disponibles.
Antes de dar el plan por terminado, pide tres demostraciones: localizar una versión anterior, recuperar desde fuera de la sede y continuar aunque falte el administrador habitual. Si alguna falla, ya sabes dónde invertir el siguiente esfuerzo. La regla 3-2-1 deja de ser un eslogan cuando puedes recuperar trabajo útil, en un tiempo conocido, sin jugarte todo a una sola copia.




