 DE
 EN
 FR
 IT
 PT
 ES


Die Wahl der richtigen Antivirenlösung für Ihren Computer ist eine der wichtigsten Entscheidungen, die Sie für Ihre digitale Sicherheit treffen können. Da Windows Defender jetzt direkt in Windows 10 und Windows 11 integriert ist, fragen sich viele Benutzer, ob sie wirklich in eine kostenpflichtige Antivirenlösung investieren müssen oder ob das kostenlose Angebot von Microsoft für ihre Bedürfnisse ausreicht. Dieser umfassende Vergleich wird beide Optionen im Detail untersuchen und Ihnen helfen, eine fundierte Entscheidung basierend auf Ihren spezifischen Anforderungen, Nutzungsmustern und Sicherheitsbedenken zu treffen.
In diesem Artikel werden wir jeden Aspekt von Windows Defender und kostenpflichtigen Antivirenlösungen untersuchen, von grundlegenden Schutzfähigkeiten bis hin zu erweiterten Funktionen, Auswirkungen auf die Systemleistung und Gesamtbetriebskosten. Ob Sie ein gelegentlicher Heimanwender sind, ein Remote-Arbeiter, der sensible Daten handhabt, oder ein Geschäftsinhaber, der die Vermögenswerte seines Unternehmens schützt - das Verständnis dieser Unterschiede ist entscheidend für die Aufrechterhaltung einer robusten Cybersicherheit in einer zunehmend feindlichen digitalen Landschaft.
Windows Defender verstehen: Microsofts integrierte Sicherheitslösung
Windows Defender, jetzt offiziell als Microsoft Defender Antivirus bekannt, hat seit seinen bescheidenen Anfängen eine bemerkenswerte Transformation durchlaufen. Als Microsoft Windows Defender erstmals 2006 als eigenständiges Anti-Spyware-Programm einführte, wurde es weithin als grundlegendes, unzureichendes Sicherheitstool angesehen, das die meisten Benutzer mit Drittanbieterlösungen ergänzten. Die Sicherheitslandschaft hat sich jedoch dramatisch verändert, und Windows Defender auch.
Mit der Veröffentlichung von Windows 8 und den nachfolgenden Versionen durch Windows 10 und Windows 11 hat Microsoft die Fähigkeiten von Windows Defender erheblich verbessert. Die moderne Version umfasst Echtzeit-Bedrohungsschutz, cloudbasierte Erkennung, Browser-Integration und sogar Ransomware-Schutzfunktionen. Microsoft hat stark in seine Sicherheitsinfrastruktur investiert und beschäftigt Tausende von Sicherheitsforschern und nutzt Algorithmen des maschinellen Lernens, die täglich Millionen von Bedrohungsproben analysieren.
Einer der überzeugendsten Aspekte von Windows Defender ist seine nahtlose Integration mit dem Windows-Betriebssystem. Im Gegensatz zu Drittanbieterlösungen, die um die Architektur des Betriebssystems herum arbeiten müssen, arbeitet Windows Defender als native Komponente und erhält denselben priorisierten Zugriff und dieselben Systemressourcen wie die Kernfunktionen von Windows. Diese tiefe Integration ermöglicht es Windows Defender, Ihr System ab dem Moment des Hochfahrens zu schützen, ohne die Verzögerungen, die manchmal Antivirenprogramme von Drittanbietern während des Systemstarts betreffen.
Der Microsoft Intelligent Security Graph treibt die Bedrohungserkennungsfähigkeiten von Windows Defender an. Dieses riesige Netzwerk verarbeitet Signale von über einer Milliarde Windows-Geräten weltweit sowie Daten von Microsofts Cloud-Diensten, Unternehmenssicherheitsbereitstellungen und Sicherheitsforschern. Wenn irgendwo in diesem Ökosystem eine neue Bedrohung auftaucht, werden die Informationen schnell an alle verbundenen Geräte verteilt und bieten nahezu sofortigen Schutz vor aufkommenden Bedrohungen.
Kernfunktionen von Windows Defender
Windows Defender bietet eine umfassende Suite von Sicherheitsfunktionen, die die meisten gängigen Bedrohungsvektoren adressieren. Der Echtzeitschutz überwacht kontinuierlich Ihr System auf verdächtige Aktivitäten und scannt Dateien, sobald sie heruntergeladen, geöffnet oder ausgeführt werden. Dieser proaktive Ansatz erkennt die meiste Malware, bevor sie sich auf Ihrem System etablieren kann.
Die cloudbasierte Schutzfunktion erweitert die Fähigkeiten von Windows Defender über das hinaus, was herkömmliche signaturbasierte Erkennung erreichen kann. Wenn Windows Defender auf eine verdächtige Datei stößt, die es nicht sofort klassifizieren kann, kann es eine Probe an Microsofts Cloud-Server zur tieferen Analyse senden. Innerhalb von Sekunden bestimmen fortschrittliche Algorithmen für maschinelles Lernen und Bedrohungsintelligenz, ob die Datei bösartig ist, und dieses Urteil wird sofort auf Ihr System angewendet und im gesamten Microsoft-Sicherheitsnetzwerk geteilt.
Der kontrollierte Ordnerzugriff, eingeführt als Teil des Ransomware-Schutzes von Windows 10, verhindert, dass nicht autorisierte Anwendungen Änderungen an geschützten Ordnern vornehmen. Diese Funktion ist besonders wertvoll bei der Abwehr von Ransomware-Angriffen, die typischerweise versuchen, Benutzerdateien zu verschlüsseln und Zahlung für ihre Freigabe zu verlangen. Durch die Einschränkung, welche Anwendungen Dokumente, Bilder und andere wichtige Ordner ändern können, fügt Windows Defender eine zusätzliche Schutzschicht gegen eine der schädlichsten Arten moderner Malware hinzu.
Windows Defender enthält auch eine Firewall-Komponente, die eingehenden und ausgehenden Netzwerkverkehr überwacht, verdächtige Verbindungen blockiert und Benutzer vor potenziellen netzwerkbasierten Angriffen warnt. Die integrierte SmartScreen-Funktion bietet Schutz vor Phishing-Websites und bösartigen Downloads in Microsoft Edge und anderen Anwendungen und warnt Benutzer, bevor sie auf potenziell gefährliche Inhalte zugreifen können.

Kostenpflichtige Antivirenlösungen: Welchen zusätzlichen Wert bieten sie?
Der Markt für kostenpflichtige Antivirensoftware umfasst zahlreiche etablierte Anbieter wie Norton, McAfee, Bitdefender, Kaspersky, ESET und Trend Micro, unter anderen. Diese Unternehmen haben Jahrzehnte damit verbracht, ihre Sicherheitstechnologien zu entwickeln und innovieren weiterhin als Reaktion auf sich entwickelnde Bedrohungen. Während die Kernfunktionalität der Erkennung und Entfernung von Malware sich mit den Fähigkeiten von Windows Defender überschneidet, bieten kostenpflichtige Lösungen oft zusätzliche Funktionen, breitere Plattformunterstützung und spezialisierte Schutzmaßnahmen, die für bestimmte Benutzer ihre Kosten rechtfertigen können.
Ein Bereich, in dem kostenpflichtige Antivirenlösungen häufig glänzen, ist die Bereitstellung umfassender Sicherheitssuiten, die über den grundlegenden Malware-Schutz hinausgehen. Diese Pakete umfassen typischerweise VPN-Dienste für privates Surfen, Passwort-Manager für sichere Anmeldedatenspeicherung, Identitätsdiebstahlschutzdienste, Kindersicherungen für die Familiensicherheit und Optimierungstools, die helfen, die Systemleistung aufrechtzuerhalten. Für Benutzer, die diese Dienste sonst separat kaufen würden, kann eine gebündelte Sicherheitssuite erhebliche Einsparungen bedeuten.
Plattformübergreifender Schutz stellt einen weiteren Vorteil kostenpflichtiger Lösungen dar. Während Windows Defender nur Windows-Geräte schützt, decken die meisten kostenpflichtigen Antiviren-Abonnements mehrere Betriebssysteme ab, einschließlich macOS, Android und iOS. Für Haushalte oder Unternehmen mit vielfältigen Geräte-Ökosystemen bietet ein einzelnes Abonnement, das alle Geräte schützt, Bequemlichkeit und konsistente Sicherheitsrichtlinien über alle Plattformen hinweg.
Technischer Support ist ein oft übersehener Vorteil kostenpflichtiger Antivirenlösungen. Wenn Sicherheitsprobleme auftreten, kann der Zugang zu engagierten Support-Teams von unschätzbarem Wert sein. Premium-Antivirenanbieter bieten typischerweise mehrere Supportkanäle an, einschließlich Telefon, Chat und E-Mail, oft mit verlängerten Öffnungszeiten oder Rund-um-die-Uhr-Verfügbarkeit. Einige Anbieter bieten sogar Fernunterstützung an, bei der Support-Techniker direkt auf Ihr System zugreifen können, um komplexe Probleme zu lösen. Während Microsoft Support für Windows Defender anbietet, übersteigt das Niveau der personalisierten Unterstützung, das zahlenden Kunden von Premium-Sicherheitssoftware zur Verfügung steht, oft das, was kostenlose Benutzer erwarten können.
Malware-Erkennungsraten: Vergleich unabhängiger Testergebnisse
Unabhängige Testlabore liefern objektive Bewertungen der Wirksamkeit von Antivirensoftware, und ihre Ergebnisse bieten wertvolle Einblicke, wie Windows Defender im Vergleich zu kostenpflichtigen Alternativen abschneidet. Organisationen wie AV-TEST, AV-Comparatives und SE Labs bewerten regelmäßig Antivirenprodukte gegen Tausende von Malware-Proben, einschließlich der neuesten Bedrohungen und etablierter Malware-Familien.
In den letzten Jahren hat Windows Defender in diesen unabhängigen Tests bemerkenswert gut abgeschnitten. AV-TEST, mit Sitz in Deutschland, bewertet Antivirensoftware in drei Kategorien: Schutz, Leistung und Benutzerfreundlichkeit. In ihren jüngsten Bewertungen erreicht Windows Defender konstant Punktzahlen von 5,5 bis 6 von 6 in der Kategorie Schutz und platziert sich damit unter den Top-Performern neben Premium-kostenpflichtigen Lösungen. Dies stellt eine dramatische Verbesserung gegenüber früheren Jahren dar, als Windows Defender Schwierigkeiten hatte, die Erkennungsraten kommerzieller Produkte zu erreichen.
Eine differenzierte Analyse der Testergebnisse offenbart jedoch wichtige Unterschiede. Während Windows Defender bei der Erkennung weit verbreiteter Malware und Zero-Day-Bedrohungen in kontrollierten Testumgebungen herausragt, demonstrieren einige kostenpflichtige Lösungen leicht höhere Erkennungsraten für bestimmte Bedrohungskategorien. Produkte von Bitdefender, Kaspersky und Norton erreichen häufig perfekte oder nahezu perfekte Punktzahlen über alle getesteten Bedrohungsproben hinweg, einschließlich weniger verbreiteter Malware-Varianten, die gelegentlich der Erkennung von Windows Defender entgehen könnten.
Falsch-Positiv-Raten verdienen ebenfalls Berücksichtigung. Ein Falsch-Positiv tritt auf, wenn legitime Software fälschlicherweise als bösartig gekennzeichnet wird, was die normale Computernutzung stört. Während sich Windows Defender in dieser Hinsicht erheblich verbessert hat, haben einige kostenpflichtige Lösungen ihre Erkennungsalgorithmen verfeinert, um Falsch-Positive zu minimieren und gleichzeitig hohe Erkennungsraten beizubehalten. Für Benutzer, die häufig Nischen- oder benutzerdefinierte Software installieren, können weniger Falsch-Positive eine reibungslosere Computererfahrung bedeuten.
Auswirkungen auf die Systemleistung: Vergleich der Ressourcennutzung
Antivirensoftware muss die Sicherheitseffektivität gegen die Auswirkungen auf die Systemleistung abwägen. Aggressives Scannen und Überwachen kann CPU-Zyklen, Speicher und Festplatten-I/O verbrauchen, die sonst für Benutzeranwendungen verfügbar wären. Das Verständnis, wie verschiedene Sicherheitslösungen die Systemleistung beeinflussen, hilft Benutzern, Optionen zu wählen, die angemessenen Schutz bieten, ohne die Produktivität zu beeinträchtigen.
Die tiefe Integration von Windows Defender mit Windows bietet inhärente Leistungsvorteile. Da Windows Defender neben dem Betriebssystem entwickelt wird, kann Microsoft seine Ressourcennutzung auf eine Weise optimieren, die Drittentwickler nicht leicht replizieren können. In den Leistungsbewertungen von AV-TEST erhält Windows Defender durchweg hohe Bewertungen und zeigt minimale Auswirkungen auf die Systemgeschwindigkeit bei gängigen Vorgängen wie dem Starten von Anwendungen, dem Kopieren von Dateien und dem Surfen im Internet.
Kostenpflichtige Antivirenlösungen variieren erheblich in ihren Auswirkungen auf die Leistung. Einige Produkte, insbesondere die von Anbietern wie Bitdefender und ESET, haben sich einen Ruf für leichten Betrieb erworben, der mit der Effizienz von Windows Defender konkurriert oder sie sogar übertrifft. Andere, historisch einschließlich einiger Versionen von Norton und McAfee, wurden wegen ressourcenintensiver Hintergrundprozesse kritisiert, die die Systemleistung verlangsamen können, insbesondere auf älterer oder leistungsschwächerer Hardware.
Moderne kostenpflichtige Antivirenprodukte haben im Allgemeinen ihre Leistungsprofile verbessert, da sie erkennen, dass Benutzer Sicherheitssoftware, die ihre Computererfahrung erheblich beeinträchtigt, nicht tolerieren werden. Viele setzen jetzt intelligente Scan-Technologien ein, die intensive Analysen auf neue und geänderte Dateien konzentrieren und dabei redundante Scans von zuvor verifizierten Inhalten vermeiden. Cloud-basierte Verarbeitung lagert rechenintensive Analysen auf die Server des Anbieters aus und reduziert den lokalen Ressourcenverbrauch.
Erweiterte Bedrohungsschutzfunktionen
Über die grundlegende Malware-Erkennung hinaus erfordern moderne Sicherheitsbedrohungen ausgeklügelte Verteidigungskapazitäten. Sowohl Windows Defender als auch kostenpflichtige Alternativen bieten verschiedene erweiterte Funktionen, obwohl Umfang und Implementierung unterschiedlich sind.
Exploit-Schutz verteidigt gegen Techniken, die Angreifer verwenden, um Systeme durch Software-Schwachstellen zu kompromittieren. Windows Defender enthält Exploit-Schutzfunktionen wie Dateiausführungsverhinderung, Control Flow Guard und Arbitrary Code Guard, die das Betriebssystem gegen gängige Exploit-Techniken härten. Kostenpflichtige Lösungen bieten möglicherweise zusätzliche Exploit-Minderungstechnologien oder breitere Kompatibilität mit Anwendungen, die die integrierten Schutzfunktionen von Windows Defender möglicherweise nicht vollständig abdecken.
Verhaltensanalyse stellt einen kritischen Fortschritt bei der Malware-Erkennung dar. Anstatt sich ausschließlich auf Signaturen bekannter Malware zu verlassen, überwacht die Verhaltensanalyse das Anwendungsverhalten auf verdächtige Muster, die auf bösartige Absichten hinweisen. Windows Defender integriert Verhaltensanalyse über seine Verhaltensüberwachungskomponente, die Bedrohungen basierend auf ihren Aktionen erkennen kann, auch ohne eine passende Signatur. Premium-Antivirenlösungen implementieren oft ausgefeiltere Verhaltensanalyse-Engines, die potenziell fortgeschrittene Bedrohungen erkennen, die der signatur- und heuristikbasierten Erkennung entgehen.
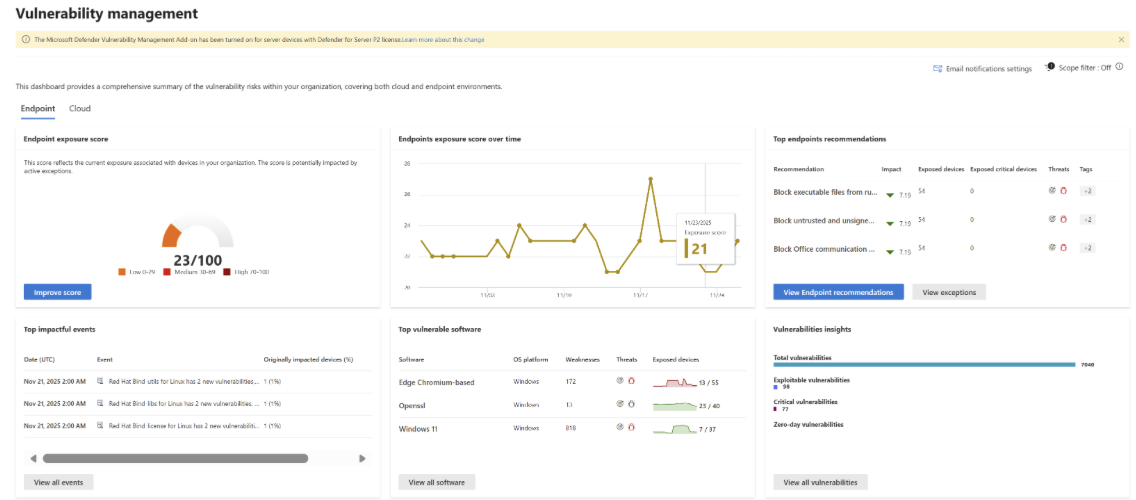
Ransomware-Schutz ist zu einem primären Anliegen geworden, da Ransomware-Angriffe zugenommen und sich weiterentwickelt haben. Der kontrollierte Ordnerzugriff von Windows Defender bietet grundlegende Ransomware-Abwehr, indem er unbefugte Änderungen an geschützten Ordnern verhindert. Kostenpflichtige Lösungen bieten möglicherweise umfassenderen Ransomware-Schutz, einschließlich automatischer Dateisicherung und -wiederherstellung, Rollback-Fähigkeiten, die verschlüsselte Dateien wiederherstellen können, und spezialisierter Erkennung von Ransomware-Verhaltensmustern.
Datenschutz- und Datenerfassungsüberlegungen
In einer Zeit zunehmenden Bewusstseins für digitale Privatsphäre ist es essenziell zu verstehen, wie Sicherheitssoftware mit Benutzerdaten umgeht. Sowohl Windows Defender als auch kostenpflichtige Alternativen sammeln bestimmte Informationen, um ihre Bedrohungserkennungsfähigkeiten zu verbessern, aber der Umfang und die Transparenz dieser Datenerfassung variieren.
Der cloudbasierte Schutz von Windows Defender erfordert das Senden von Proben verdächtiger Dateien und Bedrohungstelemetrie an Microsoft-Server. Benutzer können das Niveau der Datenfreigabe über die Windows-Sicherheitseinstellungen konfigurieren und zwischen grundlegender und vollständiger Diagnosedatenfreigabe wählen. Microsofts Datenschutzdokumentation beschreibt, welche Daten gesammelt werden, obwohl einige datenschutzbewusste Benutzer mit jeder Datenübertragung an Cloud-Server unwohl sein könnten.
Kostenpflichtige Antivirenanbieter sammeln ebenfalls Bedrohungsintelligenzdaten von ihren Benutzern, typischerweise mit Optionen, sich von bestimmten Datenfreigabeprogrammen abzumelden. Unternehmen wie Kaspersky wurden aufgrund ihrer geografischen Basis in Russland hinsichtlich ihrer Datenhandhabungspraktiken unter die Lupe genommen, was einige Regierungsbehörden dazu veranlasste, ihre Verwendung auf Regierungssystemen zu verbieten. Benutzer mit erhöhten Datenschutzbedenken sollten die Datenschutzrichtlinien jeder Sicherheitssoftware, die sie in Betracht ziehen, sorgfältig prüfen, ob kostenlos oder kostenpflichtig.
Einige kostenpflichtige Lösungen bieten datenschutzorientierte Funktionen, die Windows Defender fehlen. Sichere Browser, die Websitzungen vom Hauptbetriebssystem isolieren, Dateishredder, die sensible Dokumente dauerhaft löschen, und Datenschutz-Audit-Tools, die potenziell exponierte persönliche Informationen identifizieren, können Benutzern helfen, ihre digitale Privatsphäre über das hinaus zu wahren, was Malware-Schutz allein bieten kann.
Geschäftliche und unternehmerische Überlegungen
Für Geschäftsanwender beinhaltet die Wahl zwischen Windows Defender und kostenpflichtigen Antivirenlösungen zusätzliche Faktoren über die individuellen Schutzfähigkeiten hinaus. Unternehmenssicherheit erfordert zentralisierte Verwaltung, Compliance-Funktionen und Integration mit breiterer IT-Infrastruktur.
Microsoft bietet Unternehmensversionen seiner Sicherheitsprodukte über Microsoft Defender for Business und Microsoft Defender for Endpoint an. Diese Lösungen bieten zentralisierte Verwaltungskonsolen, erweiterte Bedrohungsanalysen und Integration mit anderen Microsoft-Sicherheitsprodukten. Für Organisationen, die bereits in das Microsoft-Ökosystem investiert haben, können diese Unternehmensangebote nahtlose Sicherheitsverwaltung neben bestehenden Tools bieten.
Sicherheitslösungen von Drittanbietern für Unternehmen bieten ähnliche Verwaltungsfähigkeiten mit potenziellen Vorteilen in bestimmten Bereichen. Einige Organisationen bevorzugen Anbietervielfalt und vermeiden die Abhängigkeit von einem einzigen Anbieter für ihr Betriebssystem und ihre Sicherheitssoftware. Unternehmensversionen von Produkten von Symantec, McAfee, CrowdStrike und anderen bieten robuste Verwaltungsfunktionen, Compliance-Berichte und oft umfangreichere Support-Optionen als Microsofts Unternehmensangebote.
Die Wahl für Unternehmen hängt letztendlich von der bestehenden Infrastruktur, IT-Expertise, Budgetbeschränkungen und spezifischen Sicherheitsanforderungen ab. Organisationen, die in Branchen wie Gesundheitswesen, Finanzen oder Regierung regulatorischen Compliance-Anforderungen unterliegen, können feststellen, dass bestimmte Lösungen ihre spezifischen Compliance-Bedürfnisse durch spezialisierte Funktionen und Berichtskapazitäten besser erfüllen.
Kostenanalyse: Kostenloser Schutz vs. kostenpflichtige Abonnements
Der offensichtlichste Unterschied zwischen Windows Defender und kostenpflichtigen Alternativen sind die Kosten. Windows Defender ist in jeder Windows-Lizenz ohne zusätzliche Gebühren enthalten, während kostenpflichtige Antiviren-Abonnements typischerweise zwischen dreißig und hundert Euro oder mehr jährlich kosten, abhängig von den Funktionen und der Anzahl der geschützten Geräte.
Für Benutzer mit knappen Budgets oder solche, die nur grundlegenden Schutz benötigen, ist der kostenlose Preis von Windows Defender überzeugend. In Kombination mit sicheren Surfgewohnheiten, regelmäßigen Software-Updates und vernünftigen Sicherheitspraktiken bietet Windows Defender angemessenen Schutz für viele Benutzer ohne finanzielle Investition über ihre Windows-Lizenz hinaus.
Kostenpflichtige Abonnements werden kosteneffektiver, wenn man die gebündelten Funktionen berücksichtigt. Eine typische Premium-Sicherheitssuite umfasst Antivirenschutz, VPN-Dienst, Passwortverwaltung, Cloud-Backup und Identitätsüberwachung. Der separate Kauf dieser Dienste könnte deutlich mehr kosten als ein gebündeltes Abonnement. Benutzer, die von diesen zusätzlichen Funktionen profitieren würden, sollten die Gesamtkosten einzelner Dienste mit den Preisen umfassender Sicherheitssuiten vergleichen.
Bei der Bewertung von Antivirensoftware sollten Sie Optionen von autorisierten Wiederverkäufern wie der Antivirus- und Sicherheitskollektion von Licendi erkunden, wo Sie legitime Lizenzen zu wettbewerbsfähigen Preisen finden können. Der Kauf von vertrauenswürdigen Quellen stellt sicher, dass Sie echte Software mit vollem Support und Updates erhalten.
Wer sollte Windows Defender wählen?
Windows Defender stellt eine ausgezeichnete Wahl für mehrere Benutzerkategorien dar. Heimanwender, die gute digitale Hygiene praktizieren, einschließlich der Vermeidung verdächtiger Downloads, der Aktualisierung von Software und der Vorsicht bei E-Mail-Anhängen, werden feststellen, dass Windows Defender robusten Schutz gegen die meisten Bedrohungen bietet, denen sie wahrscheinlich begegnen werden.
Benutzer, die Einfachheit und minimale Systemauswirkungen schätzen, profitieren von der nahtlosen Integration von Windows Defender mit Windows. Es gibt keine Software zu installieren, keine Konfiguration erforderlich und keine Abonnementverlängerungen zu verwalten. Windows Defender aktualisiert sich automatisch über Windows Update und stellt sicher, dass der Schutz ohne Benutzereingriff aktuell bleibt.
Budgetbewusste Benutzer, die die Ausgaben für kostenpflichtige Sicherheitssoftware nicht rechtfertigen können, können sich mit Vertrauen auf Windows Defender verlassen. Unabhängige Tests bestätigen, dass die Schutzfähigkeiten von Windows Defender mit denen vieler kostenpflichtiger Lösungen konkurrieren, was es zu einer praktikablen Wahl für diejenigen macht, die Kosteneinsparungen priorisieren und gleichzeitig effektive Sicherheit aufrechterhalten.
Benutzer, die bereits auf andere Weise Zugang zu einigen kostenpflichtigen Sicherheitsfunktionen haben, finden Windows Defender möglicherweise für den Antivirenschutz ausreichend. Zum Beispiel könnten diejenigen mit eigenständigen VPN-Abonnements, Passwort-Managern oder Identitätsüberwachungsdiensten die gebündelten Funktionen, die Sicherheitssuiten bieten, nicht benötigen.
Wer sollte kostenpflichtige Antivirenlösungen in Betracht ziehen?
Bestimmte Benutzer werden von den zusätzlichen Funktionen und Schutzmaßnahmen profitieren, die kostenpflichtige Antivirenlösungen bieten. Benutzer, die regelmäßig sensible persönliche oder finanzielle Informationen handhaben, schätzen möglicherweise die verbesserten Schutzebenen, Identitätsüberwachung und sicheren Browsing-Funktionen, die Premium-Lösungen bieten.
Familien mit Kindern profitieren oft von den Kindersicherungsfunktionen, die in vielen Sicherheitssuiten enthalten sind. Diese Tools können unangemessene Inhalte filtern, Bildschirmzeitlimits festlegen, Social-Media-Aktivitäten überwachen und Standortverfolgung für mobile Geräte bereitstellen. Obwohl eigenständige Kindersicherungslösungen existieren, bietet die Integration dieser Funktionen mit Sicherheitssoftware eine einheitliche Familienschutzplattform.
Multiplattform-Haushalte mit Geräten, die verschiedene Betriebssysteme ausführen, benötigen Schutz über das hinaus, was Windows Defender bieten kann. Ein kostenpflichtiges Abonnement, das Windows-, macOS-, Android- und iOS-Geräte abdeckt, gewährleistet konsistenten Schutz über alle Familiengeräte mit einheitlicher Verwaltung und Berichterstattung.
Benutzer, die umfassende Sicherheit ohne das Zusammenstellen separater Tools wünschen, finden Sicherheitssuiten möglicherweise bequemer. Antivirus, VPN, Passwortverwaltung, Backup und andere Sicherheitsfunktionen von einem einzigen Anbieter zu haben, vereinfacht die Verwaltung und gewährleistet Kompatibilität zwischen den Komponenten.
Kleinunternehmer ohne dediziertes IT-Personal können von den zusätzlichen Support-Optionen profitieren, die kostenpflichtige Lösungen bieten. Wenn Sicherheitsprobleme auftreten, kann der Zugang zu kompetenten Support-Vertretern Probleme schnell lösen und Geschäftsunterbrechungen minimieren.
Die richtige Wahl für Ihre Bedürfnisse treffen
Die Entscheidung zwischen Windows Defender und kostenpflichtiger Antivirensoftware hängt letztendlich von Ihren individuellen Umständen, Ihrem Risikoprofil und Ihrem Budget ab. Keine Option ist universell überlegen; jede hat Stärken, die unterschiedliche Benutzerbedürfnisse ansprechen.
Berücksichtigen Sie Ihre Computergewohnheiten und Risikoexposition. Benutzer, die hauptsächlich bekannte Websites besuchen, Mainstream-Anwendungen verwenden und gute Sicherheitshygiene praktizieren, sind einem geringeren Risiko ausgesetzt als diejenigen, die häufig Dateien aus verschiedenen Quellen herunterladen, weniger etablierte Websites besuchen oder regelmäßig mit externen Speichergeräten aus unbekannten Quellen interagieren.
Bewerten Sie die zusätzlichen Funktionen, die kostenpflichtige Lösungen bieten, und bestimmen Sie, welche, falls überhaupt, echten Wert für Ihren Anwendungsfall bieten würden. Wenn Sie kein VPN verwenden würden, keine Kindersicherung benötigen, bereits einen Passwort-Manager haben und keine Identitätsüberwachung benötigen, stellt das Bezahlen für eine Sicherheitssuite, die diese Funktionen enthält, möglicherweise keinen guten Wert dar.
Für verbesserten Schutz sollten Sie professionelle Antivirenlösungen von vertrauenswürdigen Anbietern erkunden. Die bei Licendi verfügbare Sicherheitssoftware umfasst Produkte führender Anbieter und bietet umfassenden Schutz für Heim- und Geschäftsanwender gleichermaßen.
Recherchieren Sie unabhängige Testergebnisse von Organisationen wie AV-TEST und AV-Comparatives, um zu verstehen, wie verschiedene Produkte in standardisierten Testszenarien abschneiden. Diese objektiven Bewertungen können helfen, Produkte zu identifizieren, die in den für Ihre Sicherheitsprioritäten wichtigsten Bereichen glänzen.
Optimierung Ihrer Sicherheit unabhängig von Ihrer Wahl
Ob Sie Windows Defender oder eine kostenpflichtige Alternative wählen, bestimmte Praktiken verbessern Ihre Sicherheitslage. Das Aktualisieren Ihres Betriebssystems und aller installierten Software schließt Schwachstellen, die Angreifer ausnutzen. Viele erfolgreiche Angriffe zielen auf bekannte Schwachstellen ab, für die bereits Patches existieren, was zeitnahe Updates zu einer der effektivsten verfügbaren Sicherheitsmaßnahmen macht.
Verwenden Sie starke, eindeutige Passwörter für alle Konten, vorzugsweise verwaltet durch einen dedizierten Passwort-Manager. Kompromittierte Anmeldedaten bleiben eine führende Ursache von Sicherheitsverletzungen, und die Wiederverwendung von Passwörtern ermöglicht es Angreifern, die ein Passwort erhalten, auf mehrere Konten zuzugreifen.
Aktivieren Sie die Zwei-Faktor-Authentifizierung, wo immer verfügbar, und fügen Sie einen zusätzlichen Verifizierungsschritt hinzu, der Konten schützt, selbst wenn Passwörter kompromittiert sind. Die meisten wichtigen Online-Dienste bieten jetzt Zwei-Faktor-Authentifizierungsoptionen an, und die geringe Unannehmlichkeit, die sie einführen, wird bei weitem von den Sicherheitsvorteilen aufgewogen, die sie bieten.
Regelmäßige Backups schützen vor Datenverlust durch Malware, Hardware-Ausfall oder Benutzerfehler. Pflegen Sie Backups auf externen Medien oder Cloud-Diensten, die von Ihrem Hauptsystem isoliert sind, um sicherzustellen, dass Ransomware Ihre Backup-Kopien nicht zusammen mit Ihren aktiven Dateien verschlüsseln kann.
Seien Sie vorsichtig mit E-Mail-Anhängen, Links und Downloads. Phishing-Angriffe und bösartige Downloads bleiben unter den häufigsten Malware-Übertragungsvektoren, und Benutzerwachsamkeit bietet entscheidenden Schutz, den keine Software vollständig ersetzen kann.
Fazit: Die moderne Sicherheitslandschaft
Die Lücke zwischen Windows Defender und kostenpflichtigen Antivirenlösungen hat sich in den letzten Jahren erheblich verringert. Microsofts erhebliche Investition in seine Sicherheitsinfrastruktur hat Windows Defender von einem Nachgedanken zu einer fähigen Sicherheitslösung transformiert, die sich in unabhängigen Tests mit kommerziellen Alternativen messen kann.
Für viele Benutzer bietet Windows Defender angemessenen Schutz ohne zusätzliche Kosten oder Komplexität. Seine nahtlose Integration mit Windows, automatische Updates und solide Erkennungsraten machen es zu einer vernünftigen Standardwahl für Benutzer, die die zusätzlichen Funktionen, die kostenpflichtige Lösungen bieten, nicht benötigen.
Kostenpflichtige Antivirenlösungen bieten weiterhin Wert durch zusätzliche Funktionen, plattformübergreifenden Support und verbesserten Kundenservice. Benutzer mit spezifischen Bedürfnissen wie Familiensicherheitsfunktionen, Mehrgeräteschutz oder umfassenden Sicherheitssuiten können feststellen, dass diese Vorteile die Abonnementkosten rechtfertigen.
Die wichtigste Erkenntnis ist, dass aktiver, aktualisierter Sicherheitsschutz unabhängig von der gewählten Lösung essenziell ist. In der heutigen Bedrohungslandschaft sind ungeschützte Systeme ständigem Risiko durch automatisierte Malware-Verteilung, Phishing-Kampagnen und opportunistische Angriffe ausgesetzt. Ob Sie sich auf Windows Defender verlassen oder in eine kostenpflichtige Alternative investieren, die Aufrechterhaltung aktiven Schutzes und das Befolgen von Sicherheits-Best-Practices wird Ihr Risiko, Opfer von Cyberkriminalität zu werden, erheblich reduzieren.
Beide Optionen stellen gangbare Wege zur Sicherung Ihres digitalen Lebens dar. Bewerten Sie Ihre Bedürfnisse ehrlich, berücksichtigen Sie Ihre Budgetbeschränkungen und wählen Sie die Lösung, die am besten zu Ihren Umständen passt. Die beste Sicherheitslösung ist letztendlich eine, die Sie konsequent verwenden und aktuell halten werden, die kontinuierlichen Schutz gegen die sich entwickelnden Bedrohungen bietet, die unsere vernetzte Welt charakterisieren.
Häufig gestellte Fragen
Ist Windows Defender wirklich gut genug für den täglichen Gebrauch?
Ja, Windows Defender hat sich zu einer fähigen Sicherheitslösung entwickelt, die in unabhängigen Tests gut abschneidet. Für Benutzer, die sichere Surfgewohnheiten praktizieren und ihre Systeme aktuell halten, bietet Windows Defender soliden Schutz gegen die meisten gängigen Bedrohungen ohne zusätzliche Kosten.
Wird das gleichzeitige Ausführen von Windows Defender und kostenpflichtigem Antivirus Konflikte verursachen?
Im Allgemeinen deaktiviert sich Windows Defender automatisch, wenn es ein anderes Antivirenprogramm erkennt, das auf Ihrem System installiert ist. Moderne Antivirenprodukte sind so konzipiert, dass sie neben Windows arbeiten, ohne Konflikte zu verursachen, obwohl das gleichzeitige Ausführen von zwei vollständigen Antivirenlösungen nicht empfohlen wird und Leistungsprobleme verursachen kann.
Wie oft sollte ich vollständige Systemscans durchführen?
Mit aktiviertem Echtzeitschutz sind häufige vollständige Scans weniger notwendig als früher. Windows Defender führt regelmäßig Schnellscans durch und bietet kontinuierliche Überwachung. Ein monatlicher vollständiger Scan ist für die meisten Benutzer im Allgemeinen ausreichend, obwohl Sie möglicherweise häufiger scannen möchten, wenn Sie regelmäßig Dateien aus verschiedenen Quellen herunterladen.
Erkennen kostenpflichtige Antivirenlösungen mehr Malware als Windows Defender?
Unabhängige Tests zeigen, dass erstklassige kostenpflichtige Lösungen manchmal leicht höhere Erkennungsraten als Windows Defender erreichen, insbesondere bei weniger verbreiteten Malware-Varianten. Die Unterschiede sind jedoch oft minimal, und Windows Defender rangiert durchweg unter den Top-Performern in Bezug auf Schutzeffektivität.
Welche zusätzlichen Sicherheitsmaßnahmen sollte ich über Antivirensoftware hinaus ergreifen?
Ergänzen Sie Ihren Antivirenschutz durch regelmäßige Software-Updates, starke eindeutige Passwörter, Zwei-Faktor-Authentifizierung, regelmäßige Backups und vorsichtiges Verhalten mit E-Mails und Downloads. Diese Praktiken bieten entscheidende Schutzebenen, die Ihre Antivirensoftware ergänzen, unabhängig davon, welche Lösung Sie wählen.




