 PT
 EN
 FR
 DE
 IT
 ES


Windows 365 ou Azure Virtual Desktop
Uma decisão errada sobre desktops virtuais raramente falha no primeiro dia. Os problemas surgem meses depois, quando um projeto-piloto previsível se transforma num modelo operacional dispendioso, o armazenamento de perfis atrasa os inícios de sessão de segunda-feira ou um ambiente de Cloud PC aparentemente simples não tem um ciclo de vida de aplicações. A pergunta útil não é qual serviço Microsoft é «melhor», mas que divisão de responsabilidades corresponde aos utilizadores, aplicações, controlos de segurança e equipa de TI.
O Windows 365 Cloud PC disponibiliza um ambiente Windows pessoal como serviço SaaS, com licenciamento mensal previsível por utilizador e gestão relativamente simples. O Azure Virtual Desktop, ou AVD, é uma plataforma Azure de virtualização de desktops e aplicações. Suporta ambientes pessoais ou em pool, Windows multissessão e RemoteApp, mas exige que o cliente conceba e opere uma parte maior da arquitetura. Este guia transforma essa diferença em critérios práticos de decisão.
Os dois serviços numa comparação clara
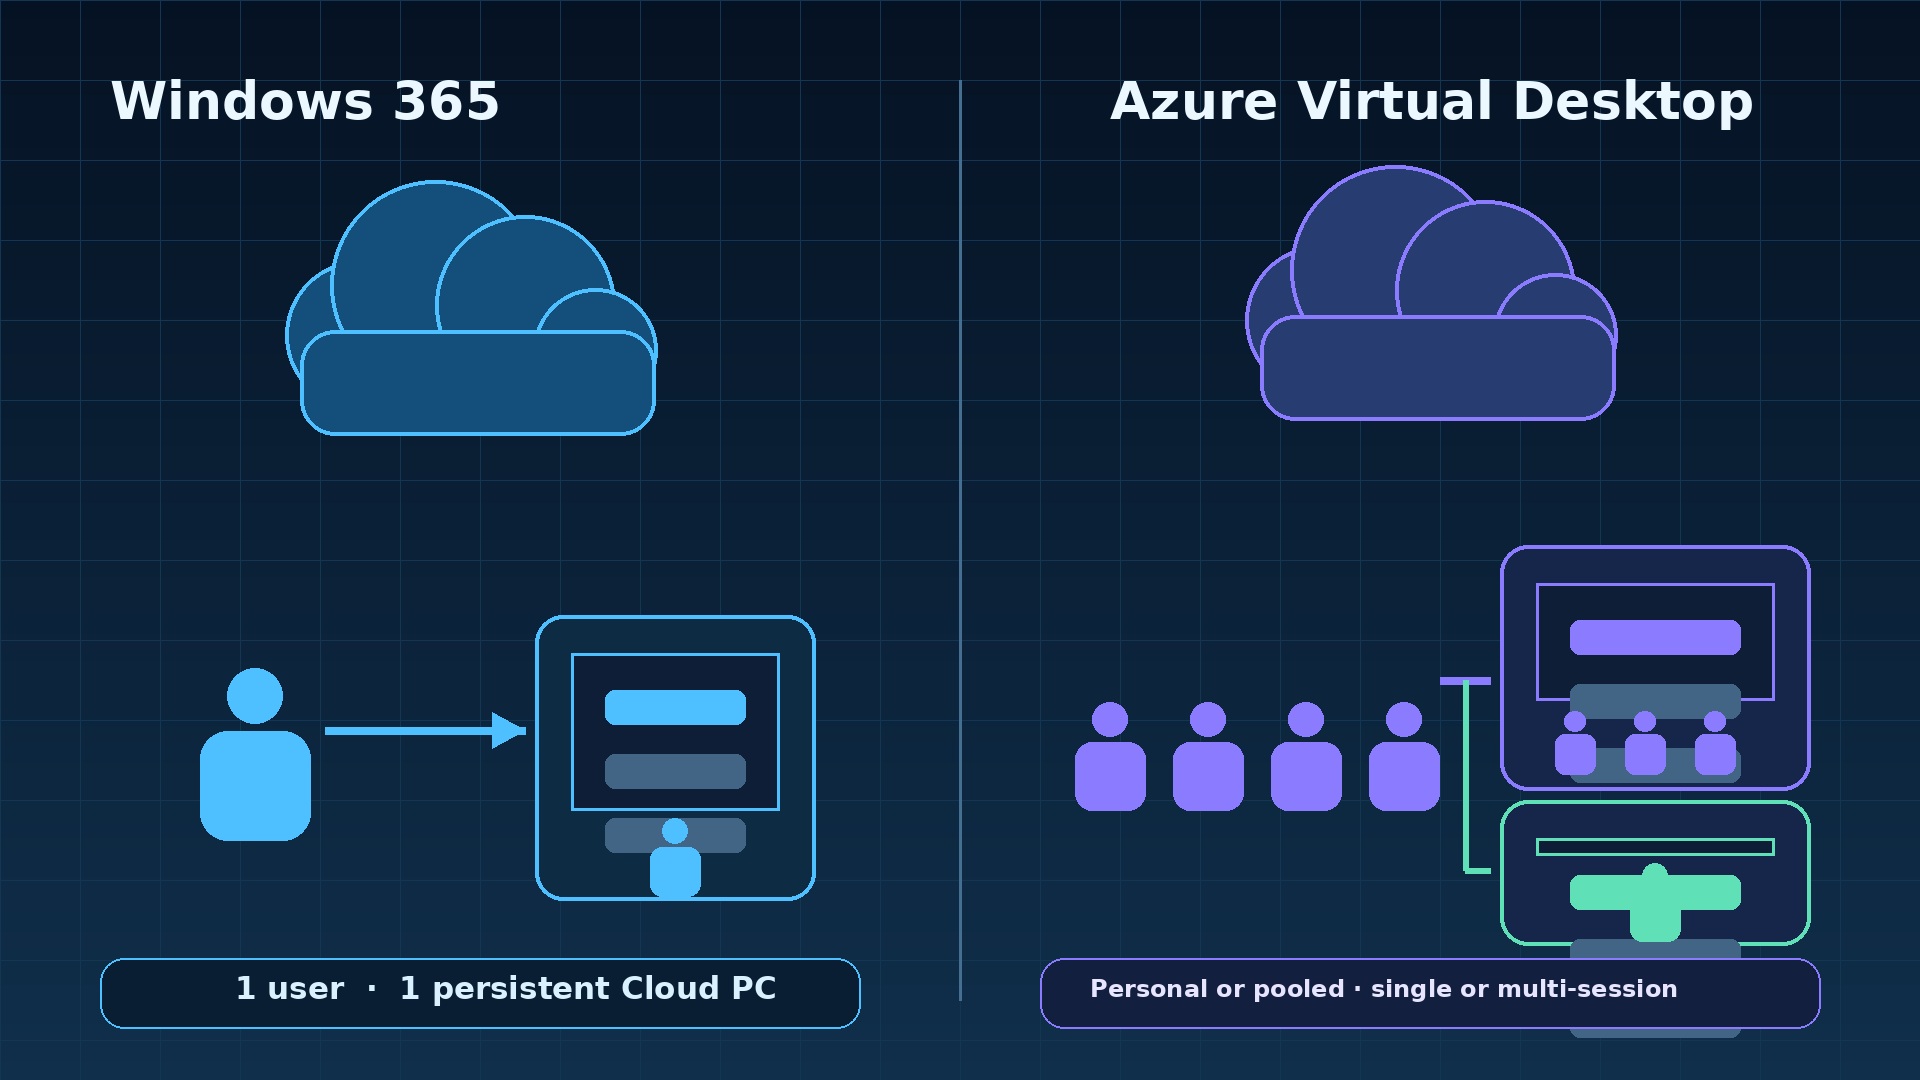
O Windows 365 aprovisiona um Cloud PC para um utilizador principal. O ambiente é persistente: aplicações, políticas e estado do utilizador permanecem entre sessões. A Microsoft opera o serviço e inclui na licença os recursos alojados do Cloud PC. Os administradores continuam responsáveis por identidade, acesso, configuração, aplicações, dados e suporte, mas não precisam de construir um plano de controlo VDI tradicional nem de dimensionar um pool de anfitriões.
O Azure Virtual Desktop é um serviço Azure com plano de controlo gerido pela Microsoft. A organização fornece a subscrição Azure e concebe pools de anfitriões, anfitriões de sessão, imagens, identidade, rede, armazenamento de perfis, escalabilidade, monitorização e resiliência. Um pool pessoal pode atribuir um anfitrião a uma pessoa; um pool partilhado distribui a capacidade. O serviço pode publicar um desktop completo ou aplicações individuais através de RemoteApp.
| Área de decisão | Windows 365 | Azure Virtual Desktop |
|---|---|---|
| Modelo de serviço | Cloud PC como serviço SaaS | Plataforma Azure e recursos operados pelo cliente |
| Experiência padrão | Desktop pessoal persistente com relação 1:1 | Desktop pessoal ou em pool, de sessão única ou multissessão |
| Modelo económico | Licença mensal fixa por utilizador | Direitos de acesso elegíveis e consumo da infraestrutura Azure |
| Controlo | Serviço orientado e normalizado | Controlo detalhado da arquitetura e da disponibilização |
| Operações | Menor carga de gestão da plataforma | Mais engenharia de capacidade, imagens, armazenamento e resiliência |
| Disponibilização | Desktop pessoal completo | Desktop completo ou RemoteApp |
O Windows 365 fornece um Cloud PC pessoal
A relação 1:1 é central no Windows 365. O utilizador recebe um Cloud PC, não um lugar num anfitrião de sessão partilhado. A experiência é mais fácil de explicar, o estado pessoal é preservado e reduzem-se os cálculos de densidade típicos de VDI em pool. Contudo, uma licença atribuída a um utilizador inativo continua a representar um custo até ser recuperada ou redimensionada. A simplicidade altera o trabalho operacional, mas não elimina a governação.
O Windows 365 Enterprise adequa-se a organizações que já utilizam Microsoft Intune e controlos de identidade empresariais. Suporta aprovisionamento baseado em políticas e uma integração administrativa mais ampla. O Windows 365 Business oferece um percurso mais simples às pequenas organizações e está limitado a 300 utilizadores. Não deve ser escolhido apenas porque o piloto é pequeno: o modelo operacional final, a rede, a segurança e a escala prevista devem orientar a seleção da edição.
Na semana de 4 de maio de 2026, a Microsoft mudou o nome de Windows 365 Frontline para Windows 365 Flex; o produto, o licenciamento e as capacidades não foram alterados pelo novo nome. O Flex tem dois modos verificados. No modo Dedicated, uma licença pode aprovisionar até três Cloud PC pessoais para utilizadores identificados, com uma sessão simultânea. No modo Shared, uma licença aprovisiona um Cloud PC não persistente que um grupo utiliza à vez, com uma sessão simultânea. Confirme a disponibilidade e as condições atuais.
O AVD é uma plataforma de disponibilização controlada de desktops
O AVD torna-se especialmente interessante quando a partilha de capacidade ou a publicação de aplicações é importante. O Windows Enterprise multissessão permite que vários utilizadores partilhem um anfitrião e que o pool cresça ou diminua com a procura. O RemoteApp publica uma aplicação empresarial sem apresentar um desktop completo. Continuam disponíveis pools pessoais para cargas que exigem recursos dedicados: AVD não significa necessariamente desktops multissessão não persistentes.
Esta flexibilidade cria muitas decisões: regiões Azure, famílias e tamanhos de VM, zonas ou conjuntos de disponibilidade relevantes, armazenamento, origens de imagem, tipo de associação, encaminhamento, planos de escalabilidade e anéis de manutenção. Também é preciso planear a recuperação caso falhem o armazenamento de perfis, a pipeline de imagens, uma dependência de identidade ou o percurso regional até à aplicação. A Microsoft opera os componentes AVD, não o serviço de desktops completo do cliente.
A visão geral oficial do Azure Virtual Desktop separa claramente o serviço gerido dos recursos Azure na subscrição do cliente. Esta fronteira deve aparecer nos diagramas de arquitetura e nas matrizes de responsabilidade; caso contrário, as equipas subestimam o trabalho de correções, capacidade e suporte.
Escolha por perfis de utilizador, não por funcionalidades
Comece pelos grupos de utilizadores. Um programador com exceções de administrador local, dois monitores grandes e ferramentas persistentes tem uma carga diferente de um operador que abre três aplicações publicadas durante um turno. Um profissional de finanças pode precisar de baixa latência para uma base de dados Azure; um prestador, de isolamento rigoroso e desativação rápida; um dirigente, de reconexão previsível a partir de vários dispositivos.
Para cada perfil, registe concorrência, horários, regiões, aplicações, localização dos dados, picos de CPU e memória, I/O de armazenamento, periféricos, multimédia, necessidades offline, acesso privilegiado e tolerância à recuperação. Adicione restrições contratuais e regulamentares. Pergunte depois se a experiência deve ser pessoal, se é necessário um desktop completo e se a capacidade pode ser partilhada em segurança. Estas respostas eliminam grande parte da ambiguidade comercial.
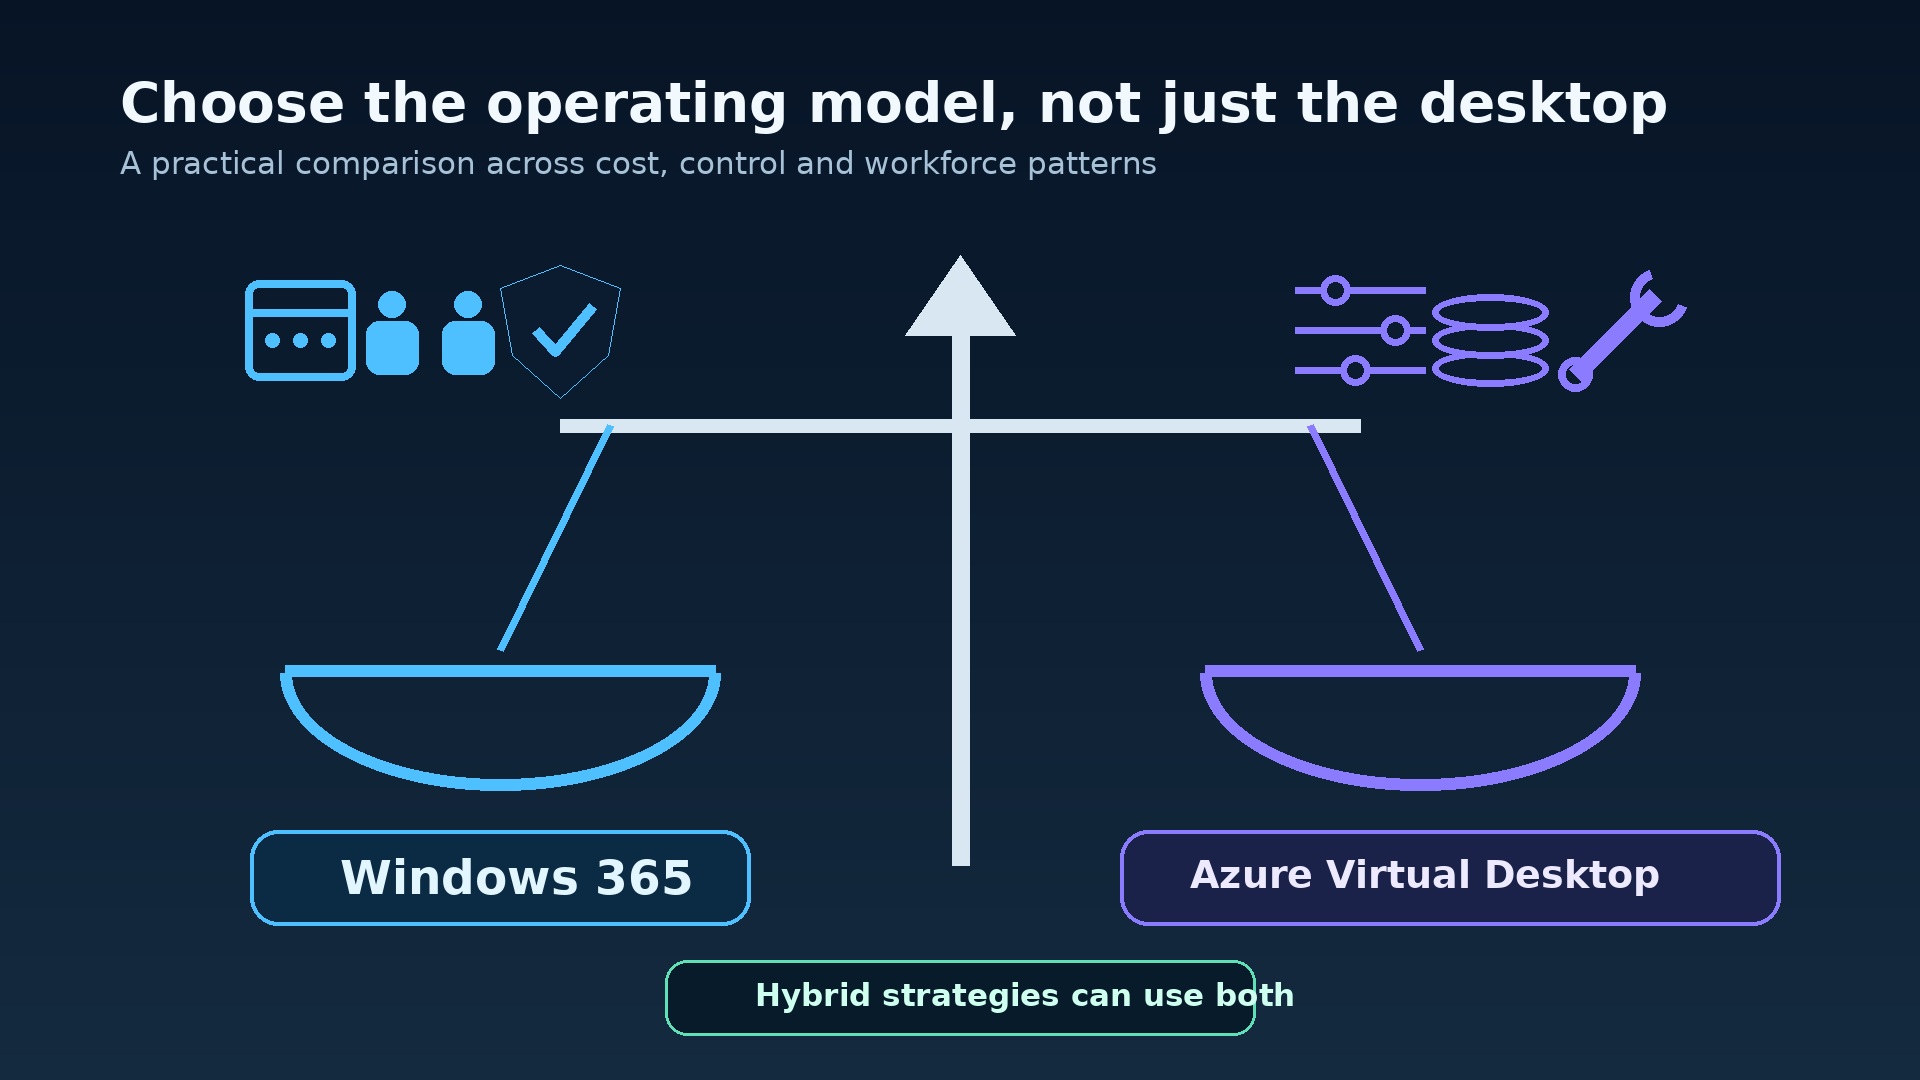
- Preferir Windows 365 quando cada utilizador precisa de um desktop pessoal persistente, a previsibilidade mensal é importante e a equipa quer reduzir a arquitetura VDI.
- Preferir AVD quando pooling, RemoteApp, redes Azure personalizadas, imagens especializadas, escalabilidade variável ou controlo detalhado da infraestrutura são determinantes.
- Combinar ambos quando os colaboradores estáveis se adequam a Cloud PC e os grupos sazonais, limitados a aplicações ou muito controlados se adequam a AVD.
Construir um modelo de custos baseado na utilização
O Windows 365 é mais fácil de prever porque a configuração escolhida gera um custo de subscrição fixo por licença atribuída. Previsibilidade não é o mesmo que otimização. Acompanhe atribuição, utilização real, pressão sobre recursos, ciclo de vida dos colaboradores e dimensionamento. Quem esgota memória precisa de uma configuração superior; a saída de um colaborador exige desaprovisionamento rápido; um utilizador ocasional pode enquadrar-se num modelo Flex se as condições e a experiência forem adequadas.
O custo do AVD começa nos direitos de acesso elegíveis e acrescenta o consumo Azure: processamento dos anfitriões, discos, perfis FSLogix, cópias de segurança, rede, monitorização, segurança, criação de imagens, recuperação de desastre e trabalho de suporte. Para utilizadores externos existe, em cenários aplicáveis, uma opção de acesso por utilizador, que não elimina os custos da infraestrutura Azure. A elegibilidade deve ser confirmada na documentação Microsoft atual.
Não compare o preço de tabela de uma licença Windows 365 com a estimativa de uma única máquina virtual. A economia do AVD depende do pico e da média de concorrência, do horário, da densidade das sessões e do comportamento da escalabilidade. Modele um mês calmo, o pico normal, um evento empresarial e um cenário degradado. Inclua capacidade para manutenção e falhas: um desenho eficiente apenas com todos os anfitriões cheios não permite drenar um deles em segurança.
O TCO também inclui engenharia: manutenção de imagens, testes de aplicações, incidentes de perfis, revisão da escalabilidade, evidências de segurança, monitorização e prevenção. O Windows 365 pode custar mais ou menos para determinado perfil, mas o seu valor está muitas vezes na redução da variabilidade e do trabalho arquitetónico. O AVD pode ser muito eficiente quando as cargas partilham bem a capacidade e a automação é madura; mal governado, converte trabalho oculto numa fatura Azure.
Licenciamento: separar direitos de acesso e infraestrutura
O Windows 365 tem uma subscrição própria. Microsoft 365 ou Office 365 não cria automaticamente um Cloud PC. Conforme a edição, podem aplicar-se pré-requisitos e direitos de utilizador; por isso, as páginas atuais do produto e dos requisitos devem ser consultadas durante a compra. O Windows 365 não é uma licença perpétua nem em segunda mão: é um direito contínuo ao serviço associado à configuração Cloud PC ou Flex selecionada.
O AVD tem duas camadas. Os utilizadores internos precisam de direitos Microsoft 365 ou Windows elegíveis segundo as regras atuais. Separadamente, a subscrição Azure paga anfitriões de sessão, discos, perfis, rede e serviços de apoio. O guia Microsoft de licenciamento do AVD deve ser verificado para a população, sistema operativo e programa comercial concretos. Uma subscrição de aplicações Office não cobre automaticamente todos os direitos de virtualização do desktop.
Na categoria Office 365 da Licendi, as equipas de compras podem analisar opções de produtividade adjacentes. Esta avaliação deve permanecer separada dos direitos Windows 365 e AVD. A Licendi também disponibiliza software Microsoft perpétuo legítimo do mercado secundário para necessidades adequadas; pode ser relevante para normalização de aplicações, mas não substitui uma subscrição Windows 365 nem os direitos de acesso e o consumo Azure do AVD.
Identidade e segurança são responsabilidades partilhadas
Comece com Microsoft Entra ID, autenticação multifator e Acesso Condicional. Defina se o acesso exige um dispositivo gerido e conforme, se o navegador é permitido, que localizações ou sinais de risco acionam controlos reforçados e como são protegidos os administradores de emergência. Separe funções para administração de desktops, imagens, publicação de aplicações, suporte e leitura de segurança. A função ampla de proprietário da subscrição não é uma permissão adequada para o trabalho diário do help desk.
O Windows 365 pode aplicar aos Cloud PC linhas de base de segurança Intune, perfis de configuração, anéis de atualização, políticas de segurança dos endpoints e atribuições de aplicações. Os anfitriões de sessão AVD também podem ser geridos com Intune em cenários Microsoft Entra associados ou híbridos suportados, incluindo configurações multissessão elegíveis. Teste o efeito real das políticas: definições concebidas para um dispositivo pessoal podem comportar-se de forma diferente num anfitrião partilhado.
Proteja os percursos dos dados, além do início de sessão. Defina políticas de área de transferência, unidades, impressoras, USB e captura de ecrã conforme o risco de cada perfil, não através de uma regra universal. Utilize Defender e monitorização adequados à licença e à arquitetura. Mantenha a administração local como exceção limitada no tempo. Documente acessos de emergência: uma falha de identidade pode excluir os administradores tanto do desktop como do respetivo plano de gestão.
A rede determina o desempenho percebido
A capacidade de resposta depende de todo o percurso, desde o endpoint até ao serviço e do desktop até à aplicação. Meça latência de ida e volta, jitter e perda de pacotes a partir das localizações efetivamente usadas. Uma sessão rápida para um desktop regional pode parecer lenta se a base de dados estiver noutro continente ou se todo o tráfego passar por um ponto central de inspeção. Coloque o processamento perto dos dados e conceba deliberadamente a inspeção.
Conforme o modelo, o Windows 365 oferece uma rede alojada pela Microsoft ou integração com a rede empresarial. O AVD permite controlo mais profundo de redes virtuais, DNS, endpoints privados, firewalls, tabelas de rotas e conectividade híbrida. Esse controlo só é útil quando responsabilidades e diagnóstico são claros. Documente resolução de nomes, comportamento dos proxies, inspeção de certificados, endpoints necessários e percurso alternativo.
O RDP Shortpath pode oferecer ao AVD um transporte UDP mais direto em configurações suportadas. Não é um interruptor mágico: firewalls, NAT, qualidade de serviço e compatibilidade do cliente continuam a afetar o resultado. Valide com utilizadores reais através de banda larga doméstica, escritórios remotos e ligações móveis geridas. Monitorize as fases da ligação para distinguir atrasos na autenticação, intermediação, montagem do perfil e latência durante a sessão.
Aplicações e imagens exigem um processo de lançamento
Um Cloud PC persistente pode levar as equipas a deixar as aplicações divergir de utilizador para utilizador. Evite-o. Defina uma imagem de base ou configuração de aprovisionamento, responsáveis pelas aplicações, normas de empacotamento, anéis de atualização e rollback. Utilize Intune ou outro mecanismo de distribuição controlada, em vez de instalações manuais. Esclareça que aplicações acompanham o utilizador, pertencem à base ou exigem uma configuração especializada.
O AVD acrescenta engenharia de imagens. Mantenha uma imagem de origem, automatize e analise as compilações, teste aplicações empresariais, publique versões e distribua-as primeiro num pool canário. Drene as sessões antes de substituir anfitriões e conserve uma imagem de rollback. Não atualize aleatoriamente anfitriões individuais até criar variantes não documentadas. Os pacotes RemoteApp exigem os mesmos testes de dependências e regressão que um desktop completo.
O licenciamento das aplicações merece uma análise própria. Alguns produtos limitam a ativação em computadores partilhados, a utilização por fornecedores de serviços, a virtualização ou o acesso simultâneo. Confirme as regras do fabricante, não apenas o sucesso técnico da instalação. Registe plug-ins, tipos de letra, controladores, extensões do navegador, certificados e tarefas agendadas. Estas dependências esquecidas provocam frequentemente mais dificuldades do que a migração do próprio Windows.
Perfis: persistência versus portabilidade
A persistência pessoal do Windows 365 significa que o utilizador regressa normalmente ao mesmo Cloud PC, reduzindo a necessidade de deslocar um perfil Windows completo entre anfitriões. OneDrive e a gestão centralizada do estado continuam importantes para proteção dos dados e substituição. Um desktop persistente não é uma cópia de segurança: definições corrompidas, ransomware ou eliminações acidentais também podem persistir.
Em ambientes AVD partilhados, os contentores de perfis FSLogix guardam normalmente o perfil num ficheiro VHD ou VHDX em armazenamento SMB e associam-no no início de sessão. O utilizador mantém um perfil familiar enquanto os anfitriões continuam substituíveis. Latência, débito, capacidade, bloqueios, exclusões antivírus, permissões e localização regional do armazenamento influenciam diretamente a experiência. Um pequeno atraso na partilha de perfis multiplica-se durante centenas de inícios de sessão matinais.
Planeie a recuperação dos perfis. Defina cópias de segurança ou snapshots adequados ao armazenamento, retenção, responsabilidade pelo restauro e a fronteira entre perfil e dados redirecionados. Teste bloqueios órfãos, expansão do contentor, partilha cheia, perda de uma região e perfil corrompido. Mantenha as exclusões restritas e documentadas. A documentação Microsoft sobre contentores FSLogix explica o mecanismo; os testes de carga determinam a arquitetura correta.
Escalabilidade, capacidade e operação diária
No Windows 365, a capacidade relaciona-se sobretudo com licenças e configurações. Utilize relatórios do serviço e telemetria dos endpoints para identificar Cloud PC subdimensionados ou excessivos. Automatize entradas, mudanças de função e saídas, defina um período para recuperação dos dados e um processo controlado de redimensionamento. Reveja regularmente as licenças: o preço fixo recompensa uma atribuição exata, não recursos sem utilização.
O AVD exige um modelo de capacidade. Defina o mínimo de anfitriões disponíveis, tempos de arranque, sessões de pico por anfitrião, máximo de sessões, comportamento de drenagem e proteção contra encerramento. O AVD Autoscale pode iniciar e parar anfitriões segundo um plano; Start VM on Connect suporta padrões selecionados. Teste o plano durante picos súbitos de início de sessão e manutenção, não apenas com uma carga gradual de laboratório.
Os runbooks operacionais devem abranger falhas de registo, anfitriões indisponíveis, erros na montagem de perfis, rollback de imagens, expiração de certificados, falhas de escalabilidade, degradação da rede e indisponibilidade de aplicações. Dê ao suporte observabilidade suficiente para identificar a camada em falha. Se todos os incidentes forem escalados ao arquiteto cloud, o desenho ainda não se tornou um serviço operacional.
A resiliência vai além do SLA da Microsoft
A Microsoft concebe as camadas Windows 365 e AVD para resiliência, mas o serviço completo inclui dependências externas. Identidade, DNS, aplicações, serviços de ficheiros, armazenamento de perfis, redes virtuais, dispositivos de segurança e conectividade dos endpoints podem falhar. Defina objetivos de tempo e ponto de recuperação de ponta a ponta, mesmo quando o desktop contém poucos dados empresariais.
No AVD, distribua capacidade por domínios de falha relevantes e considere uma segunda região quando o impacto empresarial justificar a complexidade. Replique ou reconstrua imagens, planeie a recuperação de perfis e dados de aplicações e torne explícito o failover dos pools. Máquinas virtuais duplicadas e inativas não formam um plano completo. A partir do local de recuperação, teste DNS, feeds dos utilizadores, autenticação e dependências das aplicações.
No Windows 365, documente o que o serviço assegura e o que a equipa deve recuperar: dados do utilizador, configuração das aplicações, acesso à identidade, políticas e comunicações de suporte. Teste endpoints e redes alternativos. Não prometa ausência total de interrupções. Um plano credível descreve deteção, comunicação, serviço degradado, prioridades e prova de que o desktop restaurado permite realmente executar a tarefa empresarial.
Monitorizar o percurso do utilizador
Monitorize inícios de sessão bem-sucedidos, tempo de ligação, latência de ida e volta, desconexões, pressão sobre recursos do dispositivo e estado das aplicações. No AVD, acrescente disponibilidade e registo dos anfitriões, densidade das sessões, ações de escalabilidade, duração da montagem de perfis, desempenho do armazenamento e versão das imagens. O Azure Virtual Desktop Insights pode agregar telemetria útil, mas os dashboards precisam de responsáveis, limiares e retenção.
Relacione alterações e sintomas. Um início de sessão lento depois de uma política de perfis exige uma resposta diferente de uma chamada lenta à base de dados ou de uma rede doméstica congestionada. Sincronize os relógios e identifique versões de imagens, anéis de políticas e versões das aplicações. Crie verificações sintéticas para aplicações publicadas críticas quando possível. A opinião do utilizador também é um dado: uma sessão ligada que não imprime um documento necessário representa uma falha do serviço.
A experiência do utilizador deve ser testada, não presumida
Teste a otimização de Teams e multimédia, webcams, microfones, impressoras, scanners, smart cards, vários monitores, ecrãs de alta resolução, métodos de introdução linguística e ferramentas de acessibilidade. Inclua o endpoint e a rede mais fracos previstos, não apenas um portátil empresarial bem ligado. Meça primeiro início de sessão, início normal, arranque das aplicações, reconexão e comportamento nas horas de pico.
Defina expectativas para trabalho offline. Um desktop cloud depende de conectividade, mesmo quando os ficheiros são sincronizados noutro local. Determine o que acontece numa falha de Internet, que aplicações permanecem disponíveis localmente e como os dados são reconciliados. Em ambientes por turnos, teste passagens e limites de concorrência; nos Cloud PC pessoais, verifique a substituição do dispositivo e o rápido restabelecimento do acesso sem enfraquecer o Acesso Condicional.
Um quadro de decisão que pode defender
Classifique cada perfil de um a cinco segundo persistência, potencial de pooling, necessidade de RemoteApp, previsibilidade dos custos, controlo Azure, especialização das aplicações, variabilidade da escala, isolamento de segurança e maturidade operacional. Pondere os critérios antes de indicar um produto. Registe provas e incertezas. Uma matriz ponderada não decide por si, mas revela quando uma conclusão depende de uma hipótese não testada.
| Cenário | Ponto de partida provável | Motivação |
|---|---|---|
| Profissionais híbridos com necessidades estáveis | Windows 365 | Persistência pessoal e operações previsíveis |
| Centro de contacto sazonal | AVD em pool | Concorrência e escalabilidade podem melhorar a utilização |
| Aplicação empresarial regulamentada | AVD RemoteApp | Publicar a aplicação sem fornecer um desktop completo |
| Programadores com ambientes fixos e potentes | Executar um piloto de ambos | A persistência favorece Cloud PC; o controlo Azure especializado pode favorecer AVD |
| Trabalhadores por turnos com estado pessoal | Windows 365 Flex Dedicated mode | Cloud PC pessoais para utilizadores identificados com uma sessão simultânea por licença, conforme as condições atuais |
| Empresa com perfis variados | Catálogo de serviços híbrido | Perfis diferentes justificam modelos de disponibilização distintos |
Executar um piloto de migração com critérios de aceitação
Inventarie utilizadores, dispositivos, aplicações, dependências, perfis, dados, periféricos, percursos de rede e incidentes de suporte atuais. Escolha um grupo representativo em vez de voluntários da equipa de TI. Vinte a cinquenta utilizadores podem ser úteis num ambiente médio, mas a representação importa mais do que o número. Inclua localizações difíceis, necessidades de acessibilidade, utilizadores das horas de pico e pelo menos um processo empresarial crítico.
Defina resultados mensuráveis: tempo de início e de arranque, latência, taxa de falhas, contactos com o suporte, conclusão das tarefas, controlos de segurança e orçamento mensal. Estabeleça uma linha de base antes da migração. Mantenha o piloto tempo suficiente para incluir correções, um período de pico e um evento do ciclo de vida do utilizador. Preserve um limite claro de rollback e decida quando retirar ambientes duplicados.
- Inventariar perfis, aplicações, licenças e dependências.
- Conceber controlos de identidade, rede, imagens, perfis e recuperação.
- Criar uma pequena landing zone semelhante à produção ou uma política Cloud PC.
- Executar o piloto com utilizadores representativos e critérios de sucesso medidos.
- Corrigir lacunas de aplicações, capacidade e suporte.
- Implementar por fases com uma janela de suporte devidamente assegurada.
- Rever custos e experiência após 30, 60 e 90 dias.
Erros comuns a evitar
- Comparar uma licença Windows 365 apenas com o preço de uma VM AVD.
- Assumir que licenças Microsoft 365 elegíveis incluem o consumo Azure.
- Dimensionar AVD em pool para a carga média sem margem para falhas ou manutenção.
- Tratar Cloud PC persistentes como computadores pessoais não geridos.
- Ignorar o desempenho e a recuperação do armazenamento FSLogix.
- Usar uma imagem sem versão e aplicar correções aos anfitriões de forma incoerente.
- Aplicar sem testes pressupostos Intune de utilizador único a anfitriões multissessão.
- Prometer compatibilidade universal com periféricos ou ausência total de interrupções.
- Escolher uma edição para um pequeno piloto sem considerar a escala final.
- Esquecer-se de recuperar licenças, remover acessos e preservar os dados necessários durante o offboarding.
Conclusão
O Windows 365 é preferível quando um desktop pessoal e persistente e um modelo operacional previsível são mais importantes do que o controlo granular da infraestrutura. O AVD é preferível quando pooling, RemoteApp, eficiência multissessão, arquitetura Azure personalizada ou procura variável justificam a engenharia adicional. Muitas empresas não devem impor uma única resposta a todos os perfis.
Decida com dados medidos da carga, um modelo de TCO completo e um piloto semelhante à produção. Mantenha separadas as camadas de licenciamento, conceba identidade e recuperação de ponta a ponta e forneça às operações ferramentas para diagnosticar o percurso do utilizador. A decisão será mais duradoura do que uma lista de funcionalidades e mais fácil de explicar quando custos, segurança ou procura empresarial mudarem.
Perguntas frequentes
O Windows 365 é igual ao Azure Virtual Desktop?
Não. O Windows 365 é um serviço SaaS de Cloud PC para desktops pessoais persistentes com configurações fixas de subscrição. O AVD é uma plataforma Azure para desktops pessoais ou em pool e RemoteApp, com infraestrutura Azure operada pelo cliente.
Qual é a opção mais barata?
Nenhuma opção é sempre mais barata. Compare as licenças Windows 365 atribuídas com direitos AVD, processamento, armazenamento, rede, monitorização, resiliência Azure e trabalho operacional segundo a concorrência e utilização reais.
O AVD pode fornecer um desktop pessoal?
Sim. Um pool de anfitriões pessoal pode atribuir um anfitrião de sessão a um utilizador. O AVD também suporta pools partilhados e desktops multissessão, diferenças importantes face ao modelo padrão do Windows 365.
O Microsoft 365 inclui o Windows 365?
Não. O Windows 365 é uma subscrição separada. Algumas licenças Microsoft 365 ou Windows podem fornecer direitos de acesso ao AVD, mas a infraestrutura Azure continua a ser faturada separadamente.
O que aconteceu ao Windows 365 Frontline?
A Microsoft mudou o nome para Windows 365 Flex na semana de 4 de maio de 2026. O novo nome não alterou o produto, o licenciamento ou as capacidades. O Flex oferece o modo Dedicated para utilizadores identificados com Cloud PC pessoais persistentes e o modo Shared para a utilização não simultânea de um Cloud PC não persistente por um grupo.
O AVD requer FSLogix?
Não em todas as arquiteturas. Os contentores de perfis FSLogix são, contudo, comuns quando os perfis devem acompanhar os utilizadores entre anfitriões partilhados ou substituíveis. O desempenho e a recuperação do armazenamento exigem planeamento.
O Intune pode gerir ambos os serviços?
Sim, nas configurações suportadas. O Windows 365 Enterprise usa Intune; anfitriões AVD compatíveis de sessão única ou multissessão também podem ser registados e geridos. Teste as políticas nos anfitriões partilhados.
Uma organização pode utilizar ambos?
Sim. Um catálogo híbrido é frequentemente a melhor opção: Windows 365 para desktops pessoais estáveis e AVD para cargas em pool, sazonais, RemoteApp ou muito personalizadas.




