 PT
 EN
 FR
 DE
 IT
 ES


A regra de backup 3-2-1: como aplicá-la numa PME com software real
Muitos problemas das cópias de segurança só aparecem quando alguém precisa de recuperar informação. Os documentos estavam incluídos, mas a base de dados não. O disco externo funcionava, mas ficou ligado durante o ataque. A nuvem guardava os ficheiros, mas as únicas credenciais estavam no computador avariado. Ter duplicados e conseguir retomar o trabalho são resultados diferentes.
A regra 3-2-1 ajuda a organizar esta proteção sem transformar uma pequena empresa num centro de dados. Não obriga a escolher uma marca nem a comprar três servidores. Obriga a perceber onde está cada exemplar, que incidente o pode destruir e como recuperar uma versão utilizável. Só depois chegam o programa e o armazenamento.
Vamos percorrer uma implementação possível com Veeam, Synology, restic e uma opção de ambiente de trabalho, o Ashampoo Backup Pro. São caminhos alternativos, não uma lista de compras para acumular. O cenário é didático: não apresentamos medições de laboratório inventadas nem prometemos que uma configuração sirva para todas as empresas.
1. O que significa realmente a regra 3-2-1
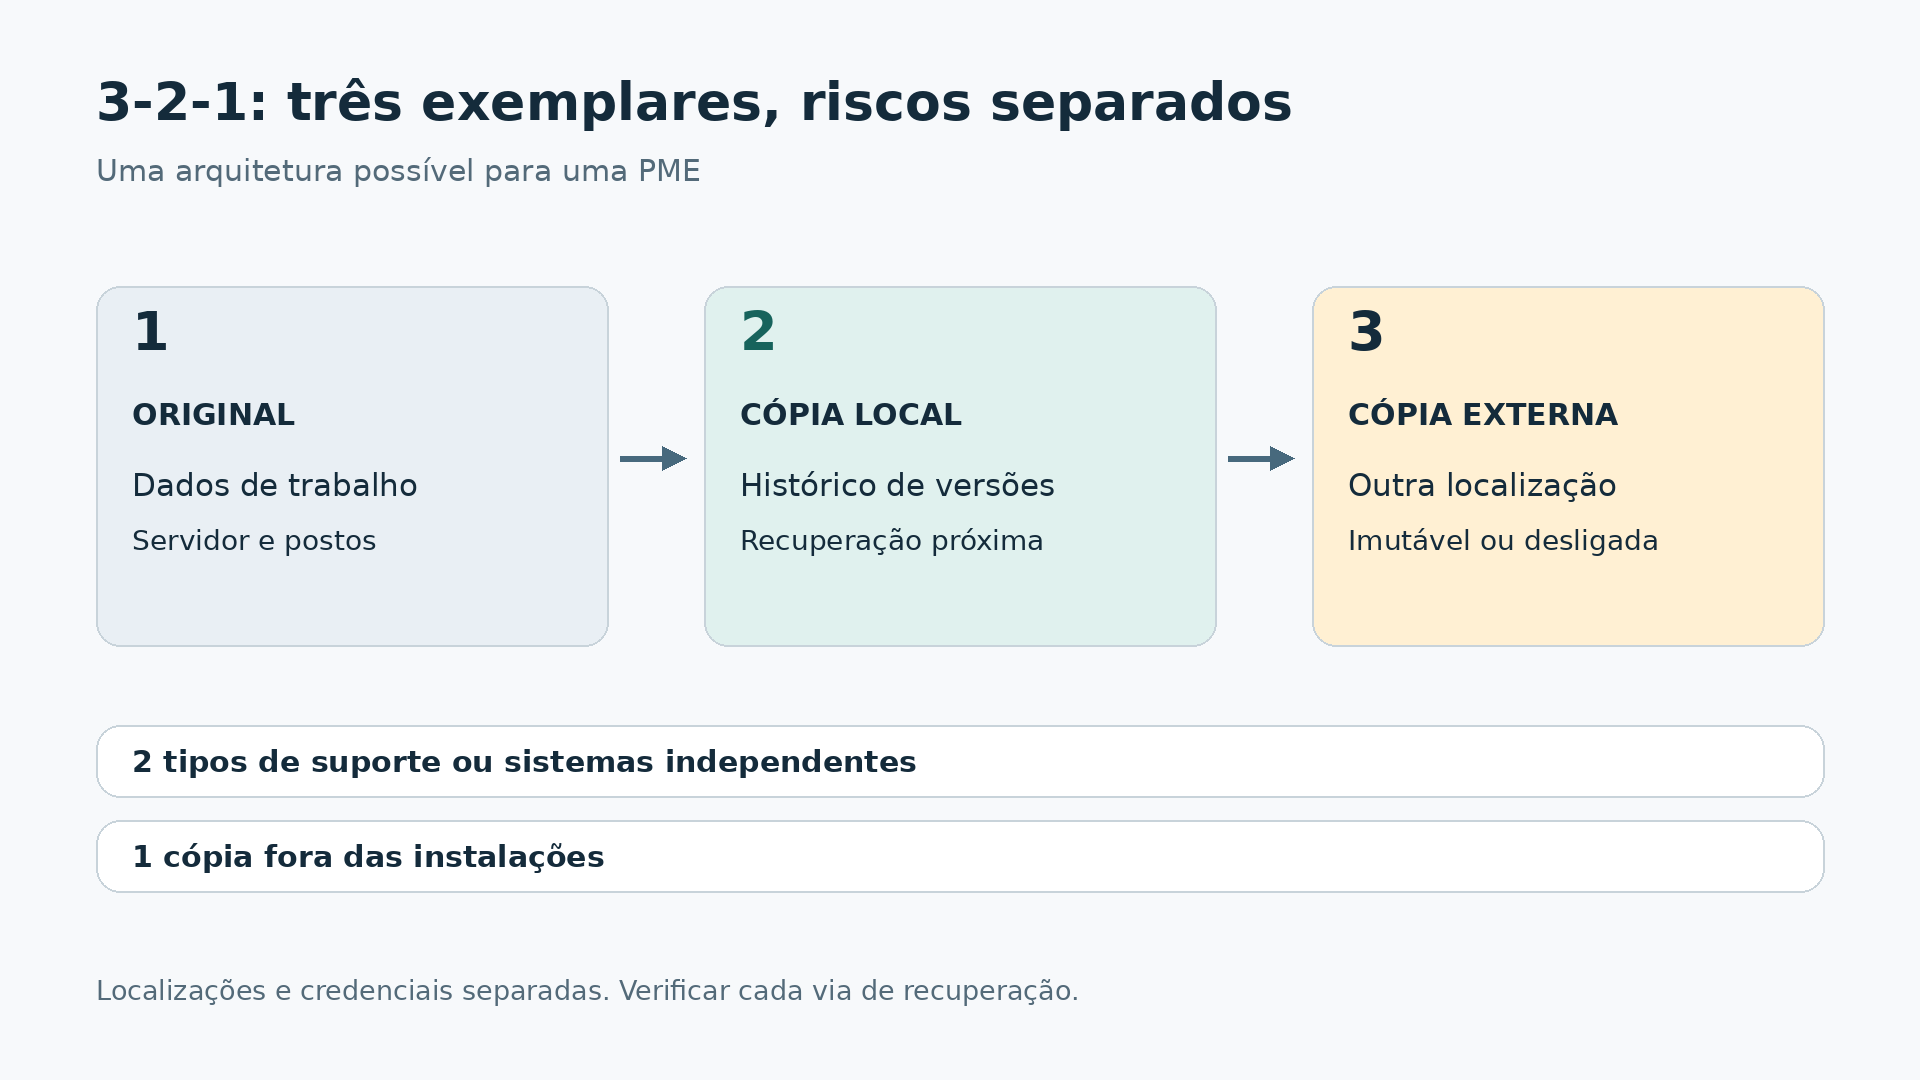
O três representa três exemplares dos dados: o original utilizado no trabalho e duas cópias de segurança. O dois pede a distribuição por dois tipos de suporte ou sistemas de armazenamento com riscos de falha suficientemente independentes. O um exige pelo menos uma cópia fora das instalações principais. Não são necessariamente três backups adicionais ao original, embora possa fazer sentido guardar mais.
Imagine os documentos num servidor, uma cópia com versões num repositório local separado e outra numa localização externa. Se o servidor avariar, o repositório próximo permite recuperar com maior facilidade. Se um incêndio destruir o escritório, permanece a cópia externa. Esta segunda recuperação será provavelmente mais lenta; por isso interessa conservar ambos os caminhos, em vez de escolher apenas proximidade ou distância.
Duas pastas no mesmo disco não oferecem essa separação. Dois discos na mesma caixa não resolvem o furto da caixa. Até dois fornecedores podem partilhar uma fragilidade se um único administrador tiver autorização para apagar tudo. Conte suportes, localizações e identidades; depois pergunte o que continuaria disponível caso perdesse cada uma dessas dependências.
Para responder à eliminação maliciosa, a Veeam descreve a extensão 3-2-1-1-0: uma cópia desligada, isolada ou imutável e verificações sem erros por resolver. O zero é um objetivo operacional, não uma garantia comercial de que a compra de um programa torna infalíveis todas as recuperações futuras.
2. O que não deve contar como cópia independente
O RAID ajuda a manter um sistema disponível perante determinadas avarias dos discos. Por si só, não conserva uma versão anterior quando alguém elimina uma pasta, uma aplicação corrompe informação ou o ransomware cifra documentos. Um NAS com redundância pode ser um bom destino de backup; a redundância interna não substitui a proteção da informação desse NAS noutro local.
A sincronização tem outro propósito: manter localizações atualizadas. Se uma eliminação ou cifragem se propagar, ambos os lados podem ficar inutilizáveis. Algumas plataformas acrescentam reciclagem, histórico e recuperação; é preciso conhecer os limites reais. Estas funções podem ajudar, mas não devem ser contadas automaticamente como uma cópia independente com a retenção de que a empresa necessita.
Os instantâneos permitem regressar rapidamente a um estado anterior. Quando dependem do mesmo aparelho, do mesmo conjunto de discos e da mesma conta administrativa, partilham riscos com o original. Podem complementar a estratégia; uma recuperação externa continua a exigir outra localização e políticas compatíveis de acesso e conservação, não apenas mais um instantâneo no equipamento original.
Experimente um exercício simples: escreva, para cada cópia, onde está, quem a pode eliminar e até quando permite recuar. Se duas descrições assentam praticamente nas mesmas dependências, o desenho parece mais independente do que realmente é. Importam os incidentes a que o conjunto resiste, não a quantidade de símbolos de discos colocados no esquema.
3. Comece pelo trabalho que não pode perder
Antes de instalar software, reúna alguém da administração, das operações e do apoio técnico. Que informação em falta impediria faturar, entregar encomendas ou atender clientes? O inventário inclui frequentemente documentos partilhados, base de dados de gestão, ficheiros locais de alguns postos, correio, aplicações alojadas e configuração de rede. Identifique um responsável de negócio por cada serviço.
Separe os dados das ferramentas necessárias para os utilizar. Recuperar uma pasta de contabilidade não basta sem aplicação compatível, configuração e procedimento de restauro da base de dados. Conserve instaladores autorizados, versões, instruções e contactos de apoio. Palavras-passe e chaves de cifragem precisam de um cofre seguro independente, não de uma nota dentro da única cópia cifrada.
Inclua os serviços contratados nesta revisão. Utilizar Microsoft 365, Google Workspace ou gestão na nuvem não responde automaticamente à profundidade do histórico, à exportação ou à perda de acesso à conta. Verifique as possibilidades de recuperação de cada serviço e adicione proteção compatível quando essas possibilidades não satisfazem as necessidades que foram definidas pela empresa.
Termine com uma decisão explícita: o que entra, o que fica excluído e porquê. Uma pasta esquecida não é uma otimização de espaço. Peça validação ao responsável do processo, porque o técnico pode não saber onde os comerciais guardam os orçamentos. Registe também dependências: recuperar a interface de gestão antes da base de dados e da autenticação não restabelece o serviço.
4. RPO e RTO sem linguagem de consultoria
O RPO indica quanto trabalho recente pode aceitar perder. Se o limite é de quatro horas, precisa de pontos recuperáveis com esse intervalo ou melhor. Uma cópia noturna não cumpre o objetivo durante todo o dia de trabalho. Meça a idade de cópias concluídas e utilizáveis, não apenas a hora a que a tarefa estava programada para começar.
O RTO indica durante quanto tempo o serviço pode ficar indisponível. Inclui detetar o problema, decidir o que recuperar, obter equipamento, descarregar dados, restaurar e confirmar que a aplicação funciona. Um programa que recupera depressa um ficheiro não demonstra que a empresa possa voltar a faturar dentro de duas horas. É preciso validar o percurso completo, incluindo as pessoas envolvidas.
Neste exemplo, adotamos um RPO de quatro horas para documentos e um RTO de oito horas para retomar o essencial da atividade. São decisões hipotéticas, não recomendações universais. Uma clínica, uma fábrica ou uma loja com funcionamento contínuo podem precisar de objetivos diferentes. A base de dados terá ainda uma estratégia própria, coerente com a aplicação e com as suas exigências.
Distinga também a avaria local da perda completa das instalações. Se a cópia externa só for atualizada à noite, o seu RPO será pior do que o local. Escreva essa diferença em vez de a esconder num único indicador verde. A gestão deve conhecer a perda possível nos dois cenários antes de aceitar o desenho e o orçamento.
5. Um exemplo completo para uma pequena empresa
Pensemos num distribuidor com doze colaboradores, oito postos Windows, um servidor de ficheiros e uma aplicação de gestão. Existem 1 TB de informação protegida e cerca de 20 GB de alterações diárias. Estes valores servem para planear. O consumo real depende de versões, compressão, cifragem, ficheiros abertos, comportamento das aplicações e crescimento ao longo do tempo.
Os originais permanecem nos sistemas de produção. Um repositório local dedicado recebe as cópias para acelerar recuperações habituais. Outro exemplar segue para uma localização diferente ou para um serviço externo compatível. Essa cópia dispõe de proteção contra eliminação através de uma implementação imutável validada ou de uma rotação de discos cifrados, desligados fisicamente entre utilizações.
Nem todos os postos precisam de uma imagem completa a cada quatro horas. Pode dar prioridade aos documentos centralizados e criar imagens menos frequentes dos equipamentos difíceis de reconstruir. O inventário determina a seleção. Se um portátil guarda dados únicos e passa vários dias fora, defina quando se liga e como confirmar que a sua cópia terminou com sucesso.
Todas as manhãs, o responsável revê a última execução local, a última externa e os incidentes pendentes. Outra pessoa conhece o procedimento de recuperação. Assim, o plano não exige um colaborador sempre disponível. A arquitetura cria independência técnica; a distribuição de responsabilidades permite continuidade quando o administrador habitual está ausente ou o prestador não consegue responder imediatamente.
6. Caminho Veeam para servidores e máquinas virtuais
O Veeam Backup & Replication é um candidato quando precisa de gerir centralmente a proteção de servidores ou máquinas virtuais. Comece pela compatibilidade da versão, edição e cargas concretas. Agentes, aplicações, hipervisores e repositórios têm requisitos distintos. Uma função existente na família do produto não está automaticamente disponível em todas as licenças ou combinações possíveis de componentes.
Um desenho básico distingue o trabalho que produz a primeira cópia daquele que mantém um exemplar adicional. A documentação de Backup Copy explica este segundo mecanismo. Configure origem, destino, retenção e horário; depois confirme a existência de pontos restauráveis no repositório externo. Copiar manualmente alguns ficheiros de uma cadeia não equivale a uma tarefa de cópia suportada.
Para um laboratório ou ambiente pequeno, pode avaliar a Community Edition, anunciada para até dez cargas. Isso não significa dez empregados nem proteção gratuita de qualquer serviço. Verifique como as cargas são contadas e os limites de funções, apoio, automatização ou utilização por prestadores. O número anunciado não substitui uma análise das condições e do funcionamento necessário.
Se precisa de imutabilidade, escolha um repositório admitido e cumpra os seus requisitos específicos. Chamar «segura» a uma partilha não altera as permissões de eliminação. Não exponha diretamente o armazenamento de backups à Internet para facilitar o acesso. Desenhe os acessos com o apoio técnico e limite os administradores. A configuração deve continuar compreensível sem depender da memória de quem a instalou.
7. Caminho Synology com um NAS adequado
Se a empresa já dispõe de um Synology compatível, vale a pena avaliar o Active Backup for Business. Permite centralizar tarefas de proteção de ambientes suportados. Confirme modelo, DSM, sistema de ficheiros e requisitos dos equipamentos. A marca no aparelho não implica que todos os pacotes ou funções da gama estejam disponíveis nesse modelo.
Separe dois trabalhos: proteger os computadores para o NAS e proteger a informação do NAS noutro destino. Para pastas e dados compatíveis, o Hyper Backup oferece destinos externos. A preservação de um repositório Active Backup exige um procedimento específico suportado. Não presuma que qualquer tarefa sobre uma pasta do repositório produz outra instância recuperável.
Antes da compra, peça uma demonstração de recuperação completa: do segundo destino para um NAS de substituição ou ambiente compatível e, depois, para o ficheiro ou equipamento final. Essa prova revela requisitos ausentes de listas comerciais curtas, como capacidade do destino, versões dos pacotes e passos necessários para voltar a associar tarefas existentes após substituir o equipamento.
As capacidades imutáveis também dependem de modelos e configurações concretos. A explicação da Synology sobre backups imutáveis ajuda a distinguir as camadas de proteção, sem as tornar universais. Se o aparelho proposto não suporta a proteção necessária, altere o desenho em vez de mudar silenciosamente o significado da palavra «imutável» para acomodar a compra.
8. Caminho restic: flexível, mas exige administração
O restic é uma alternativa de código aberto para quem sabe administrar cópias de ficheiros em repositórios locais ou remotos. A licença BSD de duas cláusulas permite utilizações amplas, incluindo empresariais, respeitando as suas condições. Isso não inclui alojamento gratuito, contrato de assistência ou alguém que mantenha as tarefas por si. A licença do programa é apenas uma parte da operação.
O programa cifra o repositório e guarda instantâneos dos ficheiros protegidos. A documentação dos repositórios descreve destinos e gestão de palavras-passe. Utilize uma conta dedicada, armazenamento separado e um mecanismo seguro para fornecer segredos às tarefas agendadas. Evite credenciais em documentos partilhados ou comandos que acabem em históricos, registos e capturas de ecrã.
Comece por inicializar um repositório, copiar uma pasta de teste, listar instantâneos e restaurar um ficheiro noutra pasta. Só depois acrescente agendamento, alertas e retenção. Automatizar eliminações não deve ser o primeiro objetivo. Demonstre primeiro que consegue ler o que guardou e que as seleções e exclusões correspondem aos dados que realmente pretende proteger no ambiente empresarial.
Uma cópia de ficheiros não é automaticamente uma imagem de arranque nem um backup consistente de uma base de dados aberta. Para esta, utilize exportações ou métodos compatíveis com a aplicação. Cifragem também não significa imutabilidade: com permissões de eliminação, um atacante destrói o repositório sem o decifrar. O segundo repositório precisa de verificações e restauro próprios; uma sincronização cega durante alterações não demonstra consistência.
9. Um posto Windows: onde cabe o Ashampoo Backup Pro
Para um computador individual, pode fazer sentido uma aplicação de ambiente de trabalho mais simples. A oferta verificada de Ashampoo Backup Pro 27 na Licendi corresponde à versão 27 para um PC, com pagamento único para essa versão. Não deve ser confundida com subscrição para vários dispositivos, licença de servidor ou direito automático a todas as versões principais futuras.
As especificações oficiais do Backup Pro 27 incluem cópias de ficheiros, partições e suporte de recuperação. Confirme os requisitos exatos: Windows Server e processadores ARM ficam excluídos, assim como partições ou dispositivos de armazenamento com 8 TB ou mais. A palavra «Backup» não transforma um programa de posto de trabalho numa solução para toda a infraestrutura.
Um destino na nuvem exige conta compatível e capacidade suficiente; não presumimos uma quota de armazenamento incluída nesta oferta. Para uma compra empresarial, confirme por escrito os direitos do seu cenário e a edição fornecida. A ativação bem-sucedida não prova, por si só, quantas instalações ou utilizações são permitidas pelo contrato, sobretudo quando compara ofertas com nomes muito semelhantes.
Poderá também precisar de reconstruir o sistema operativo. Guarde as condições das licenças atuais e verifique a recuperação antes de comprar substituições. A página de Windows 11 Pro apresenta opções caso tenha realmente de renovar um posto. Comprar Windows não cria uma cópia de segurança nem garante transferir qualquer licença antiga para outro equipamento.
10. Criar uma cópia externa capaz de sobreviver
A distância protege de incidentes físicos locais, mas não necessariamente de um administrador comprometido. Se a mesma conta elimina produção, repositório local e armazenamento externo, o atacante tem um caminho comum. Separe identidades, reduza permissões e ative autenticação multifator quando disponível. O acesso de emergência deve ficar fora dos sistemas que poderá ter de recuperar em caso de falha.
Imutabilidade significa que determinados dados não podem ser modificados ou eliminados durante um período definido, segundo o mecanismo utilizado. Verifique o âmbito do bloqueio, quem altera políticas, o tratamento de novas versões e o que acontece à conta ou ao contrato. Não aplique retenções longas a dados de teste sem compreender custos e limitações à eliminação posterior.
Uma alternativa offline consiste na rotação de discos cifrados. Um recebe a cópia, é verificado, ejetado corretamente e guardado noutra localização autorizada; outro cobre o ciclo seguinte. A tarefa exige responsáveis e registo. Um disco permanentemente ligado não está offline, mesmo que se encontre numa gaveta ou seja utilizado apenas de vez em quando para as cópias.
A CISA recomenda backups offline e testes de recuperação no seu guia contra o ransomware. Considere-os uma camada de proteção, não toda a segurança. As cópias não impedem a extração de dados e não substituem atualizações, proteção dos acessos ou resposta ao incidente. Recuperar posteriormente não anula todos os danos que já possam ter acontecido.
11. Frequência, retenção e capacidade são decisões diferentes
A frequência decide quando criar pontos. A retenção decide durante quanto tempo ficam disponíveis. A capacidade determina quantos cabem realmente. Uma tarefa a cada quatro horas com apenas um dia de histórico pode não resolver uma eliminação descoberta duas semanas depois. Aumentar execuções não corrige uma janela histórica insuficiente, mesmo que todas as tarefas terminem sem erros.
Como ponto de partida didático, pode estudar trinta dias de histórico diário e doze pontos mensais, adaptados à ferramenta. Não é uma obrigação legal nem uma receita universal. A empresa deve justificar os prazos segundo utilidade, confidencialidade, contratos e requisitos aplicáveis. Conservar tudo indefinidamente porque ainda existe espaço não constitui uma política de retenção devidamente pensada.
Com 1 TB inicial e 20 GB de alterações diárias, trinta dias acrescentam cerca de 600 GB antes de compressão, deduplicação e funcionamento específico do programa. Não significa que um disco de 1,6 TB seja suficiente: faltam margem operacional, crescimento, metadados, pontos mensais e eventuais cópias completas adicionais. Meça a ocupação real durante o piloto em vez de confiar apenas na soma.
Defina alertas antes de esgotar a capacidade e confirme como são eliminadas versões antigas. Num destino imutável, a limpeza poderá esperar pelo fim do bloqueio. Se horários, retenção e bloqueios se contradisserem, o consumo continuará a crescer. Baseie o dimensionamento final em observações e reserve meios para corrigir a estimativa inicial sem criar uma lacuna na proteção dos dados.
12. Primeiro envio e orçamento sem preços inventados
Suponhamos que existem 100 Mbps de upload disponíveis para o backup. Transferir 1 TB decimal demora aproximadamente 22,2 horas em condições ideais: 8 × 10¹² bits divididos por cem milhões de bits por segundo. É um mínimo teórico, não uma medição. Tráfego partilhado, protocolos, limites do fornecedor e novas tentativas aumentarão o tempo efetivamente necessário.
Planeie o primeiro envio fora dos períodos críticos e avalie uma eventual carga inicial física suportada pelo serviço. Depois meça se as alterações diárias terminam dentro da janela prevista. Para uma recuperação completa, contam também o download, a velocidade de escrita no destino e o tempo de arranque e validação das aplicações. Não dimensione apenas o percurso de saída.
Separe no orçamento software, armazenamento local, armazenamento externo, operações de nuvem, downloads, assistência e horas de administração. Inclua equipamento de substituição quando o RTO o exigir. Uma licença acessível pode integrar um bom plano, mas não paga sozinha o espaço e não garante que alguém trate um aviso enquanto a empresa espera para poder voltar a trabalhar.
Para comparar propostas, entregue a cada fornecedor o mesmo inventário, volume, crescimento e objetivos. Peça o custo total para um período definido e um exercício de recuperação incluído. Uma proposta sem tráfego de saída ou intervenção técnica não é necessariamente mais económica: pode estar a excluir precisamente aquilo de que necessitará durante o incidente, quando já não haverá tempo para negociar alternativas.
13. Um teste de restauro que realmente dá confiança
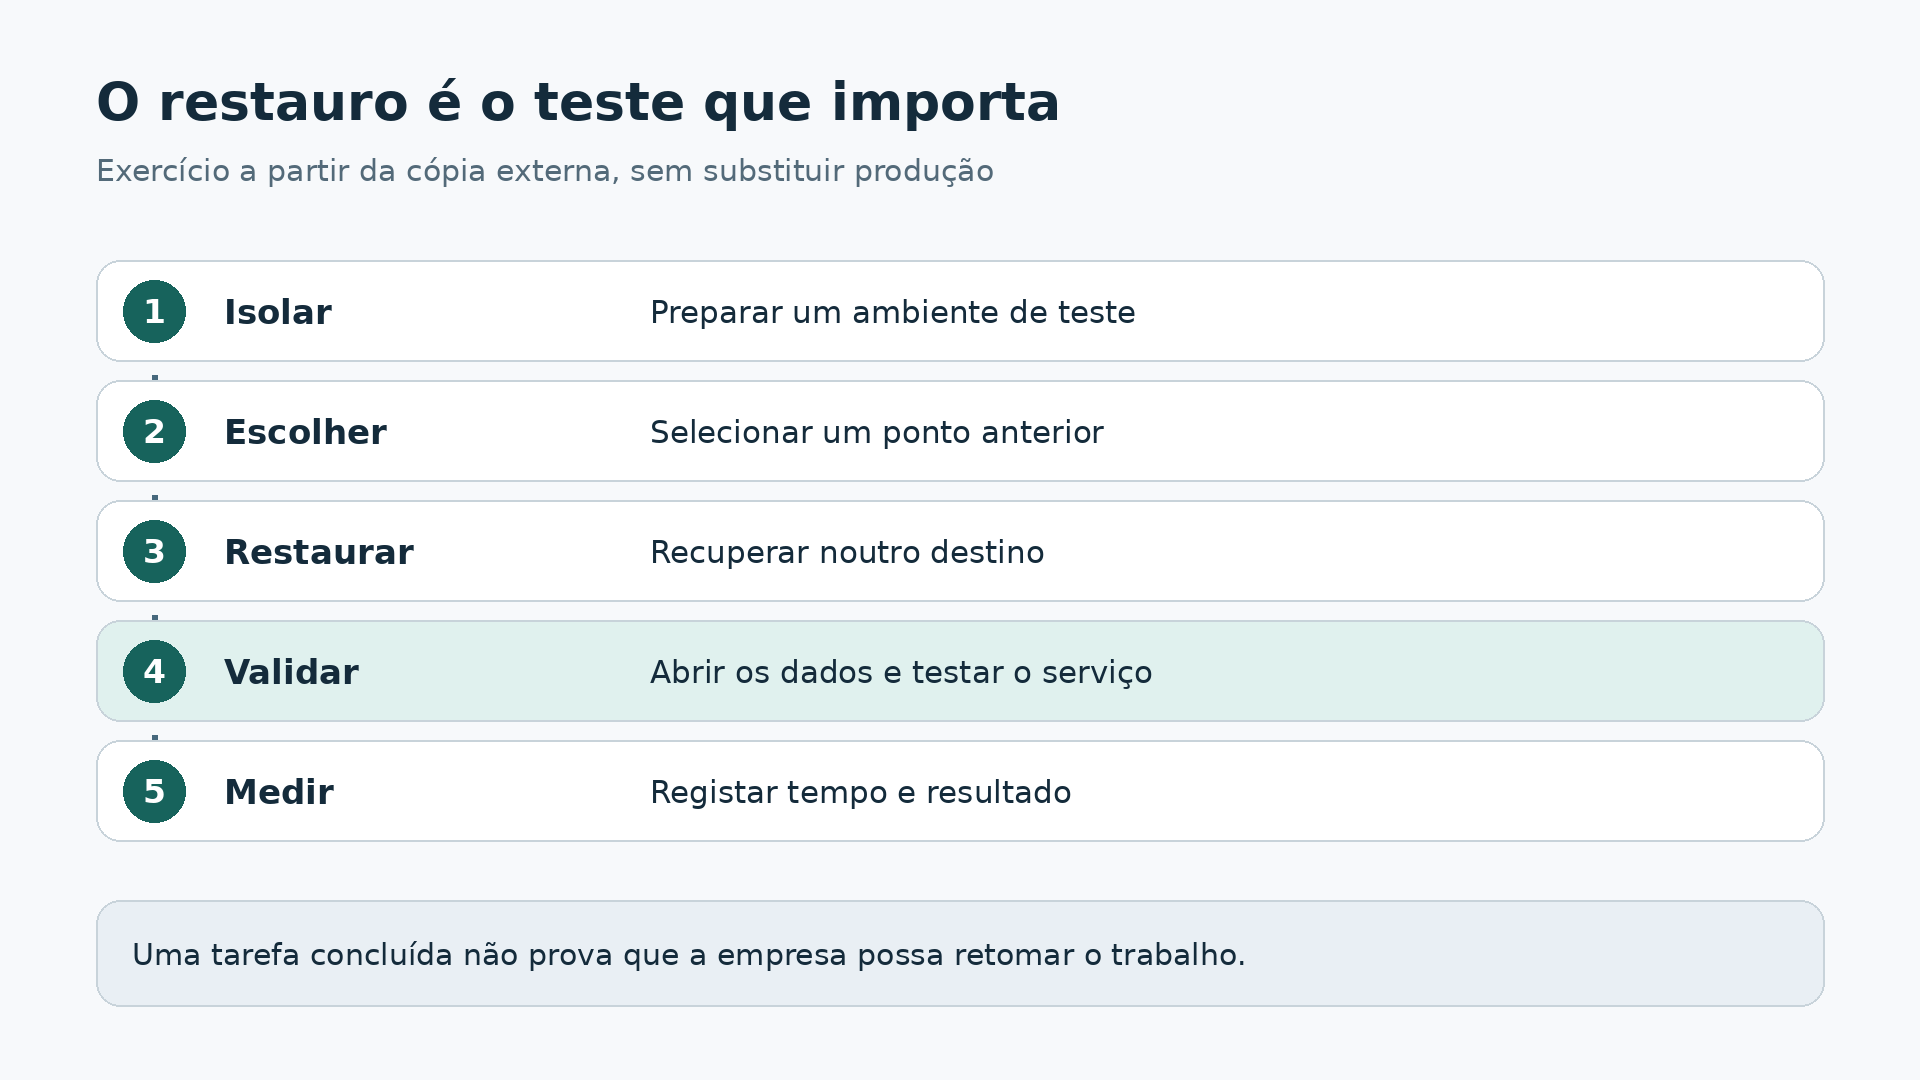
Comece por um ficheiro escolhido por um utilizador do negócio, não apenas pelo técnico. Recupere-o numa localização alternativa, preserve o original e verifique conteúdo, data e permissões. Depois teste uma pasta com vários formatos. Não substitua produção para demonstrar que um botão funciona: o exercício deve reduzir o risco e não transformar-se num incidente adicional provocado pela própria equipa.
O teste seguinte deve abranger uma aplicação ou máquina representativa. Recupere num ambiente isolado, sem duplicar identidades ativas nem ligar serviços restaurados à produção por engano. Confirme que a base de dados abre, que um utilizador consegue trabalhar e que os dados correspondem ao ponto escolhido. Arrancar um computador não equivale a validar o serviço empresarial que depende dele.
Por fim, simule a perda do repositório local e recupere a partir da cópia externa. Inclua no cronómetro procura das credenciais, acesso ao software, download e validação funcional. Registe tempos, dificuldades e responsáveis pelas correções. Esta medição permite defender ou corrigir o RTO com factos, em vez de manter uma estimativa otimista feita durante a instalação inicial.
No restic, check e as opções de leitura ajudam a verificar o repositório, sem substituir um restauro funcional. A documentação de restore explica a recuperação. Guarde uma ficha com data, ponto escolhido, origem, destino alternativo, duração, resultado e aceitação do utilizador. Repita após mudanças importantes, distinguindo integridade, acesso aos segredos e utilidade real da informação recuperada.
14. Supervisão: o silêncio também pode ser um incidente
Não se limite a receber emails de sucesso. Uma tarefa desativada ou um portátil que nunca se liga pode simplesmente deixar de enviar mensagens. Verifique a idade do último ponto válido para cada carga e destino, além do estado da última execução. Uma cópia esperada mas ausente deve gerar um incidente visível, não uma caixa de correio aparentemente tranquila.
Designe um responsável principal e um substituto. Estabeleça quem recebe alertas, quando os analisa e como escalar falhas repetidas durante vários ciclos. Um alarme sem pessoa e prazo de resposta apenas desloca o problema para o email. Registe causa, correção e execução seguinte que confirme a solução, evitando encerrar a ocorrência só porque alguém alterou uma definição.
Acompanhe mudanças normais: utilizadores novos, pastas deslocadas, servidores acrescentados e palavras-passe alteradas criam lacunas silenciosas. Reveja a proteção após mudanças importantes nas aplicações. O acesso de emergência também envelhece: conta desativada, telefone perdido ou contacto que saiu da empresa podem bloquear a recuperação. Teste a autenticação alternativa sem expor segredos e mantenha instruções acessíveis durante uma interrupção das instalações.
15. Um plano de implementação por etapas
Primeiro, inventarie sistemas e acorde prioridades com o negócio. Depois execute um piloto pequeno que inclua recuperação antes de ampliar a cobertura. Na etapa seguinte, adicione destino externo, separação de acessos e proteção contra eliminação verificada. Não declare o projeto concluído quando só funciona a cópia local. Cada etapa deve produzir um resultado observável, não apenas mais uma tarefa configurada.
Amplie por grupos de equipamentos, acompanhando duração, capacidade e tráfego. Mantenha a proteção anterior até confirmar a nova, evitando um período sem cópias por mudar de programa depressa demais. Documente como recuar se o piloto falhar os objetivos. Não elimine precipitadamente pontos antigos que ainda possam ser necessários para recuperar uma versão anterior à mudança ou um problema descoberto mais tarde.
Feche a implementação com uma recuperação a partir do exterior e a entrega do procedimento a duas pessoas. Devem encontrá-lo sem depender do servidor avariado. Inclua contactos, ordem de recuperação, requisitos, localização dos segredos e critérios para declarar o serviço operacional. O documento deve ser curto para funcionar sob pressão e suficientemente concreto para não obrigar a improvisar perante colegas à espera.
16. O que fazer quando chega o incidente
Se suspeitar de ransomware, não ligue automaticamente o disco offline ao computador afetado nem restaure sobre um ambiente ainda comprometido. Ative o procedimento de resposta e procure ajuda especializada conforme a gravidade. Preserve evidências e coordene contenção, avaliação e recuperação. A urgência de retomar o trabalho não deve expor a última cópia saudável ao mesmo atacante ou problema.
Escolha um ponto anterior ao incidente e valide-o num ambiente controlado. Substitua acessos comprometidos de forma coordenada, reconstrua o necessário e recupere serviços por prioridade. Verifique dependências de autenticação, rede, aplicação e dados. Colocar tudo online ao mesmo tempo pode dificultar diagnóstico e segurança; uma sequência controlada permite perceber quais os componentes que já funcionam de forma fiável.
Depois registe perdas, duração real e fragilidades do plano. Ajuste frequência, retenção ou infraestrutura com base nessa evidência. Não reduza o incidente a uma compra urgente de discos: a falha principal pode ter sido uma conta partilhada, um alerta ignorado ou uma base de dados nunca incluída. Mais capacidade, por si só, não resolve nenhuma dessas causas.
17. A melhor regra é aquela que consegue demonstrar
Uma PME não precisa de usar todas as ferramentas mencionadas. A Veeam pode servir uma infraestrutura gerida; a Synology pode aproveitar um NAS compatível; o restic oferece flexibilidade a equipas com administração técnica; uma aplicação de ambiente de trabalho pode proteger postos específicos. Escolha segundo objetivos verificáveis, pessoas, competências e orçamento disponíveis, não pela maior lista de funções.
Antes de concluir, peça três demonstrações: encontrar uma versão anterior, recuperar fora das instalações e continuar sem o administrador habitual. Se alguma falhar, sabe onde investir o esforço seguinte. A regra 3-2-1 torna-se útil quando permite recuperar trabalho com valor, num tempo conhecido, sem apostar toda a empresa numa única cópia e na esperança de que ainda esteja legível.




