 DE
 EN
 FR
 IT
 PT
 ES


Microsoft-Lizenzen im Gesundheitswesen: Compliance, Datenschutz und Kostenkontrolle
Eine Klinik erneuert ihre Windows-Arbeitsplätze, Office-Anwendungen und E-Mail-Umgebung. Die Geschäftsführung fragt nach den Kosten. Die IT möchte weniger Einzellösungen betreiben. Der Datenschutzbeauftragte will wissen, wo Informationen verarbeitet werden, wer Patientenbezüge sehen kann und wie lange Protokolle verfügbar bleiben. In dieser Lage klingt die Frage „Welche Microsoft-Lizenz ist für das Gesundheitswesen compliant?“ vernünftig. Sie setzt jedoch am falschen Punkt an.
Keine Lizenz macht eine Praxis oder Klinik automatisch rechtskonform. Eine Lizenz gewährt Nutzungsrechte und kann Funktionen für Identität, Geräteschutz oder Zusammenarbeit bereitstellen. Compliance entsteht zusätzlich durch zulässige Zwecke, Rechtsgrundlagen, Verträge, Konfigurationen, dokumentierte Verfahren, geschulte Menschen und laufende Kontrollen. Die richtige Aufgabe lautet deshalb: Arbeitsabläufe und Rollen präzise beschreiben, Anforderungen zuordnen und erst danach die passenden Rechte und Dienste auswählen.
Dieser Leitfaden richtet sich an Arztpraxen, Kliniken, Labore, Pflegeanbieter und mittelgroße Gesundheitsorganisationen. Er behandelt DSGVO, NIS2, den Europäischen Gesundheitsdatenraum, gemeinsam genutzte PCs, Windows, Office, Windows Server, SQL Server, CALs, Virtualisierung und Total Cost of Ownership. Er bietet einen Entscheidungsrahmen, aber keine Rechtsberatung für einen bestimmten Mitgliedstaat oder Verarbeitungsvorgang.
Inhaltsverzeichnis
- Warum das Gesundheitswesen anders plant
- Recht, Vertrag, Technik und Betrieb
- DSGVO, NIS2 und EHDS
- Lizenzauswahl nach Workload
- Geteilte Arbeitsplätze und Postfächer
- Server, CALs und Virtualisierung
- Datenschutz, Datenstandort und Sicherheit
- TCO senken, Kontrollen erhalten
- Häufige Fragen
Warum Microsoft-Lizenzen im Gesundheitswesen anders geplant werden müssen
Gesundheitsdaten gehören nach der DSGVO zu den besonderen Kategorien personenbezogener Daten. Das bedeutet nicht, dass jede Verarbeitung verboten wäre. Es verlangt aber eine sorgfältige rechtliche und organisatorische Begründung. Schon ein Facharzttermin, eine Diagnose in einer E-Mail-Anlage, ein Medikationsplan oder eine Patientenliste kann Gesundheitsinformationen offenbaren. Der Schutzbedarf endet daher nicht an der Grenze des Krankenhausinformationssystems.
Hinzu kommt die Versorgungskontinuität. Ein ausgefallener Büro-PC ist in vielen Branchen lästig; ein nicht erreichbarer klinischer Arbeitsplatz kann Aufnahme, Befundzugriff oder Übergabe verzögern. Vertraulichkeit, Integrität und Verfügbarkeit müssen gemeinsam funktionieren. Eine strenge Kontrolle, die den Alltag blockiert, wird umgangen. Ein besonders bequemes System ohne persönliche Konten verhindert dagegen belastbare Nachvollziehbarkeit.
Die Rollen sind vielfältig. Ärztinnen und Ärzte benötigen E-Mail, Zusammenarbeit und Fachanwendungen. Pflegekräfte wechseln zwischen gemeinsam genutzten Stationen. Die Anmeldung arbeitet mit einer Teamadresse. Ein Labor tauscht Dateien mit externen Partnern aus. Verwaltung und Abrechnung brauchen nicht dieselben Patientendaten wie der klinische Dienst. Ein einheitlicher Maximalplan für alle wirkt einfach, führt aber häufig gleichzeitig zu ungenutzten Ausgaben und zu Lücken bei speziellen Rollen.
Microsoft 365 und Office ersetzen außerdem weder die elektronische Patientenakte noch Labor-, Praxis- oder Medizinproduktsoftware. Entscheidend sind die Übergänge: exportierte Tabellen, E-Mail-Anhänge, synchronisierte Ordner, Termine, Ausdrucke, Backups, Dienstkonten und Anbieterzugriffe. Eine Organisation kann den Microsoft-Tenant sauber absichern und trotzdem unkontrollierte Kopien auf lokalen Laufwerken oder privaten Kommunikationswegen erzeugen.
Die erste Planungseinheit ist deshalb nicht das Gerät und nicht der SKU. Sie ist ein Szenario: eine identifizierte Person, eine Aufgabe, ein Datentyp, ein Ort, ein Endgerät, eine Verfügbarkeitsanforderung und eine Aufbewahrungsdauer. Daraus lässt sich ableiten, ob installierte Apps, gehostete E-Mail, Endgeräteverwaltung, Shared Computer Activation, ein lokaler Server oder eine SQL-Datenbank gebraucht werden.
Vier Ebenen, die nicht verwechselt werden dürfen
Eine belastbare Entscheidung trennt Recht, Vertrag, Technik und Betrieb. Wer diese Ebenen vermischt, gelangt schnell zur falschen Aussage: „Wir haben Business Premium gekauft, also sind wir DSGVO-konform.“ Der Dienst kann ein Datenschutz- und Sicherheitsprogramm unterstützen. Er bestimmt aber weder den zulässigen Zweck noch automatisch die richtige Zugriffsgruppe oder Löschfrist.
| Ebene | Leitfrage | Typische Verantwortung |
|---|---|---|
| Recht und Governance | Warum, auf welcher Grundlage und wie lange werden Daten verarbeitet? | Leitung, Verantwortlicher, DSB und Rechtsberatung. |
| Vertrag | Welche Dienste, Unterauftragnehmer, Zusagen und Transfers gelten? | Einkauf, Recht, Sicherheit und Anbieter. |
| Technik und Lizenz | Welche Funktionen sind vorhanden und welche Nutzer, Geräte, Kerne oder Zugriffe sind berechtigt? | Architektur, Administration und Lizenzmanagement. |
| Betrieb | Sind Kontrollen eingerichtet, überwacht, getestet und verstanden? | IT, Sicherheit, Fachbereiche, Support und Management. |
Microsofts Modell der geteilten Verantwortung stützt diese Sicht. Microsoft schützt die Infrastruktur, die im jeweiligen Servicemodell in seinen Bereich fällt. Der Kunde bleibt wesentlich für Daten, Identitäten, Benutzer, Einstellungen, Geräte und teilweise Anwendungen verantwortlich. Die Verteilung unterscheidet sich zwischen lokaler Software, Infrastrukturservices und SaaS. Deshalb sollte sie pro Workload dokumentiert werden. Microsoft beschreibt die Zusammenarbeit in seiner offiziellen Sicherheitsübersicht für das Gesundheitswesen.
Eine verfügbare Funktion ist noch kein wirksamer Nachweis. MFA schützt kein Konto, wenn sie dort nicht durchgesetzt wird. Eine unpassende DLP-Regel kann einen klinischen Ablauf blockieren oder sensible Informationen übersehen. Protokolle, die niemand prüft, verkürzen keine Reaktionszeit. Gute Governance erzeugt überprüfbare Belege: Zugriffsmatrizen, genehmigte Baselines, Wiederherstellungstests, Rezertifizierungen, Vorfallsberichte und Schulungen.
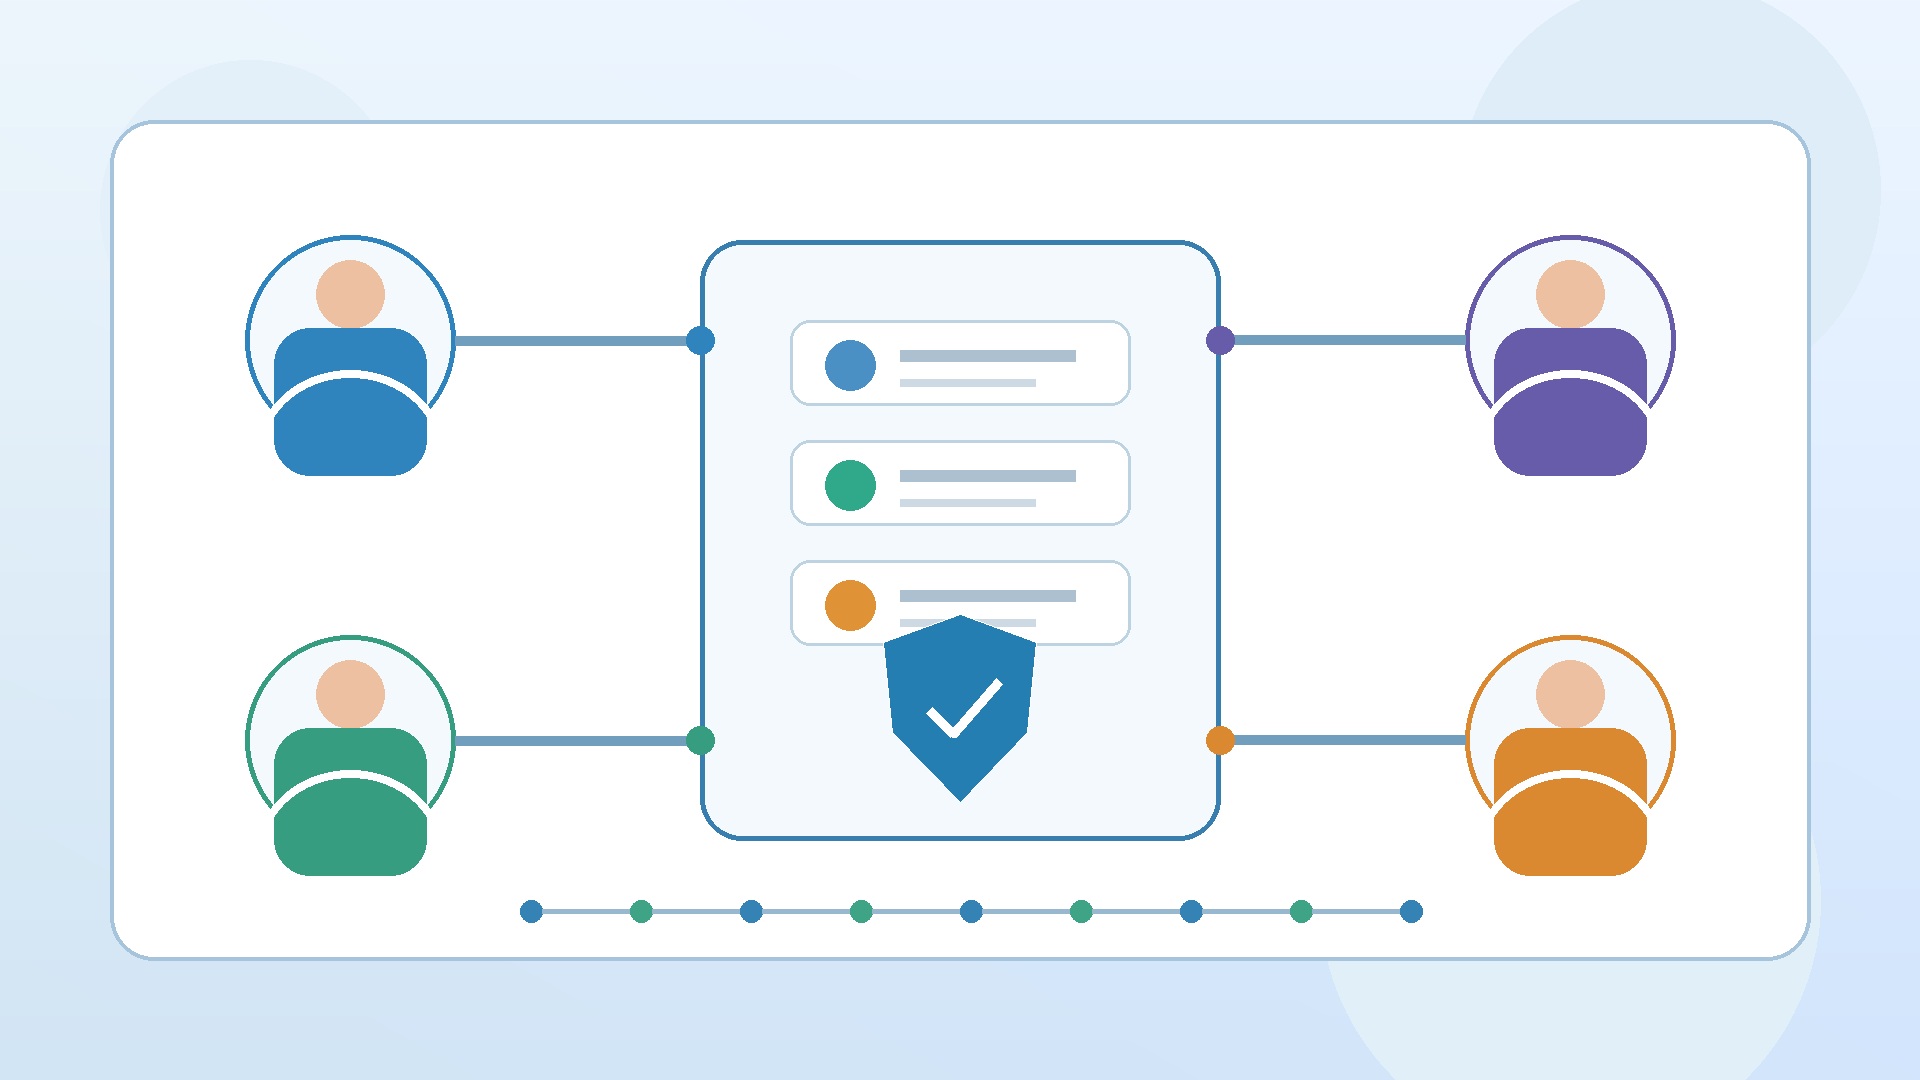
Regulatorische Landkarte: DSGVO, NIS2 und Europäischer Gesundheitsdatenraum
DSGVO: Rechtsgrundlage plus Bedingung für Gesundheitsdaten
Für jede Verarbeitung ist eine allgemeine Rechtsgrundlage zu bestimmen. Bei Gesundheitsdaten muss zusätzlich eine passende Bedingung für besondere Datenkategorien vorliegen. „Wir holen einfach eine Einwilligung ein“ ist keine universelle Lösung. Je nach Zweck, Behandlungsverhältnis und nationalem Recht können andere Grundlagen oder Bedingungen einschlägig sein. Die Organisation sollte dies mit Datenschutzbeauftragten oder Rechtsberatung klären und in Informationen, Verträgen, Berechtigungen und Löschregeln abbilden. Die Europäische Kommission erläutert den offiziellen Datenschutzrahmen.
Die Grundsätze wirken direkt auf Microsoft-Workloads. Zweckbindung verhindert, dass eine Patientenliste ohne neue Prüfung für Werbung genutzt wird. Datenminimierung spricht gegen den Export vollständiger Akten, wenn ein Ausschnitt genügt. Richtigkeit benötigt Korrekturprozesse. Speicherbegrenzung verlangt abgestimmte Regeln für E-Mail, Teams, SharePoint, lokale Dateien, Backups und Fachsysteme. Integrität und Vertraulichkeit brauchen technische und organisatorische Maßnahmen. Rechenschaftspflicht verlangt schließlich eine nachvollziehbare Begründung.
Zugriff sollte dem klinischen oder administrativen Bedarf folgen. Jede Person erhält eine eigene Identität und angemessene Rechte. Privilegierte Rollen werden getrennt, begrenzt und besonders überwacht. Geteilte generische Konten erschweren Zuordnung, Widerruf und Untersuchung. Sie sind kein vertretbarer Weg, um Lizenzkosten zu reduzieren.
Eine Datenschutz-Folgenabschätzung kann erforderlich sein, wenn eine Verarbeitung voraussichtlich ein hohes Risiko verursacht. Großumfangreiche Verarbeitung von Gesundheitsdaten, systematische Überwachung, neue Technologien oder die Verknüpfung von Datenbeständen sind wichtige Anzeichen. Die konkrete Pflicht hängt jedoch vom Vorhaben und den Leitlinien der zuständigen Aufsicht ab. Eine DSFA gehört vor die Einführung und sollte echte Alternativen und Schutzmaßnahmen bewerten.
Auch die Auftragsverarbeitung muss zur Realität passen. Rollen, Vertragsbedingungen, Unterauftragnehmer, Unterstützung, Löschung, Rückgabe und Sicherheitsmaßnahmen sind zu prüfen. Betroffenenrechte und Meldeprozesse müssen in der tatsächlichen Architektur funktionieren. E-Mail-Anhänge, lokale Kopien und Exporte dürfen dabei nicht aus der Betrachtung fallen.
NIS2: Gesundheitssektor im Fokus, aber nicht jede Praxis automatisch erfasst
Die Richtlinie (EU) 2022/2555, NIS2, nennt das Gesundheitswesen als kritischen Sektor. Sie stärkt für erfasste Einrichtungen Anforderungen an Cyberrisikomanagement, Leitungsverantwortung und Meldung erheblicher Sicherheitsvorfälle. Ob eine konkrete Organisation erfasst ist, hängt unter anderem von Einrichtungsart, Größe, Ausnahmen und der nationalen Umsetzung ab. Die Aussage, jede kleine Arztpraxis unterliege automatisch demselben Pflichtenpaket, wäre zu pauschal.
Die Mitgliedstaaten sollten NIS2 bis zum 17. Oktober 2024 umsetzen; seit dem 18. Oktober 2024 ersetzt sie NIS1. Maßgeblich sind deshalb das jeweilige nationale Gesetz und die Hinweise der zuständigen Behörde. Am 20. Januar 2026 legte die Kommission einen Vorschlag für gezielte Änderungen vor. Ein Vorschlag ist am Stand dieses Leitfadens nicht als endgültiges Recht zu behandeln. Die NIS2-Seite der Europäischen Kommission bietet den offiziellen Überblick.
NIS2 verlangt weder Business Premium noch einen bestimmten Microsoft-Plan. Sie ist technologieneutral. Funktionen für Identität, Endgeräteschutz, Protokollierung oder Schwachstellenmanagement können angemessene Maßnahmen unterstützen. Die Einrichtung muss dennoch Risiken bewerten, Lieferanten steuern, Kontinuität planen, Vorfälle behandeln und die Wirksamkeit ihrer Kontrollen belegen.
EHDS: Architektur jetzt vorbereiten, Anwendung schrittweise beachten
Die Verordnung (EU) 2025/327 zum Europäischen Gesundheitsdatenraum wurde am 5. März 2025 veröffentlicht und trat am 26. März 2025 in Kraft. Ihre Anwendung erfolgt stufenweise. Die Kommission nennt wesentliche Meilensteine ab März 2029, weitere Datenkategorien und grenzüberschreitende Funktionen ab März 2031 sowie spätere Phasen bis 2035. Daher ist weder „alles gilt bereits vollständig“ noch „bis 2029 muss nichts passieren“ eine gute Planungsannahme.
Gesundheitsorganisationen sollten Portabilität, Interoperabilität, Formate, Daten-Governance und Ausstiegsfähigkeit schon heute in Beschaffung und Architektur aufnehmen. Microsoft 365 kann Zusammenarbeit unterstützen, ist aber nicht automatisch ein EHDS-konformes EHR-System. Pflichten zu Primär- und Sekundärnutzung, elektronischen Gesundheitsakten und grenzüberschreitendem Austausch sind getrennt zu analysieren. Die offizielle EHDS-Zeitleiste sollte bei Projekten erneut geprüft werden.
Microsoft-Dienste nach Rolle und Workload auswählen
Es gibt keinen universellen „Microsoft 365 Healthcare“-SKU, der die Auswahl ersetzt. Erstellen Sie zuerst eine Matrix aus Rolle, Identität, Gerät, Apps, E-Mail, Zusammenarbeit, Datenart, Mobilität, Sicherheitskontrollen und Offline-Bedarf. Vergleichen Sie anschließend aktuelle Leistungsbeschreibungen und Product Terms. Produktnamen und enthaltene Funktionen können sich ändern; eine Marketingseite ist keine vollständige Nutzungsrechtsanalyse.
| Rolle oder Workload | Zu prüfende Richtung | Wichtiger Vorbehalt |
|---|---|---|
| Behandelnde Person mit E-Mail, Teams, Dateien und verwaltetem Windows-PC | Business Premium für berechtigte KMU; Enterprise-Plan bei größerem Umfang | Funktionen müssen konfiguriert und überwacht werden. |
| Pflegekraft am gemeinsam genutzten Windows-PC | SCA-berechtigtes Microsoft-365-Apps-Nutzungsrecht | Jede Person braucht eine berechtigte Lizenz und eigene Anmeldung. |
| Backoffice nur mit Office-Apps | Microsoft 365 Apps for Business oder dauerhaftes Office | E-Mail, SCA, Geräteverwaltung und Schutz separat prüfen. |
| Anmeldung oder Abrechnung mit Teamadresse | Freigegebenes Postfach plus lizenzierte Exchange-Benutzer | Kein gemeinsames Benutzerkonto; Zusatzlizenz kann nötig sein. |
| Fester, isolierter oder häufig offline genutzter PC | Aktuelle kompatible Office-Dauerlizenz | Lebenszyklus, Patches, Aktivierung und fehlende Cloud-Dienste einplanen. |
| Lokaler oder hybrider Server | Windows Server, SQL Server, RDS und CALs fachlich prüfen | Serverrechte nie aus einem Nutzerabonnement ableiten. |
Office als Dauerlizenz: klarer Umfang, eigene Lebenszykluspflicht
Eine Dauerlizenz gewährt in der Regel das Recht, eine bestimmte Version nach ihren Bedingungen dauerhaft zu nutzen. Sie kann für einen stabilen Arbeitsplatz passen, der Word, Excel und PowerPoint benötigt, aber keine laufend erweiterten Cloud-Dienste. Sie enthält nicht automatisch Exchange Online, Identitätsverwaltung, fortgeschrittenen E-Mail-Schutz, Endgeräteverwaltung oder Zusammenarbeit. Updates, Kompatibilität und Supportende bleiben Teil des Betriebsmodells.
Im Europäischen Wirtschaftsraum können gebrauchte unbefristete Softwarelizenzen unter bestimmten Voraussetzungen legal weiterverkauft werden. Zu prüfen sind insbesondere Herkunft, Rechteart, Rechtekette, Unbrauchbarmachung beim Veräußerer und produkt- oder kanalspezifische Einschränkungen. Ein aktives Abonnement, ein nicht übertragbares Recht oder eine hardwaregebundene Lizenz wird nicht durch die Übergabe eines Schlüssels übertragbar. Licendi bietet legitime gebrauchte Lizenzen mit produktbezogener Dokumentation. Das kann die Anschaffungskosten senken, wenn eine Dauerlizenz zum Bedarf passt. Prüfen Sie Microsoft-Office-Lizenzen nach Edition, Sprache, Gerät und Supportzyklus.
Microsoft 365 Apps und Business Premium
Microsoft 365 Apps stellt Produktivitätsanwendungen im Abonnement bereit. Für eine Rolle ohne gehostete E-Mail im selben Paket kann ein Apps-Plan sinnvoll sein. Über Microsoft-Lösungen bei Licendi lassen sich passende Angebote vergleichen. Ein reiner App-Plan darf aber nicht so dargestellt werden, als enthielte er automatisch Exchange, vollständige Geräteverwaltung oder sämtliche Compliance-Funktionen.
Business Premium ist für viele berechtigte Praxen und kleinere Klinikgruppen interessant, weil Produktivität, Kommunikation, Identität, IT-Verwaltung und Sicherheitsfunktionen gebündelt werden. Microsoft positioniert das Angebot für Organisationen mit bis zu 300 Benutzern. Bei größeren Einrichtungen, komplexen Tenants oder weitergehenden Anforderungen sind Enterprise-Wege zu untersuchen. Auch bei passender Lizenz müssen Identitäten, Endgeräte und Richtlinien tatsächlich eingerichtet werden.
Windows ist gesondert zu inventarisieren. Prüfen Sie Edition, Basislizenz, Upgrade-Recht, Aktivierung, Hardwarekompatibilität und Supportzeitraum. Bestimmte Microsoft-365-Angebote können unter Voraussetzungen Windows-Rechte enthalten; daraus folgt nicht automatisch, dass ein PC ohne zulässige Basislizenz legalisiert wird. Für dauerhaft lizenzierte Arbeitsplätze können Windows-Lizenzen von Licendi geprüft werden, wobei die konkreten Produktbedingungen maßgeblich bleiben.
Gemeinsam genutzte klinische PCs, persönliche Identitäten und Team-Postfächer
Geteilte Arbeitsplätze sind auf Stationen und in Behandlungsräumen üblich. Mehrere Pflegekräfte verwenden über den Tag denselben Windows-PC. Microsoft unterstützt solche Fälle über Shared Computer Activation, kurz SCA, für bestimmte Microsoft-365-Apps-Berechtigungen. Die offizielle Dokumentation nennt sogar Pflegekräfte an gemeinsam genutzten Krankenhauscomputern. SCA ändert jedoch die Aktivierung und macht aus einer benutzerbezogenen Lizenz keine Gerätelizenz.
Jede Person benötigt eine geeignete Lizenz und meldet sich mit der eigenen Identität an. Business Premium unterstützt SCA und ist laut Microsoft der einzige „Business“-Plan mit dieser Fähigkeit; Pläne mit Microsoft 365 Apps for enterprise können sie ebenfalls unterstützen. Business Standard und Apps for business allein sind für diesen Fall nicht gleichzusetzen. Prüfen Sie die Microsoft-Dokumentation zu Shared Computer Activation und die aktuellen Product Terms.
Für Abruf und Erneuerung der Aktivierungstoken wird verlässliche Konnektivität benötigt. Office für Mac unterstützt SCA nicht. Ein Pilot sollte daher reale Fragen testen: Wie verhält sich der Arbeitsplatz bei Netzausfall? Wie schnell lädt das Profil? Welche Downloads bleiben zurück? Wird eine klinische Anwendung beim Benutzerwechsel geschlossen?
Die Sitzungsgestaltung ist genauso wichtig wie die Lizenz. Kurze Sperrzeiten, eine einfache Abmeldung, Profilbereinigung, kontrollierte Downloads und der Verzicht auf ungeeignetes AutoFill verhindern, dass die nächste Person Daten aus der vorherigen Sitzung sieht. Schnelle Badge- oder Authentifizierungsverfahren können den Alltag verbessern, müssen aber persönliche Identität und auswertbare Protokolle erhalten.
Ein freigegebenes Postfach löst ein anderes Problem: Mehrere lizenzierte Personen bearbeiten eine Adresse wie anmeldung@ oder abrechnung@ per Delegation. Microsoft beschreibt bis zu 50 GB ohne direkt dem Postfach zugewiesene Lizenz im Standardszenario. Jede zugreifende Person braucht allerdings ein lizenziertes Exchange-Online-Postfach. Für mehr Kapazität sowie bestimmte Archiv-, Aufbewahrungs- oder Sicherheitsfunktionen kann eine zusätzliche Lizenz erforderlich sein.
Das freigegebene Postfach ist nicht für direkte Anmeldung vorgesehen. Benutzer melden sich persönlich an und erhalten Berechtigungen. So bleibt die Zuordnung erhalten und ein einzelner Zugriff kann entfernt werden, ohne ein im ganzen Team verbreitetes Kennwort auszutauschen. Die Details stehen in Microsofts Dokumentation zu freigegebenen Postfächern.
Windows Server, SQL Server, CALs und Virtualisierung ohne gefährliche Faustregeln
Ein lokaler Dateiserver, eine Praxisanwendung oder Datenbank verändert die Lizenzanalyse erheblich. Microsoft-365-Abonnements des Personals sind nicht mit Nutzungsrechten für Windows Server, SQL Server, Remote Desktop Services oder Exchange Server gleichzusetzen. Erstellen Sie ein Architekturdiagramm mit physischen Hosts, Prozessoren und Kernen, virtuellen Maschinen, Clustern, internen Benutzern, gemeinsam genutzten Geräten, externen Zugriffen, Testsystemen und Notfallumgebungen.
Windows Server wird typischerweise nach Regeln lizenziert, die physische Kerne, Mindestwerte und Editionen berücksichtigen. Virtualisierungsrechte hängen von der korrekten Abdeckung des Servers und der Edition ab. Zusätzlich können Windows Server CALs für zugreifende Benutzer oder Geräte erforderlich sein. Bei Remote Desktop Services kommen häufig separate RDS CALs hinzu. Ob User CAL oder Device CAL besser passt, hängt vom Verhältnis zwischen Personen und Geräten ab. Viele Schichtkräfte an wenigen Stationen ergeben ein anderes Bild als mobile Mitarbeitende mit mehreren Geräten.
SQL Server kennt je nach Edition und Programm unterschiedliche Modelle, insbesondere pro Kern und in bestimmten Fällen Server plus CAL. Server/CAL eignet sich nicht automatisch für externe oder schwer zählbare Zugriffe. Beim Kernmodell muss die physische oder virtuelle Ebene entsprechend den geltenden Regeln korrekt bemessen werden. Rechte für VM-Mobilität, mehrere Instanzen oder zusätzliche Vorteile können von Edition, vollständiger Abdeckung und Vertragsbestandteilen wie Software Assurance oder Abonnementrechten abhängen. Eine Regel für eine Edition darf nicht ungeprüft auf eine andere übertragen werden.
Virtualisierung beseitigt die Lizenzpflicht nicht. Zehn virtuelle Server auf zwei Hosts können den Betrieb vereinfachen, aber Hosts, VMs und mögliche Verschiebungen müssen korrekt abgedeckt sein. Ein Cluster, das eine Workload auf mehrere Knoten verschieben kann, verlangt die Betrachtung aller möglichen Ausführungsorte. Auch ein ausgeschalteter Notfallserver oder ein Testsystem ist nicht automatisch lizenzfrei. Product Terms und Erwerbskanal bestimmen das Ergebnis.
Licendi kann für bestimmte Serverprodukte legitime gebrauchte Dauerlizenzen mit nachvollziehbarer Rechtekette anbieten. Das kann zu einer stabilen On-Premises-Architektur passen. Daraus entstehen jedoch keine erfundenen Upgrade-, Mobilitäts-, Virtualisierungs- oder Supportrechte. Prüfen Sie Windows-Server-Lizenzen und SQL-Server-Lizenzen; lassen Sie Metrik, Menge, CAL-Bedarf und Dokumentation vor der Bereitstellung bestätigen.
Klinischer Datenschutz, Datenstandort und Sicherheitskontrollen
Vor der technischen Konfiguration steht die Datenflusskarte. Wo entsteht eine Gesundheitsinformation? Wird sie im Fachsystem eingegeben, per E-Mail empfangen, in Teams abgelegt oder nach Excel exportiert? Wer liest sie auf welchem Gerät und aus welchem Land? Wo liegen Backups und Protokolle? Ohne diese Antworten schützt eine Richtlinie womöglich den Tenant, übersieht aber den tatsächlich sensiblen Weg.
Das Fundament besteht aus persönlichen Identitäten, MFA, geringsten Rechten und einem vollständigen Joiner-Mover-Leaver-Prozess. Administratorkonten sollten von Alltagskonten getrennt werden. Gäste, externe Anbieter und Dienstleister brauchen Zweck, Sponsor, Enddatum und regelmäßige Prüfung. Bei Endgeräten müssen Verschlüsselung, Patches, Bedrohungsschutz, Sperre, Inventar und selektives Löschen zum Eigentumsmodell passen, einschließlich BYOD.
Informationsschutz kann Labels, DLP-Regeln, Freigabebeschränkungen und Aufbewahrungsrichtlinien umfassen. Die Ausgestaltung muss verhältnismäßig bleiben. Eine zu komplizierte Klassifizierung wird umgangen; eine zu aggressive Regel kann eine dringende Übergabe blockieren. Testen Sie mit echten klinischen Abläufen, dokumentieren Sie Ausnahmen und beobachten Sie Fehlalarme. Aufbewahrung ist nicht gleich Backup, und Synchronisation ersetzt keine Wiederherstellungsstrategie.
Protokolle und Warnungen brauchen Verantwortliche und Fristen. Legen Sie fest, welche Ereignisse überwacht werden, wer sie bewertet und wann Datenschutzbeauftragte, Leitung oder Behörden beteiligt werden. Testen Sie Wiederherstellung sowie Reaktionen auf kompromittierte Konten, Ransomware und verlorene Geräte. Ein nie geübter Notfallplan schafft nur vermeintliche Sicherheit.
Microsofts EU Data Boundary umfasst bestimmte kommerzielle und öffentliche Onlinedienste. Innerhalb des dokumentierten Umfangs sollen Kundendaten und pseudonymisierte personenbezogene Daten in EU/EFTA gespeichert und verarbeitet werden. Das bedeutet nicht, dass „Gesundheitsdaten Europa niemals verlassen“. Microsoft veröffentlicht fortgesetzte Transfers, die für Dienste gelten. Datenresidenz, Supportzugriff, Verarbeitung, Transfergarantien und Souveränität sind unterschiedliche Fragen.
Tenant-Geografie, abgedeckte Dienste, optionale Funktionen, Support und Sicherheitsbetrieb verändern die Bewertung. Lesen Sie die offizielle Übersicht zur EU Data Boundary, die Hinweise zu fortgesetzten Transfers, das DPA und die Product Terms. Bei internationalen Transfers sind Rollen, Garantien und rechtlicher Kontext zu prüfen. Eine Auswahl „Region Europa“ allein ist keine Transferfolgenabschätzung.
Kosten optimieren, ohne Datenschutz und Sicherheit auszudünnen
Der niedrigste Stückpreis ist selten die beste Einsparung. Ein günstigerer Plan, der Shared Computer Activation verhindert, Geräteverwaltung entfernt oder ein weiteres Sicherheitstool nötig macht, kann teurer werden. Umgekehrt verbessert der teuerste Plan für jedes Konto die Sicherheit nicht, wenn Funktionen ungenutzt bleiben. Entscheidend ist der Total Cost of Ownership über einen klaren Zeitraum.
- Bestand erfassen. Gleichen Sie Verzeichnis, Verträge, Rechnungen, Geräte, aktive Benutzer, Auftragnehmer, technische Konten und Workloads ab. Nicht jedes Verzeichnisobjekt ist eine abrechenbare Person.
- Rollen gruppieren. Bilden Sie verständliche Profile wie mobile Behandlung, Shared Workstation, Anmeldung, Backoffice, Administration und Externe.
- Pflichtkontrollen festlegen. Identität, E-Mail, Endgerät, Aufbewahrung, externes Teilen, Protokollierung und Kontinuität kommen vor der SKU-Auswahl.
- Berechtigte Angebote vergleichen. Prüfen Sie aktuelle Leistungsbeschreibung und Product Terms. Ähnliche Namen garantieren keine gleichen Rechte.
- Ein- und Austritte steuern. Entfernen oder übertragen Sie Lizenzen kontrolliert. Sichern Sie vorher Aufbewahrung, Postfach, Akten und Dateieigentum.
- Geteilte Ressourcen korrekt nutzen. Ein freigegebenes Postfach kann im zulässigen Fall eine eigene Lizenz vermeiden, ersetzt aber keine Benutzerlizenzen. SCA optimiert Geräte, nicht die Zahl lizenzierter Personen.
- Bundle gegen Einzeltools rechnen. Ein integrierter Plan kann Tool-Wildwuchs reduzieren, wenn er vorhandene Leistungen wirklich ersetzt. Migration, Schulung und Betriebsfähigkeit gehören in die Rechnung.
- Abonnement und Dauerlizenz modellieren. Berücksichtigen Sie Anschaffung, Erneuerung, Upgrades, Support, Lebenszyklus, Sicherheit, E-Mail, Server, CALs, Verwaltung und Ausfall.
- Pilot durchführen. Testen Sie repräsentative Shared PCs, Fachanwendungen, Druck, Offline-Situationen und Wiederherstellung.
- Vierteljährlich prüfen. Messen Sie Nutzung verhältnismäßig und zweckgebunden, nicht als verdeckte Mitarbeiterüberwachung. Korrigieren und dokumentieren Sie Zuweisungen.
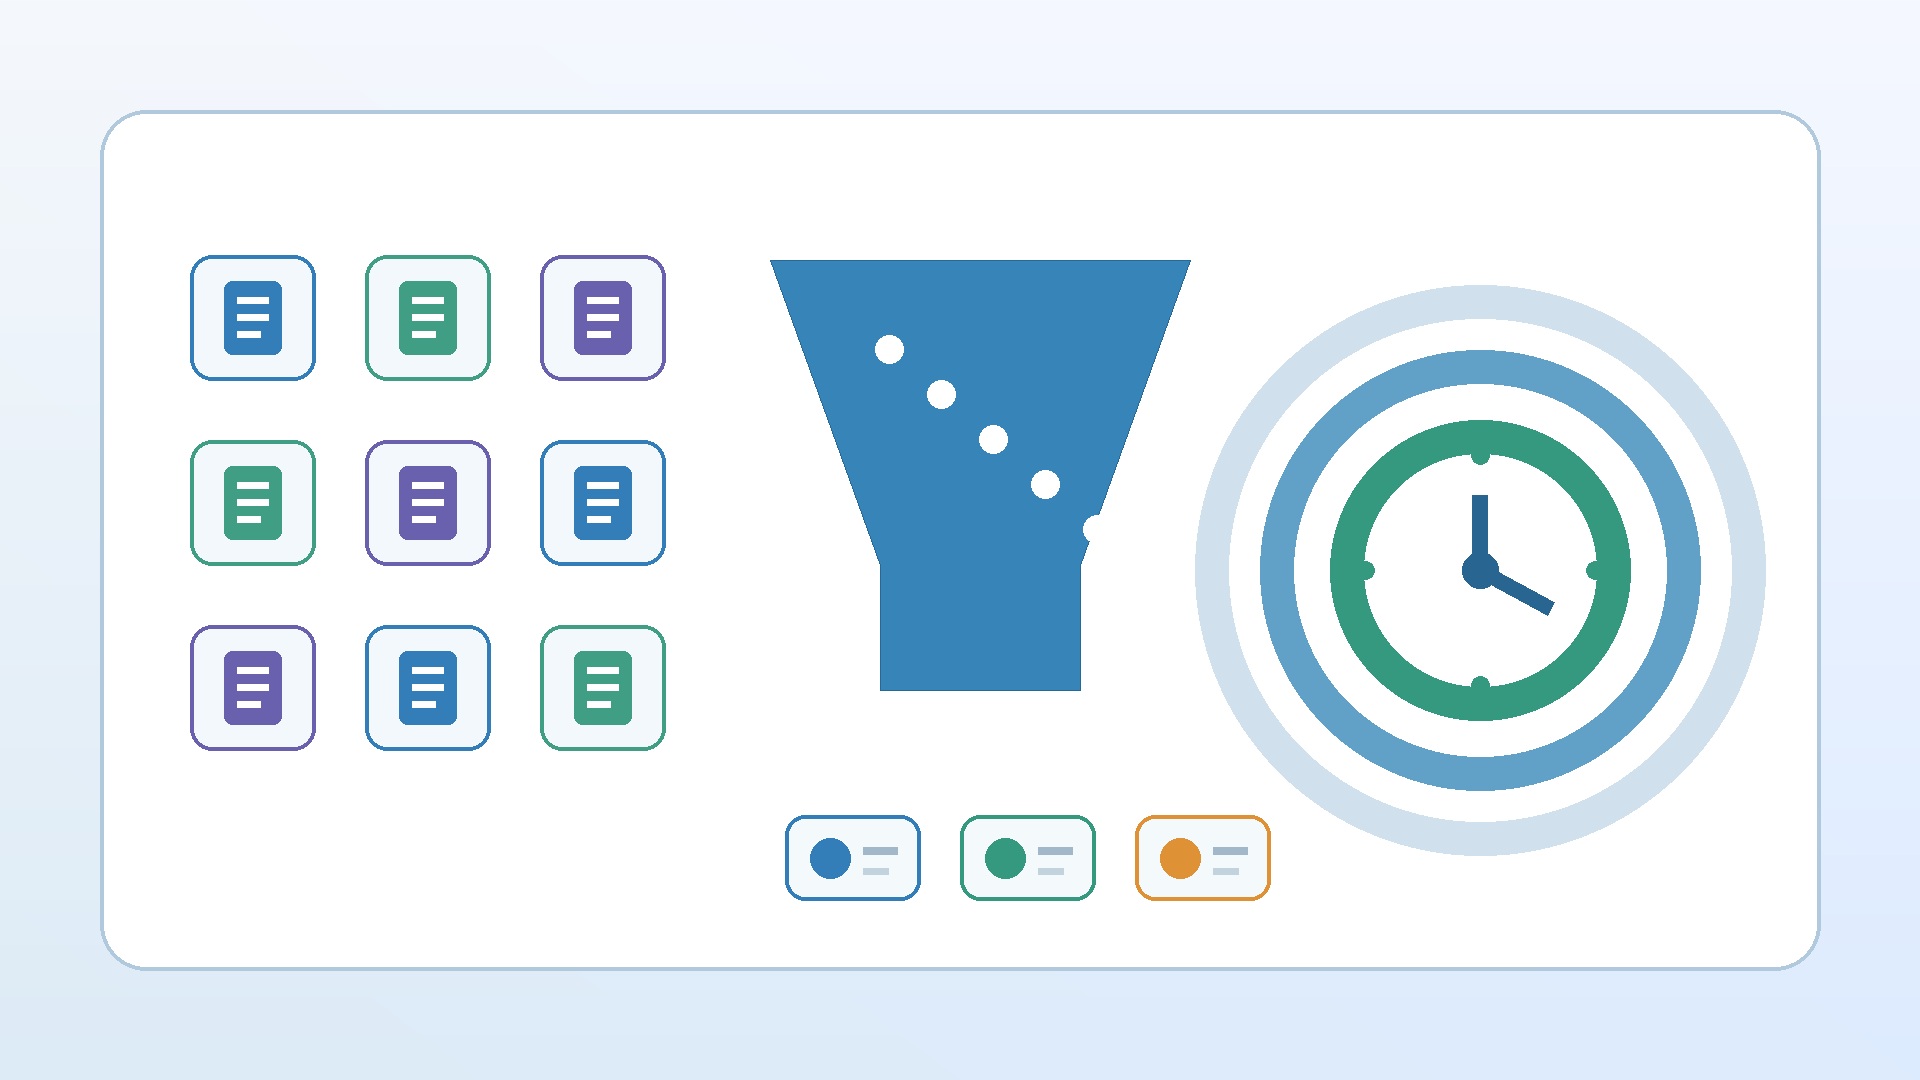
Eine praktikable Reihenfolge lautet: Inventar, Rollenmatrix, erforderliche Kontrollen, berechtigte SKUs, TCO-Modell, Pilot und vierteljährliche Überprüfung. Ob und wie viel eingespart wird, hängt vom Ausgangsbestand, den Vertragsbedingungen und der Umsetzung ab. Pauschale Prozentversprechen oder reine Listenpreisvergleiche wären deshalb unseriös.
Beschaffungscheckliste für Praxis, Klinik und Labor
- Personenzahl, Rollen, Auftragnehmer und saisonale Schwankungen;
- Organisationsgröße und Grenzen der ausgewählten Pläne;
- Geräte, Betriebssysteme, BYOD und gemeinsam genutzte Stationen;
- Office-Apps, E-Mail, Teams, Dateien und Offline-Anforderungen;
- Identität, MFA, Endgeräteverwaltung und privilegierter Zugriff;
- Klassifizierung, Teilen, Aufbewahrung, Archiv und Legal Hold;
- Regionen, Transfers, Support und Unterauftragnehmer;
- Schnittstellen zu Praxis-, Klinik- und Laborsystemen;
- Windows Server, SQL Server, CALs, RDS und Virtualisierung;
- Support, internes Know-how, Laufzeit, Ausstieg und Portabilität.
Bei einer Dauerlizenz gehören genaue Version, Herkunftsnachweis, Rechtekette, Übertragungsbedingungen und gegebenenfalls die Unbrauchbarmachung beim Vorbesitzer in die Prüfung. Licendi unterstützt bei der Auswahl legitimer gebrauchter Lizenzen anhand des Produkts und des dokumentierten Bedarfs. Das kann eine wirtschaftliche Strategie unterstützen, ist aber kein Versprechen, dass der Kauf allein Compliance herstellt.
Häufige Fragen
Gibt es eine spezielle Microsoft-365-Lizenz für das Gesundheitswesen?
Es gibt keine Universallizenz, die eine Gesundheitsorganisation automatisch compliant macht. Microsoft bietet im Gesundheitswesen nutzbare Pläne und Funktionen. Die Auswahl richtet sich jedoch nach Rollen, Größe, Geräten, E-Mail, Sicherheit und Daten. Anforderungen müssen den aktuellen Nutzungsrechten zugeordnet werden.
Macht Microsoft 365 Business Premium eine Praxis DSGVO-konform?
Nein. Der Plan kann hilfreiche Funktionen für Identität, Verwaltung und Sicherheit bereitstellen. Compliance hängt zusätzlich von Zwecken, Rechtsgrundlagen, Artikel-9-Bedingung, Verträgen, Konfigurationen, Verfahren und Kontrollen ab. Die Praxis muss Maßnahmen umsetzen und dokumentieren.
Können mehrere Pflegekräfte Office an einem gemeinsam genutzten PC verwenden?
Ja, mit einem für Shared Computer Activation berechtigten Nutzungsrecht und passender Konfiguration. Jede Pflegekraft braucht eine eigene geeignete Lizenz und meldet sich persönlich an. SCA ist keine Gerätelizenz und benötigt Konnektivität zur Erneuerung der Token.
Kann eine Klinik ein Microsoft-Konto für eine ganze Schicht oder Abteilung nutzen?
Davon ist abzuraten. Ein Sammelkonto schwächt Nachvollziehbarkeit, Widerruf und geringste Rechte und kann Lizenzbedingungen verletzen. Jede Person sollte eine eigene Identität verwenden; Teamzugriffe werden über Delegationen und kontrollierte Gruppen vergeben.
Braucht ein freigegebenes Postfach eine eigene Lizenz?
Nicht immer. Im Standardszenario sind laut Microsoft bis zu 50 GB ohne direkte Lizenzzuweisung möglich. Zugreifende Personen benötigen lizenzierte Exchange-Online-Postfächer. Für mehr Speicher oder bestimmte Archiv-, Aufbewahrungs- und Sicherheitsfunktionen kann eine Lizenz nötig sein.
Bedeutet die EU Data Boundary, dass Daten Europa nie verlassen?
Nein. Sie gilt für definierte Dienste und Datenkategorien mit dokumentiertem Umfang und Ausnahmen. Microsoft veröffentlicht fortgesetzte Transfers. Tenant-Geografie, Dienste, Support, Transfergarantien und Verträge müssen geprüft werden; Residenz ist nicht dasselbe wie Souveränität.
Gilt NIS2 für jede Arztpraxis?
Nicht automatisch. Das Gesundheitswesen ist ein erfasster Sektor, doch der konkrete Anwendungsbereich hängt unter anderem von Einrichtungsart, Größe, Ausnahmen und nationaler Umsetzung ab. Jede Organisation sollte ihr nationales Recht und Behördenhinweise prüfen.
Ist eine Office-Dauerlizenz günstiger als Microsoft 365?
Das hängt vom Szenario und Betrachtungszeitraum ab. Eine Dauerlizenz kann bei einem stabilen Arbeitsplatz laufende Kosten reduzieren. In den Vergleich gehören jedoch Upgrades, Support, Supportende, E-Mail, Sicherheit, Verwaltung und Zusammenarbeit. Maßgeblich ist der TCO.
Fazit: Die Lizenz folgt der Anforderungslandkarte
Gesundheitsorganisationen entscheiden besser, wenn sie in der richtigen Reihenfolge vorgehen. Zuerst werden Workloads und Daten klassifiziert. Danach folgen rechtliche und vertragliche Anforderungen, erforderliche Kontrollen und die Auswahl geeigneter Lizenzen. Konfiguration, Tests, Dokumentation und regelmäßige Überprüfung machen daraus einen belastbaren Betrieb.
So lassen sich zwei teure Fehler vermeiden: ein umfangreicher Plan, dessen Funktionen niemand nutzt, und eine scheinbare Ersparnis, die notwendige Rechte für Shared Workstations, Sicherheit oder Server entfernt. Neue oder legitime gebrauchte Microsoft-Lizenzen können Teil einer sicheren und wirtschaftlichen Architektur sein. Sie bleiben ein Baustein und sind niemals ein Compliance-Zertifikat.




