 PT
 EN
 FR
 DE
 IT
 ES


Licenças Microsoft na saúde: conformidade e poupança
Nos cuidados relativos à saúde, uma compra de software nunca é apenas uma compra de software. Uma estação de trabalho do hospital pode exibir uma lista de medicamentos; um servidor da clínica pode manter registros de consultas; um banco de dados SQL pode suportar o diagnóstico, faturamento e pesquisa ao mesmo tempo. Se falta uma licença, o problema é financeiro e contratual. Se o sistema for desatualizado, exposto demais ou impossível de auditoria, a mesma decisão pode se tornar um problema de privacidade, segurança cibernética e segurança do paciente.
Este guia explica como abordar as licenças da Microsoft no setor de saúde como uma tarefa de governança conjunta. Ele abrange Windows, Office, Windows Server e SQL Server; princípios RGPD; controle de acesso e auditoria; patching e planejamento do ciclo de vida; preparação cuidadosa para NIS2 e o Espaço Europeu de Dados de Saúde; e um modelo prático de custo total de propriedade (TCO). Ele também explica onde as licenças legítimas pré-proprietárias da Licendi podem reduzir o custo de aquisição sem sacrificar a documentação que uma organização regulamentada precisa.
Tabela de conteúdos
- Por que a concessão de licenças pertence à governança dos cuidados relativos à saúde
- RGPD: transformar princípios em controles
- Evidências de acesso, registro e auditoria
- NIS2 e EHDS: preparar com prudência
- Windows, Office, Windows Server e SQL Server
- COT e poupança de custos
- Um roteiro prático de compras
- Perguntas frequentes
Por que a licenciatura da Microsoft pertence à governança dos cuidados relativos à saúde
As organizações de saúde geralmente dividem a responsabilidade em linhas separadas. A contratação negocia a compra, a TI a implementa, a segurança da informação a endurece, o funcionário de proteção de dados revisa o processamento e as finanças verificam a fatura. Essa divisão é compreensível, mas cria lacunas. A contratação pode comprar uma edição que não possui um recurso de gerenciamento necessário. A TI pode reutilizar uma imagem sem atualizar registros de direitos. Um projeto pode adicionar um nó virtual ou um terminal compartilhado sem perguntar se a métrica de licença mudou. Anos depois, ninguém pode explicar a diferença entre o que é instalado e o que é de propriedade.
Um modelo melhor começa com o serviço. Que processo clínico ou administrativo o software permite? Que dados toca? Quem o usa, a partir de quais dispositivos e localizações? Que disponibilidade o serviço requer? Que fornecedor o suporta? Quanto tempo a organização deve reter os dados, e com que rapidez pode exportá-los ou restaurá-los? Somente então a equipe deve selecionar produto, edição, versão e rota de licenciamento. Esta ordem evita um erro familiar: otimizar o preço unitário de uma licença que não se encaixa no projeto operacional.
A concessão de licenças correta suporta a conformidade de três maneiras: primeiro, cria um registro de ativos confiável: a organização pode mostrar o que tem o direito de executar; segundo, torna visíveis as decisões do ciclo de vida: as versões não suportadas não podem se esconder indefinidamente em uma planilha; terceiro, impõe a arquitetura na conversação. Contas de usuários, dispositivos, núcleos, servidores e máquinas virtuais revelam onde as cargas de trabalho sensíveis realmente vivem e como as pessoas as alcançam.
Nada disso significa que um certificado de licença seja um controle de segurança. Isso significa que o direito, a implantação e a evidência de risco devem ser reconciliados. Estabelecer um proprietário responsável por cada serviço, com contribuintes designados de TI, privacidade, segurança, aquisições e finanças. Exigir assinatura quando uma mudança material afeta categorias de dados, acesso externo, hospedagem, virtualização, resiliência ou métricas de licença. O resultado não é burocracia por si mesma; é uma trilha de decisão que sobrevive à rotatividade e auditoria de pessoal.
RGPD: transformar os princípios da privacidade em controles técnicos e de compra
Os dados relativos à saúde beneficiam de uma protecção especial no âmbito da RGPD, mas o ponto de partida prático é mais amplo: compreender cada fluxo de dados pessoais e limitá-los ao que o serviço realmente necessita. Regulamento Geral de Proteção de Dados Estabelece o quadro jurídico; Agência Espanhola de Proteção de Dados Um projeto de licenciamento não deve tentar substituir a análise jurídica, mas deve fornecer à equipa de privacidade factos precisos sobre sistemas, acesso, armazenamento e fornecedores.
A minimização dos dados é uma decisão de arquitetura
A minimização é muitas vezes reduzida à exclusão de campos opcionais de um formulário. Na prática, também afeta réplicas, exportações, telemetria, sistemas de teste, caches locais e permissões de usuário. Uma clínica pode precisar de um identificador de paciente e informações de tratamento atuais no ponto de atendimento, mas os mesmos dados podem não pertencer a uma planilha de treinamento ou em cada estação de trabalho compartilhada. Antes de implantar Office ou uma carga de trabalho de servidor, documente quais categorias de dados são necessárias para cada papel e ambiente. Use dados mascarados ou sintéticos para testes quando possível. Restringir as exportações e cópias offline de acordo com o risco, não com a conveniência.
Licenciamento pode influenciar este design. Uma edição mais barata que não pode suportar o padrão de gerenciamento, criptografia ou implantação pretendido pode criar soluções dispendiosas. Por outro lado, comprar a maior edição para conformidade desperdiça dinheiro se a organização nunca configurar suas capacidades. Defina primeiro o requisito de controle, verifique qual produto ou plataforma circundante o satisfaz e, em seguida, compre os direitos adequados. A conformidade vem do sistema configurado e processo operacional, não do rótulo na caixa.
A finalidade, a retenção e a exclusão devem atingir o ponto final
Os cronogramas de retenção são ineficazes se os dados permanecem em perfis de usuário, pastas temporárias, anexos de e-mail e cópias de banco de dados abandonadas. Mapear o registro oficial e seus derivados. Decidir qual plataforma controla a exclusão, quais as reservas legais podem suspendê-la, como os backups expiram e quem verifica a conclusão. Para documentos Office, distinguir cópias de trabalho colaborativas do registro clínico autorizado. Para aplicações baseadas em SQL, determinar se a exclusão de aplicativos, pseudonimização ou tarefas de retenção de banco de dados são responsáveis. Registrar exceções em vez de permitir que elas se tornem permanentes.
Quando os fornecedores processam dados pessoais, alinhe o projeto técnico com os contratos e instruções do processador. Confirme a localização de hospedagem, os subcontratados, se for caso disso, o acesso ao suporte, o tratamento de incidentes, a devolução ou a exclusão na terminação, e as evidências disponíveis para o controlador. Uma licença local perpétua pode reduzir algumas dependências recorrentes, mas não elimina o suporte, administração remota ou fornecedores de backup. Uma assinatura em nuvem pode oferecer controles úteis, mas não transfere a responsabilidade do controlador. Compare os modelos operacionais honestamente.
Controle de acesso, registos e evidências de auditoria
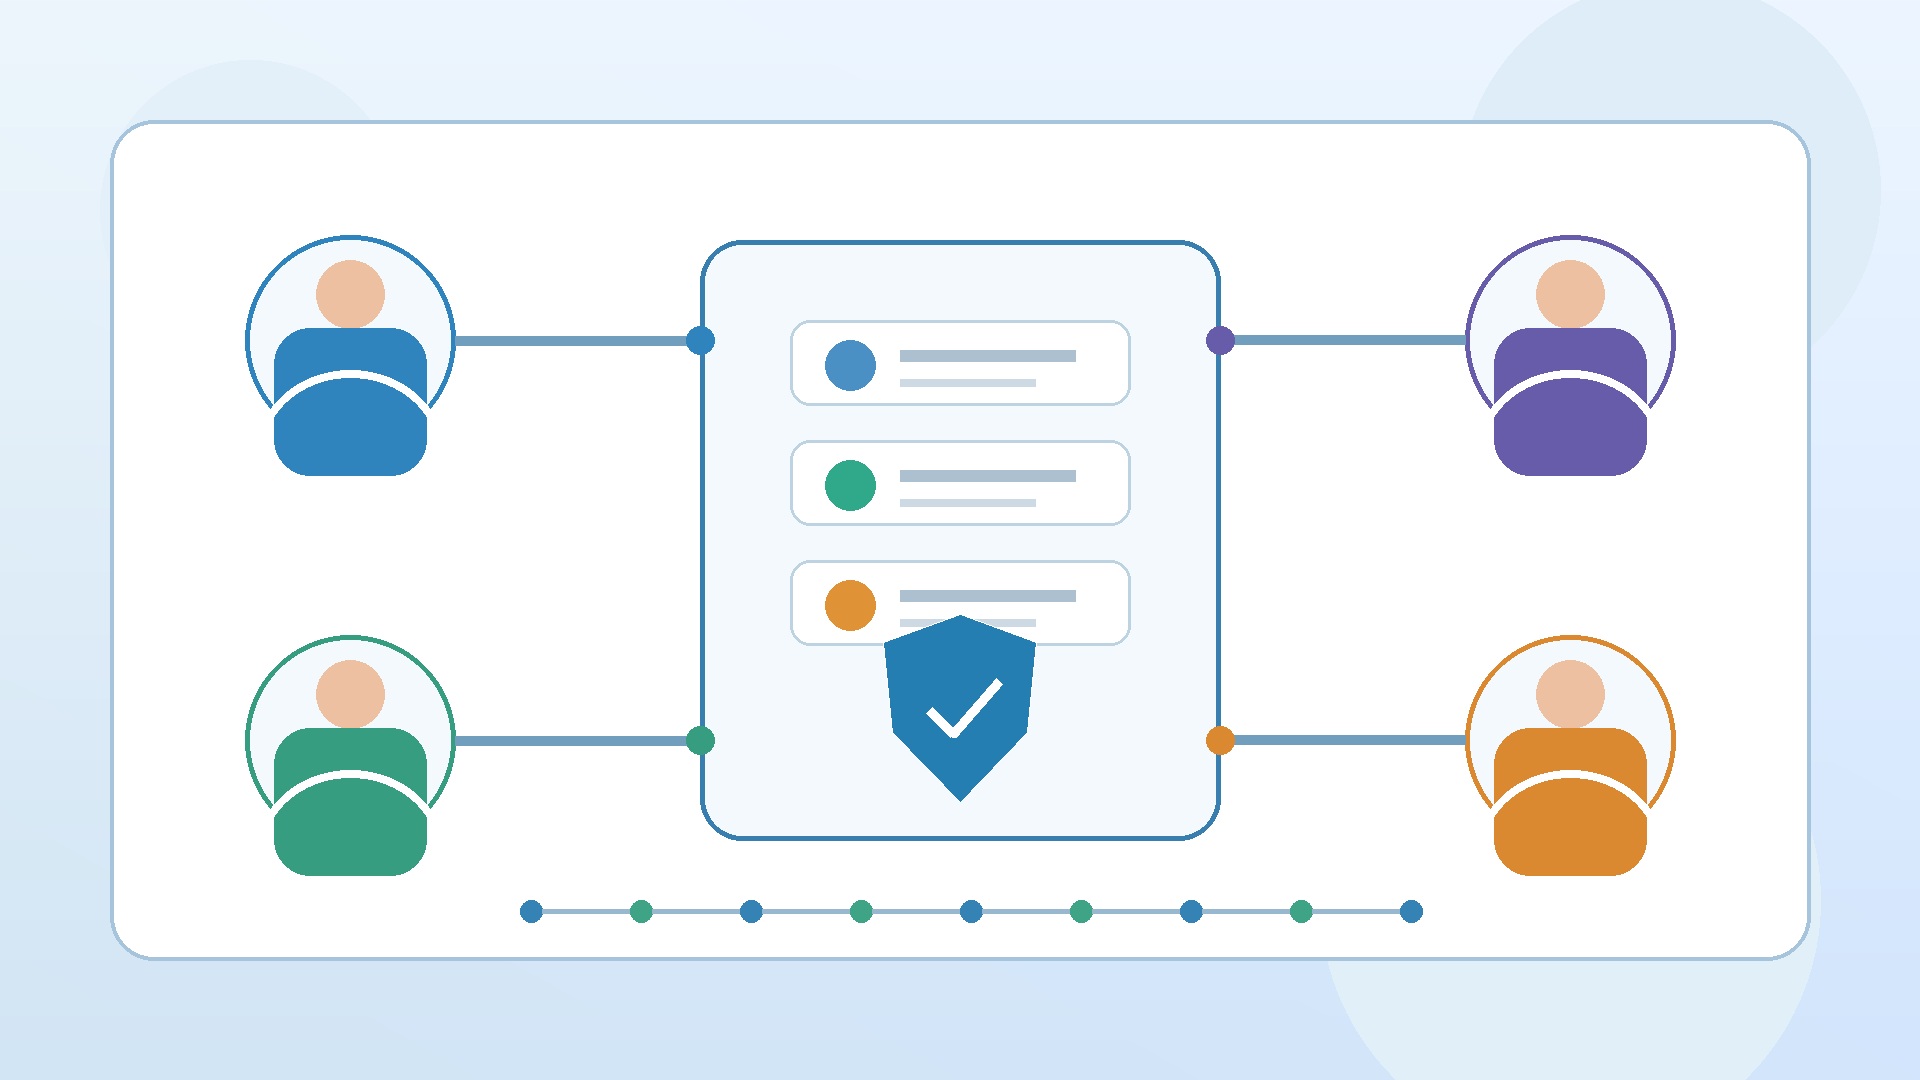
O acesso aos cuidados relativos à saúde é complicado porque a urgência é real. O pessoal gira, os departamentos compartilham equipamentos, os profissionais temporários se juntam rapidamente e o acesso de emergência pode ser necessário. A resposta não é dar a todos direitos gerais. É criar uma identidade em torno de papéis clínicos e fluxos de trabalho excepcionais. Cada pessoa deve usar uma identidade atribuível onde quer que a aplicação o apoie. As contas compartilhadas Windows enfraquecem a investigação e tornam as saídas mais difíceis de gerenciar. Os dispositivos compartilhados ainda podem ser governados com login individual, controles de sessão e licenciamento cuidadosamente selecionado por dispositivo ou por usuário onde os termos do produto permitem.
Aplicar menos privilégios em várias camadas: endpoint, diretório, compartilhamento de arquivos, aplicação e banco de dados. Um recepcionista pode precisar de detalhes de agendamento, mas não notas clínicas completas. Um clínico pode precisar de registros para pacientes atribuídos, mas não administração de banco de dados. Um engenheiro fornecedor pode exigir acesso ao suporte limitado em tempo com aprovação e monitoramento. As contas privilegiadas devem ser separadas das contas de trabalho comuns, protegidas com uma forte autenticação e revisadas com mais frequência.
Os registos só são úteis quando respondem a uma pergunta
A coleta de tudo sem propriedade cria custos, ruído e risco de privacidade. Defina as perguntas que a registro deve responder: Quem visualizou ou mudou um registro? Quem concedeu acesso? Foi aprovada uma ação privilegiada? Houve uma exportação? A proteção contra malware foi desativada? Um servidor deixou de receber atualizações? Identifique então a fonte autorizada, período de retenção, sincronização de tempo, proteção contra alteração e frequência de revisão. Limite o acesso aos próprios registros porque eles podem conter dados pessoais ou operacionais.
As evidências de auditoria devem combinar registros técnicos e organizacionais. Manter as aprovações de junção, movimento e saída; definições de funções; revisões periódicas de acesso; listas de administradores; alertas de segurança; exceções de patches; bilhetes de incidente; atribuições de licenças e documentos de aquisição. Recuperação de testes. Um conjunto de evidências que leva três semanas e um funcionário aposentado para reconstruir não é operacionalmente maduro.
Não confundir os registos de ativação do produto com o direito legal. A ativação pode mostrar que o software aceitou uma chave; não prova quem é o proprietário dos direitos, se a quantidade é suficiente ou se as condições de transferência foram cumpridas. O arquivo de direito deve ficar por conta própria. Para o software pré-proprietário, guarde a fatura, descrição exata da licença, documentação de transferência, proveniência e evidência que aborda a interrupção de uso pelo titular anterior, quando aplicável. O papel do Licendi é fornecer licenças legítimas e documentação de apoio que podem entrar neste registro controlado, não uma chave inexplicável separada de seu histórico.
NIS2 e o EHDS: preparem-se com prudência, não teatralmente
O âmbito de aplicação do NIS2 depende da aplicação nacional
A Diretiva NIS2 aumenta as expectativas para a gestão dos riscos da cibersegurança, a governança e a gestão de incidentes em sectores importantes e essenciais, incluindo partes do setor de saúde. No entanto, um artigo geral não pode determinar se todos os hospitais, laboratórios, fornecedores de tecnologia da saúde ou práticas médicas estão abrangidos. Recursos da ENISAs NIS2 como orientação, confirmando, em seguida, as obrigações com a autoridade nacional competente e com os consultores qualificados.
Seja formalmente no âmbito ou não, os temas operacionais são sensíveis: responsabilidade de liderança, análise de risco, prontidão para incidentes, continuidade de negócios, segurança da cadeia de suprimentos, manejo de vulnerabilidades, controle de acesso, gerenciamento de ativos e treinamento de segurança. A licenciamento de software intersecta com vários deles. Você não pode gerenciar um ativo desconhecido, fazer um patch de uma versão não suportada de forma confiável ou avaliar a concentração de fornecedores sem um inventário preciso. No entanto, a compra de licenças mais recentes sozinha não satisfaz a NIS2; governança e processos testados são fundamentais.
O EHDS é uma transição gradual
O Regulamento (UE) 2025/327, que cria o Espaço Europeu de Dados de Saúde, foi publicado em 5 de março de 2025 e entrou em vigor em 26 de março de 2025. Isso não significa que todas as obrigações já sejam aplicáveis. A Comissão descreve uma aplicação faseada: os principais marcos começam em março de 2029; outras categorias de dados de saúde e funções transfronteiriças seguem-se em março de 2031; e existem fases adicionais até 2035. Uma organização deve acompanhar os atos de execução e a orientação nacional aplicável, em vez de tratar o calendário como uma única data.
Para compras realizadas agora, o efeito mais útil do EHDS é orientar decisões de arquitetura e de contratação. Peça interfaces documentadas, exportações utilizáveis, portabilidade, registos de atividade, acesso por função, informação sobre subcontratantes e um plano de saída. Confirme também como o fornecedor atualizará o sistema clínico e as dependências de Windows ou SQL Server durante as fases de aplicação. O Microsoft 365, isoladamente, não satisfaz requisitos de interoperabilidade, de sistemas de registos de saúde eletrónicos, de uso primário ou de uso secundário.
Mantenha um registo de lacunas que separe requisitos já aplicáveis, obrigações promulgadas com aplicação futura, detalhes ainda dependentes de execução e objetivos internos de melhoria. Atribua um responsável e uma data de revisão a cada item. Assim, a clínica evita dois erros: adiar toda a preparação até ao último momento ou comprar uma solução com base numa promessa de conformidade que ainda não pode ser demonstrada.
Licenciamento da pilha Microsoft utilizada na área de saúde
Pontos finais Windows
Para o Windows, inventariar o dispositivo, a edição instalada, a versão, o canal de ativação, a propriedade, o grupo de usuários e a dependência clínica. Distinguir um direito base do sistema operacional dos direitos de atualização ou assinatura; não suponha que uma chave mude a qualificação subjacente. PCs de enfermagem compartilhadas, portáteis personalizados, quioscos, estações de trabalho de imagem e desktops virtuais têm padrões de acesso e gestão diferentes. Confirme a reasignação do dispositivo, o acesso remoto e os direitos de virtualização contra os termos exatos da licença.
Se for adequada uma implantação perpétua, revisão Opções de licença Licendis Windows- Selecionar por requisitos de compatibilidade e de governança, não apenas pelo preço principal. Preservar os documentos de compra e proveniência com o registro do dispositivo ou do direito, e registar a substituição ou a retirada para que as licenças não sejam silenciosamente duplicadas.
Aplicações Office
Office freqüentemente toca informações de saúde através de cartas, referências, listas, relatórios e planilhas. Decida se os usuários precisam de aplicativos perpétuos instalados localmente, serviços de assinatura, acesso ao navegador, recursos de colaboração ou uma combinação. Verifique adições de aplicativos, macros, formatos de documentos e integração com o sistema clínico. Separar a licença de aplicativo Office do servidor ou dos direitos de acesso ao serviço on-line; um não inclui automaticamente o outro.
Explorar Licenças Microsoft Office de Licendi para cenários elegíveis em que uma licença documentada perpétua atenda ao requisito. Crie modelos que desincentivem o armazenamento local de dados de pacientes desnecessários. Controle macros e complementos, mantenha atualizações e treine os utilizadores a colocar os registos finais no repositório aprovado em vez de em pastas pessoais.
Windows Server
A licenciatura Windows Server requer dados precisos de hardware e virtualização. A licenciatura Standard e Datacenter atual geralmente usa um modelo core-plus-CAL, mas os mínimos, direitos de virtualização, reasignação e benefícios podem variar de acordo com versão e rota de aquisição. Documentos de licenciamento Windows Server Deve ser verificada a precisão do desenho.
Browse Windows Server e servidores disponíveis na Licendi, validar a edição selecionada, a contagem do núcleo e as licenças de acesso. Não contar apenas as máquinas virtuais ativadas em um dia tranquilo. Incluir a operação de pico, falha, movimento de manutenção e todos os hospedeiros em que uma carga de trabalho pode ser executada sob os direitos planejados.
SQL Server
O SQL Server geralmente fica debaixo de um registro de saúde eletrônico, plataforma de laboratório, índice de imagem, serviço de inteligência de negócios ou sistema de faturamento. Sua licença não pode ser deduzida do número de contas front-end do aplicativo.
Revisão Licenças SQL Server disponíveis através da Licendi e comparar a arquitetura sob cada modelo permitido. Identificar núcleos físicos, núcleos virtuais, colocação de instâncias, nós passivos e ativos, recuperação de desastres, contêineres, usuários externos e crescimento esperado. Orientação de licenciamento da Microsoft SQL Server e os documentos fornecidos com a licença.
O TCO e as economias de custos que sobrevivem ao escrutínio
O preço de compra é visível; o custo total é o que a organização vive com. Construir um modelo de três a cinco anos adequado ao horizonte de planejamento, mas não forçar a precisão falsa. Incluir a aquisição de licenças ou pagamentos de assinatura, apoio, Software Assurance, se for caso disso, infraestrutura, armazenamento, backup, identidade e ferramentas de segurança, implementação, migração, teste, validação, formação, administração, eletricidade, risco de inatividade e aposentadoria. Distinguir o custo em dinheiro das provisões internas de mão-de-obra e risco.
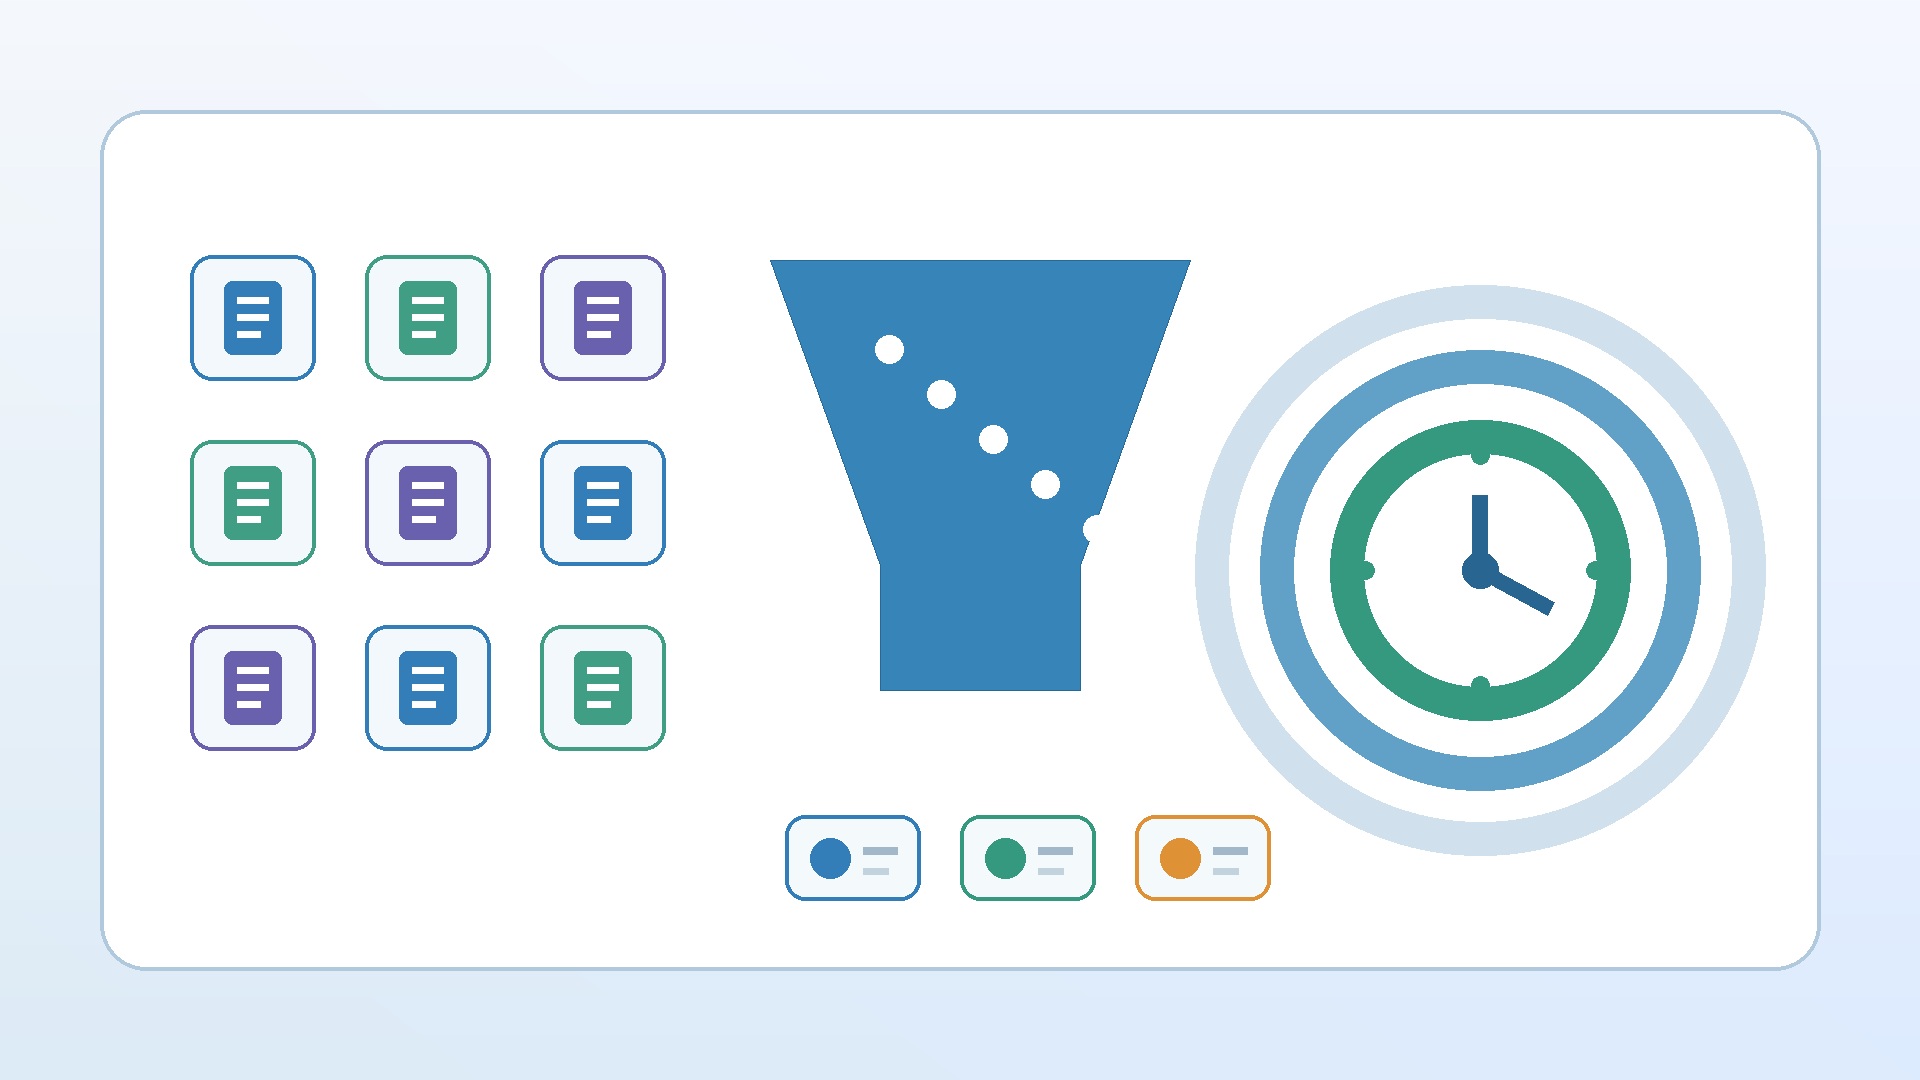
Modela pelo menos três opções credíveis. Uma pode manter uma plataforma perpétua suportada, outra pode comprar licenças perpétuas legítimas de propriedade pré-proprietária e uma terceira pode usar uma assinatura ou serviço em nuvem. Mantenha a funcionalidade e os níveis de serviço comparáveis. Suposições de estado para o crescimento do usuário, compartilhamento de dispositivos, núcleos de servidor, máquinas virtuais, período de suporte e data de migração. Realize testes de sensibilidade: e se o número de funcionários crescer? e se um fornecedor clínico atrasar a certificação? e se a carga de trabalho precisar de outro host?
Onde as licenças pré-proprietárias podem ajudar
As licenças legítimas pré-proprietárias da Microsoft podem reduzir os custos iniciais de aquisição em cenários europeus adequados e podem ser especialmente úteis para cargas de trabalho estáveis, capacidade de substituição, padronização ou projetos que não necessitam das mais recentes características de assinatura. A poupança nunca deve depender da origem vaga ou das chaves não documentadas. A Licendi fornece licenças legítimas de segunda mão com documentação e proveniência, permitindo ao comprador preservar evidências no seu arquivo de gestão de ativos e auditoria.
Avalie as ofertas pré-proprietárias com base nos mesmos critérios técnicos e legais que em qualquer outra via: edição e versão exatas, quantidade, métrica de licença, compatibilidade, horizonte de apoio, base de transferência, descontinuação prévia de uso, se for caso disso, e documentos entregues. Pergunte a quem pertence o registro de direitos após mudanças organizacionais. Um preço forte com evidências fracas não é uma economia de saúde; é trabalho adiado e incerteza.
Remova os resíduos antes de comprar mais
- Retirar as instalações duplicadas ou abandonadas após a confirmação das dependências.
- Recuperar as licenças quando o pessoal ou os dispositivos deixarem o serviço, quando os termos permitem a reafirmação.
- Escolha as métricas de acesso do utilizador ou do dispositivo a partir do comportamento observado.
- Núcleos e edições de máquina virtual de tamanho certo sem comprometer o desempenho ou a resiliência.
- Padronizar as versões suportadas para reduzir o esforço de embalagem e de ensaio.
- Capacidades indispensáveis separadas de pacotes atraentes, mas não utilizados.
Seguir as economias realizadas após a compra. As finanças devem ser capazes de evitar custos, enquanto a TI informa se o esforço de apoio, os incidentes ou os trabalhos de migração mudaram. Isso fecha o ciclo e impede que uma troca única se torne uma exceção a longo prazo que ninguém pode manter.
Um roteiro prático de aquisições e de governança
- Defina o serviço e o risco. Indicar o titular da clínica, as categorias de dados, a criticidade, os utilizadores, as localizações, as integrações, as necessidades de recuperação e as obrigações de retenção.
- Descubra a propriedade. Endpoints de inventário, servidores, núcleos, VMs, instâncias SQL, instalações Office, caminhos de acesso e direitos atuais.
- Configure controles de privacidade e segurança. Especificar a minimização, o acesso aos papéis, a administração privilegiada, o registro, a criptografia, a correção, o backup, a evidência de incidentes e a aposentadoria segura.
- Desenhar a arquitetura. Documentar os estados normais, de manutenção, de falha e de desastre. Incluir o apoio ao fornecedor e a certificação da aplicação.
- Selecione o modelo de licenciamento. Compare edições e métricas usando a Microsoft Product Terms atual e orientações oficiais. Registre suposições; não invente direitos de mobilidade, rebaixamento, falha ou virtualização.
- Compare as opções TCO. Avaliação de novas rotas perpétuas, legítimas e pré-proprietárias, de assinatura e de nuvem, sempre que for tecnicamente adequado.
- Verifique a documentação. Exigir uma fatura, descrição exacta do produto, quantidades, proveniência e provas de transferência adequadas à transacção.
- Desdobrar e reconciliar. Ligue cada instalação e cálculo de acesso ao direito. Retire de forma segura as cópias substituídas e atualize os diagramas de arquitetura.
- Operação e revisão. Monitorar datas de suporte, correções, revisões de acesso, derivação de configuração, alterações organizacionais e implementação regulamentar.
A Licendi pode apoiar a fase de aquisição com licenças legítimas e documentadas da Microsoft, incluindo opções pré-proprietárias. Catálogo de licenças da MicrosoftA documentação e a proveniência entregues devem ser mantidas ao lado do seu registo interno de decisão.
A lição central é simples: comprar provas e equipamento operacional, não apenas uma chave. Quando os direitos de licença, os fatos de implantação, os controlos de privacidade e os planos de ciclo de vida concordam, a otimização dos custos torna-se mais segura e mais fácil de defender.
Perguntas frequentes
Existe uma licença Microsoft 365 específica para a saúde?
Não existe uma única licença Microsoft 365 para a saúde que resolva todos os requisitos clínicos e regulamentares. A escolha deve partir das funções, das identidades, dos dispositivos, do correio, da colaboração, da retenção e dos controlos necessários. Uma pequena clínica elegível pode avaliar o Business Premium, enquanto ambientes maiores ou mais complexos podem precisar de planos empresariais e de análise especializada.
O Microsoft 365 Business Premium torna uma clínica conforme com o RGPD?
Não. O plano pode disponibilizar capacidades úteis de identidade, gestão de dispositivos, proteção do correio e colaboração, mas a clínica continua responsável por definir finalidades e bases jurídicas, aplicar uma condição adequada do artigo 9, configurar os serviços, limitar acessos, documentar decisões e manter controlos. A licença apoia um programa de conformidade; não é um certificado de conformidade.
Vários enfermeiros podem usar o Office num computador partilhado?
Sim, quando o cenário usa a ativação de computador partilhado e cada profissional possui uma licença elegível atribuída e inicia sessão com a sua própria identidade. O Business Premium suporta este modelo em organizações elegíveis, tal como planos que incluam Microsoft 365 Apps para Grandes Empresas. É necessária conectividade para obter e renovar tokens, e este modo não é suportado no Office para Mac.
Uma clínica pode usar uma conta Microsoft para todo um turno ou departamento?
Não deve usar uma conta genérica como atalho. Credenciais partilhadas enfraquecem a responsabilização, dificultam a saída de colaboradores e tornam os registos menos úteis numa investigação. Mesmo num posto de trabalho partilhado, cada pessoa deve autenticar-se com uma identidade individual. A organização deve ainda configurar bloqueio de ecrã, encerramento de sessão, limpeza de perfis e revisão periódica de acessos.
Uma caixa de correio partilhada precisa da sua própria licença?
Uma caixa de correio partilhada pode normalmente armazenar até 50 GB sem uma licença atribuída diretamente, mas cada pessoa que lhe acede precisa de uma caixa de correio Exchange Online licenciada. Pode ser necessária uma licença para maior capacidade, arquivo, retenção, suspensão ou determinadas funções avançadas. O acesso deve ser delegado a utilizadores identificados; a caixa não se destina a início de sessão direto.
A EU Data Boundary significa que os dados nunca saem da Europa?
Não. A EU Data Boundary cobre determinados serviços e categorias de dados na geografia UE/EFTA, dentro do âmbito e das exceções documentadas pela Microsoft. Também existem transferências continuadas e situações de suporte ou operação a avaliar. A clínica deve distinguir residência, acesso, processamento, transferências internacionais e soberania, verificando a geografia do tenant, o DPA, os Product Terms e a arquitetura real.
A NIS2 aplica-se a todas as clínicas?
Não necessariamente. A saúde é um setor abrangido pela NIS2, mas o âmbito de uma entidade depende do tipo, da dimensão, de possíveis exceções ou designações e da legislação nacional. Os Estados-Membros tinham até 17 de outubro de 2024 para transpor a diretiva, que substituiu a NIS1 a partir de 18 de outubro de 2024. A proposta de alterações de 20 de janeiro de 2026 ainda deve ser tratada como proposta.
O Office perpétuo é mais barato do que o Microsoft 365?
Não existe uma resposta universal. Compare o custo total durante um horizonte definido, incluindo aquisição, atualizações, ciclo de vida, correio, colaboração, identidade, segurança, gestão de endpoints, servidores e CALs, suporte, migração e administração. Uma licença perpétua pode adequar-se a uma estação estável e isolada; uma subscrição pode consolidar serviços necessários. A conclusão depende da utilização e dos termos reais.




